访问网站时,您不仅通过 IP 地址建立连接,还会使用具有自身技术特征的浏览器或客户端。在建立安全连接的过程中,TLS 参数可以被分析并生成连接指纹,即 TLS 指纹。那么,TLS 指纹识别是什么?它如何运作?与 JA3、JA4 或 HTTP/2 指纹识别有何不同?本文将帮助您了解其工作原理、常见用途以及在实际中如何检测这些信号。
1. 什么是 TLS?TLS 握手是如何进行的?
要理解 TLS 指纹识别,首先需要了解什么是 TLS,以及建立安全连接时会交换哪些信息。其中,TLS 握手是关键阶段,因为客户端会在此阶段发送一些可用于生成连接指纹的技术参数。
1.1. 什么是 TLS?
TLS(Transport Layer Security,传输层安全协议)是一种保护客户端与服务器之间网络数据传输的安全协议。TLS 提供数据加密、完整性校验,并在适当情况下提供服务器身份验证。
当您访问使用 HTTPS 的网站时,TLS 会保护浏览器与服务器之间传输的数据。然而,使用 HTTPS 并不意味着连接建立过程中的所有技术信息都会被隐藏。
TLS 有三大主要功能:
- 服务器身份验证:在常规连接中,客户端会检查证书以确认所连接的服务器。
- 数据加密:防止没有相应密钥的第三方读取交换的内容。
- 数据完整性保护:帮助发现传输过程中被篡改的数据。
这些功能构成了 HTTPS 连接的基础。但 TLS 建立过程还有另一个特点:客户端必须发送技术参数,以便双方就如何保护连接达成一致。这些信息可以通过 TLS 指纹识别用于对客户端进行分类。
1.2. 什么是 TLS 握手?
TLS 握手是客户端与服务器在通过 TLS 连接传输应用数据之前,交换信息以协商安全参数的过程。
在此过程中,客户端发送 ClientHello 消息,告知所支持的 TLS 版本、密码套件(cipher suites)、TLS 扩展及相关参数。服务器则通过相应的消息进行回应,选择合适的参数并继续建立连接。
ClientHello 对 TLS 指纹识别尤为重要。该消息中的字段可能因浏览器、TLS 库、软件版本和客户端配置而有所不同。
需要将 TLS 握手与整个网页加载过程区分开来。握手只是建立安全连接的一部分。连接建立后,客户端与服务器才会通过该连接继续交换应用数据。
2. 什么是 TLS 指纹识别?
TLS 指纹识别通过分析 TLS 连接的特征来识别和分类客户端,而不是仅依赖浏览器主动声明的信息。要更好地理解这项技术,首先需要明确 TLS 指纹的概念及其用途。
2.1. TLS 指纹识别的定义
TLS 指纹识别是一种通过分析 TLS 连接建立过程中的特征,为客户端生成技术指纹的技术。所使用的特征可包括协议版本、密码套件、TLS 扩展及相关参数。
网站或反机器人系统可以利用 TLS 指纹对连接进行分类、与已知模式进行比对,并发现异常特征。
然而,TLS 指纹并不是每个用户的唯一标识。许多客户端可能生成相同的指纹。反之,同一客户端在软件版本或连接配置发生变化时,也可能生成不同的指纹。
2.2. TLS 指纹可能透露哪些信息?
TLS 指纹由连接建立过程中选定的数据字段生成。这些字段可以反映客户端的 TLS 能力和配置。
| 信息类别 | 含义 |
|---|---|
| 支持的 TLS 版本 | 表示客户端在建立连接时可以使用或提议的协议版本。 |
| 密码套件 | 客户端提议的加密算法组合 |
| TLS 扩展 | 客户端在握手过程中加入的功能或参数 |
| 支持的组与签名算法 | 反映所支持的密码学组和签名算法 |
| ALPN | 客户端提议的应用层协议,例如 HTTP/2 或 HTTP/1.1 |
这些字段有助于系统区分 TLS 实现方式不同的客户端或客户端群组。不过,它们并不直接包含用户身份、Cookie 或 IP 地址。
根据 TLS 指纹推测浏览器或软件版本也可能不准确。如果许多客户端使用相似的配置,它们的指纹可能相同或非常接近。反之,同一类客户端在版本或配置变化时也可能生成不同的指纹。
2.3. TLS 指纹与 IP 地址、浏览器指纹有何不同?
IP 地址、TLS 指纹和浏览器指纹都能为系统识别客户端提供信息,但它们各自反映不同的方面。
| 标准 | IP 地址 | TLS 指纹 | 浏览器指纹 |
|---|---|---|---|
| 数据来源 | 连接的网络地址 | TLS 握手的特征 | 浏览器和设备属性 |
| 观察层级 | 网络 | TLS 连接建立 | 浏览器,通常通过 JavaScript 和各类 API |
| 示例数据 | IP、ASN、大致位置 | 密码套件、扩展、ALPN | User-Agent、屏幕、Canvas、WebGL、语言 |
| 使用代理时是否会改变? | 通常会,取决于代理类型和配置 | 不一定 | 不一定 |
| 在评估客户端时的作用 | 提供连接来源的信号 | 帮助识别建立连接的软件类型 | 补充浏览器环境信息 |
在实际中,这些信号在反机器人和反欺诈系统中可以相互补充。IP 提供连接来源信息,TLS 指纹反映客户端建立安全连接的方式,而浏览器指纹则补充浏览器环境信息。
例如,一个请求的 User-Agent 声明为 Chrome,但其 TLS 特征却类似于另一个 HTTP 库,这可能促使系统进一步检查客户端的一致性。然而,仅凭这一差异还不足以断定用户正在使用机器人。
3. TLS 指纹识别是如何运作的?
TLS 指纹识别通常从收集 TLS 握手过程中的信息开始,提取相关字段,然后将其转换为特征字符串或哈希值。系统可以将结果与已知模式进行比对,从而对客户端分类或发现具有异常特征的连接。
整体流程分为五个步骤:
- 捕获 ClientHello:在建立 TLS 连接时记录 ClientHello 消息。
- 提取参数:获取 TLS 版本、密码套件、扩展、支持的组及相关字段。
- 数据标准化:剔除或处理不适合比较的值,例如在有相应规定的指纹方法中处理 GREASE 值。
- 生成指纹:按照特定算法将选定字段转换为特征字符串或哈希值。
- 比对结果:将指纹与参考数据进行比对,同时考虑 User-Agent 和其他连接信息等信号。
并非所有系统都使用相同的算法。JA3 和 JA4 在选择、排序和表示数据上各不相同,因此它们的指纹结果不能被当作同一格式直接比较。
3.1. ClientHello 中的哪些字段构成 TLS 指纹?
ClientHello 包含许多字段,可帮助区分客户端实现 TLS 的方式。各字段的作用如下表所示。
| 字段 | 内容 | 为何具有识别价值? |
|---|---|---|
| TLS 版本 | 提议或支持的 TLS 版本 | 不同客户端和软件版本可能支持不同的协议版本 |
| 密码套件 | 提议的算法组合列表 | 列表的顺序和组成可能因客户端而异 |
| 扩展 | TLS 扩展 | 扩展的存在与否、内容和顺序可以形成独特特征 |
| 支持的组 | 支持的密码学组 | 帮助区分不同客户端的 TLS 配置 |
| 签名算法 | 支持的签名算法 | 反映客户端的安全能力和配置 |
| ALPN | 提议的应用层协议 | 提供客户端可使用的协议的更多信息 |
单个字段通常不足以准确识别客户端。TLS 指纹的价值来自所选字段的组合,以及它们按照各方法规则的表示方式。
3.2. 为什么使用了 HTTPS,网站仍能读取 ClientHello?
HTTPS 保护连接中交换的数据,但这并不意味着从第一个字节起所有信息都已加密。在未使用加密客户端问候(Encrypted Client Hello,ECH)的常规 TLS 连接中,部分 ClientHello 信息可以在握手完成前被观察到。
ECH 旨在加密内部的 ClientHello,从而对传输路径上的观察者隐藏部分信息。然而,其保护效果取决于客户端、服务器及相关基础设施是否支持和部署 ECH。
因此,不应断言所有中间系统都总能读取完整的 ClientHello。可观察程度还取决于连接配置以及分析组件所处的位置。目标服务器或终止 TLS 连接的组件仍然可以处理建立连接所需的信息。
4. JA3 与 JA4 指纹有何不同?
JA3 和 JA4 是两种根据连接建立特征生成 TLS 指纹的方法。它们的表示方式和数据处理规则不同,因此需要将指纹的生成方式与结果的解读区分开来。
4.1. 什么是 JA3?
JA3 是一种根据 ClientHello 消息中若干字段生成 TLS 指纹的方法,这些字段包括 TLS 版本、密码套件、TLS 扩展、支持的椭圆曲线组以及椭圆曲线点格式。
这些值按照特定结构排列后进行哈希,从而生成指纹。系统可以用该结果来比较连接,或与已知的 JA3 模式进行比对。
然而,当参与计算的字段发生变化时,即使差异仅来自 TLS 扩展的顺序,JA3 也可能生成不同的指纹。这是使用 JA3 分析连接时需要考虑的局限之一。
4.2. 为什么 TLS 扩展顺序变化时 JA3 可能失效?
数据字段的顺序可能影响指纹方法的结果。对于 JA3,如果纳入字符串的 TLS 扩展顺序发生变化,指纹值也可能随之改变。
这意味着来自同一类软件的两个连接,如果相关字段的排列方式发生变化,仍可能生成不同的 JA3 结果。
例如,某些 Chrome 版本可能会打乱 TLS 扩展的顺序。如果指纹方法记录了这种顺序差异,JA3 结果可能就不再与之前生成的值相同。
不过,不应据此推断 JA3 完全失去价值,或所有 Chrome 版本在每次连接时都会生成不同的指纹。结果还取决于版本、客户端配置以及数据的处理方式。
4.3. 什么是 JA4 指纹?如何解读结果
JA4 是由 FoxIO 开发的 TLS 指纹方法,属于 JA4+ 系列。该方法采用结构化格式,将可读的摘要信息与以哈希值表示的部分相结合。
JA4 与 JA3 的一个显著区别在于对数据顺序的处理。JA4 会在生成哈希值之前,按照其规则对部分字段(包括 TLS 扩展)进行排序。这种标准化方式可以减少顺序变化对按此规则处理的字段所造成的影响。
JA4 可以提供关于连接类型、TLS 版本、是否存在 SNI、密码套件和扩展数量,以及所提议的应用层协议等信息。不过,并非整个 JA4 字符串都能直接解读为浏览器信息。
JA4 示例:
t13d1516h2_8daaf6152771_e5627efa2ab1
该字符串由下划线分隔为三部分,结构为 a_b_c。
| 字符 | 含义 |
|---|---|
| t | 通过 TCP 连接(q 表示 QUIC,用于 HTTP/3) |
| 13 | TLS 1.3 |
| d | 发送了域名(SNI) |
| 15 | 按 JA4 规则计算的 15 个密码套件 |
| 16 | 按 JA4 规则计算的 16 个 TLS 扩展 |
| h2 | 第一个应用层协议为 HTTP/2 |
其余两部分是哈希值,而不是能够简单反向解码以还原完整浏览器配置的信息字符串。因此,解读 JA4 时,应区分可按规范解读的前缀部分与只能用于比对的部分。
4.4. JA3 与 JA4 对比
JA3 和 JA4 都用于生成 TLS 指纹,但在数据的表示和标准化方式上有所不同。
| 标准 | JA3 | JA4 |
|---|---|---|
| 用途 | 根据选定的 TLS 字段生成指纹 | 按照更新的格式和规则生成 TLS 指纹 |
| 表示方式 | 选定字段组成的字符串及哈希值 | 结构化字符串,结合摘要部分与哈希值 |
| 扩展顺序 | 可能影响指纹 | 部分字段按 JA4 规则进行标准化 |
| 可读性 | 取决于字符串和所选数据 | 前缀部分可提供更多易读信息 |
| 范围 | 主要针对 TLS ClientHello | JA4 属于范围更广的指纹方法系列 |
JA4 并不能作为客户端身份或合法性的确凿证据。与 JA3 一样,其结果需要结合连接的具体情境来解读,并可与其他信号结合使用。
除了用于 TLS 的 JA4 之外,JA4+ 系列还包含适用于其他数据类型的变体,例如 HTTP、TCP、服务器端 TLS 及相关协议。当提到某个安全平台使用 JA4 时,应查阅官方文档以确认具体部署的变体和功能。
5. 什么是 HTTP/2 指纹识别?
TLS 指纹识别侧重于 TLS 连接建立过程的特征。然而,客户端识别不一定止步于此。客户端通过 HTTP/2 进行通信的方式,同样可以提供有助于区分不同实现的特征。
5.1. HTTP/2 指纹识别如何运作?常用哪些信号?
HTTP/2 指纹识别是一种分析客户端在使用 HTTP/2 协议通信时所表现出的特征的技术。与侧重于安全连接建立过程的 TLS 指纹识别不同,该方法关注客户端如何实现和使用 HTTP/2。
可分析的特征包括:
- HTTP/2 SETTINGS 的顺序和使用方式。
- 客户端在连接过程中发送帧的方式。
- 数据流特征及连接管理方式。
- 一些可在服务器端观察到的协议行为。
具体使用哪些特征取决于指纹方法以及系统能够收集的数据。并非每个网站都能观察或分析全部这些信号。
5.2. TLS 指纹与 HTTP/2 指纹如何协同工作?
TLS 指纹和 HTTP/2 指纹反映客户端的不同方面。将二者结合分析,可以进一步了解客户端在建立安全连接与在 HTTP/2 层通信时是否一致。
可以通过以下三种情况来理解:
- TLS 特征类似浏览器,但 HTTP/2 存在差异:客户端可能使用了类似浏览器的 TLS 组件,却通过另一个库发送 HTTP/2 请求。
- TLS 与 HTTP/2 来自不同的实现:TLS 指纹类似某一类客户端,而 SETTINGS 或伪头部(pseudo-header)顺序却类似另一个库的实现。
- 指纹与 User-Agent 不一致:TLS、HTTP/2 和 User-Agent 信号可能指向不同的客户端版本或类型。
上述情况并不能自动证明客户端在伪造身份,只表明技术信号可能不完全一致,需要结合具体情境评估。
因此,同时考察 TLS 指纹、HTTP/2 指纹和 User-Agent,能比单独依赖 TLS 指纹提供更全面的视角。
6. 网站使用 TLS 指纹识别做什么?
TLS 指纹识别帮助网站对连接进行分类并发现某些异常迹象。该技术常用于安全、反机器人和反欺诈系统,并与其他数据结合以做出合理评估。
检测机器人和自动化数据采集:系统可以将 TLS 指纹与已知的客户端模式进行比对,找出具有异常特征的连接。然而,单凭指纹不足以判定某个连接是机器人。
反欺诈与账号保护:将 TLS 指纹与 IP、浏览器指纹、登录历史和访问行为结合,系统可以在登录或交易过程中发现可疑迹象。
攻击活动分析:具有相似 TLS 特征的连接可以被归为一组,以帮助分析异常流量、自动化活动或相关的攻击行动。
识别过时或不常见的客户端:与常见模式不同的 TLS 指纹可以帮助系统发现使用旧版库或不常见协议实现的客户端。尽管如此,这种差异并不意味着客户端一定不安全。
7. 为什么更换代理不一定会改变 TLS 指纹?
代理可以改变目标服务器所看到的 IP 地址,但这并不意味着客户端建立 TLS 连接的方式也会随之改变。这是区分网络信号与连接指纹时的关键一点。
7.1. 代理会影响连接中的哪些内容?
代理充当在客户端与目标服务器之间转发连接的中间方。使用代理时,网站看到的 IP 地址可能会改变,但客户端建立 TLS 连接的方式不一定随之改变。
如果 TLS 握手是在客户端与目标服务器之间通过普通转发代理完成的,那么由 TLS 客户端生成的特征可能保持不变。
反之,如果代理终止了 TLS 连接,再与目标服务器建立新的 TLS 连接,网站看到的可能是直接与其建立连接的组件的指纹。结果取决于代理架构和连接的实现方式。
7.2. 为什么更换了 IP,指纹仍可能相同?
假设您使用浏览器或脚本向某个网站发送请求。最初通过代理 A 连接,之后切换到代理 B 以使用不同的 IP 地址。
在这种情况下:
- 您仍使用同一个浏览器或脚本发送请求。
- 您用代理 B 替换了代理 A,网站看到的 IP 地址因此改变。
- 客户端仍使用与之前相同的 TLS 库和连接配置。
- 由于用于生成 TLS 指纹的特征没有明显变化,指纹可能保持不变,或与最初结果非常相似。
这一情况说明,更换 IP 与改变 TLS 特征是两回事。代理可以改变网站观察到的网络信息,而 TLS 特征仍反映同一个客户端或类似的连接实现方式。
如果网站结合 IP、TLS 指纹、HTTP/2 指纹及其他信号来评估请求,仅仅更换代理并不能保证请求会被识别为来自不同的客户端。因此,检查结果时应比对多种信号,并考察连接实际是如何建立的。
7.3. 什么情况下代理可能改变 TLS 指纹?
当用于生成 TLS 指纹的特征发生变化时,TLS 指纹就可能改变。常见情况包括:
- 切换到其他浏览器或 TLS 库。
- 更新浏览器或网络库版本。
- 更改 TLS 配置、密码套件列表或 TLS 扩展。
- 使用会终止并重新建立 TLS 连接的中间组件。
因此,更换 IP 与更换 TLS 指纹是两回事。如果只更换代理而保持客户端和 TLS 配置不变,指纹可能仍然相同。
检查连接时,应明确哪些信号因代理而变化,哪些来自客户端,哪些属于应用协议层。这有助于避免将更换 IP 地址与改变连接的技术特征混为一谈。
7.4. 更换代理与更换客户端时,哪些信号会改变?
要区分代理的影响与更换浏览器或 HTTP 客户端的影响,可以参考下表。
| 信号 | 更换代理 | 更换浏览器或 HTTP 客户端 |
|---|---|---|
| 目标服务器看到的 IP | 通常会改变 | 不一定 |
| TLS 指纹 | 不一定改变 | 可能改变 |
| HTTP/2 指纹 | 不一定改变 | 可能改变 |
| User-Agent | 通常不会自动改变 | 可能改变 |
| Cookie 及浏览器存储的数据 | 不会自动改变 | 取决于数据迁移方式和配置 |
表中的变化仅为概括,实际结果还取决于代理类型、连接建立方式和客户端配置。代理影响所观察到的网络信息,而客户端建立连接的方式则构成 TLS 指纹。
8. 导致 TLS 指纹与客户端不一致的常见错误
TLS 指纹只反映连接的部分特征。当声明的浏览器信息与客户端的实际表现不符时,各识别信号之间可能出现差异。以下是需要注意的四种情况。
- 只更改 User-Agent,却保留原有 HTTP 客户端:User-Agent 是在 HTTP 请求中声明的信息,并不会直接改变 TLS 库生成 ClientHello 的方式。
- User-Agent 版本与实际客户端不符:如果 User-Agent 声明的是新版浏览器,但 TLS 特征却反映另一个库,系统可能会记录这种不一致。
- 将真实浏览器与独立的 HTTP 客户端混合使用:不同组件可能以不同方式建立 TLS 和 HTTP/2 连接,导致观察到的信号无法反映同一种客户端实现。
- 过于频繁地更改指纹:持续改变技术特征可能使连接随时间推移缺乏一致性,也会给故障排查带来困难。
并非所有差异都意味着违规。评估结果时,应先考虑软件版本、有效配置以及连接的实现方式,再下结论。
9. 如何检测 TLS 和 HTTP/2 指纹
检测指纹可以帮助您了解工具记录了连接的哪些特征,并在结果与预期不符时找出原因。为使比对有意义,应保持测试条件一致,并清楚了解工具所提供的数据。
9.1. 指纹检测步骤
您可以按照以下步骤操作:
- 打开需要检测的配置文件:使用您要评估的配置文件和代理。
- 检测 TLS 指纹:访问 BrowserLeaks TLS 等工具,查看其可收集的 TLS 信息。
- 检查补充连接信息:可以使用 tls.peet.ws 查看工具提供的 TLS 特征及相关信息。
- 检测 HTTP/2 指纹:如果工具支持,记录 HTTP/2 参数以及客户端所使用的协议信息。
- 比对结果:将 TLS 指纹、HTTP/2 指纹和 User-Agent 与对应版本的参考浏览器进行比对,并记录每次测试的版本、操作系统和连接配置。
- 更改配置后重新检测:如果您更新了浏览器内核、更换了 HTTP 客户端或改变了连接方式,请重新运行检测,以确定哪些字段真正发生了变化。
并非每个检测网站都会显示反机器人系统可观察到的所有 TLS 或 HTTP/2 字段。因此,在评估之前应先了解每个工具的数据范围。
9.2. 结果与普通 Chrome 不同意味着什么?
如果指纹与参考 Chrome 版本不同,说明所测量的特征并不完全相同。原因可能来自 Chrome 版本、操作系统、TLS 配置、协商的协议或测试环境。
不应仅凭一个指纹字符串就断定连接是伪造的或不安全的。请在下结论之前进一步核对客户端信息和测试条件。
10. Hidemyacc 与 TLS 指纹识别的关系
在管理多个账号时,保持配置文件设置的一致性是运营流程的一部分。您需要综合考虑浏览器数据、配置文件信息以及网络连接的建立方式,而不仅仅是检查 IP 地址。
Hidemyacc 防关联浏览器支持管理相互独立的浏览器配置文件,让您可以按不同需求组织数据和设置。然而,管理配置文件并不意味着 TLS 指纹的每个组成部分都可以独立自定义,或保证与其他浏览器完全相同。
10.1. 为什么需要保持各信号之间的一致性?
在管理多个账号时,每个配置文件可以使用各自的浏览器数据和代理。TLS 指纹是与连接相关的信号之一,此外还有 IP、User-Agent、浏览器指纹、Cookie 和使用行为。
如果某个配置文件声明的浏览器信息与实际客户端不符,系统可能会发现各信号之间的差异。然而,不能仅凭 TLS 指纹就断定一个配置文件是否安全。
检测的目的是了解当前使用的配置,并发现可以验证的不一致之处。不应假设拥有常见指纹的配置文件总会被网站接受,因为每个平台都可能采用各自的政策和评估方法。
10.2. 配置文件设置与检测流程
您可以按照以下步骤设置配置文件并检测连接参数:
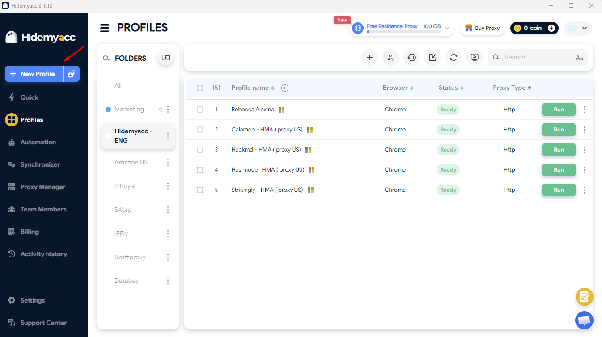
步骤 1:创建配置文件:打开 Hidemyacc,点击 New Profile,并在 Name 栏中输入配置文件名称。
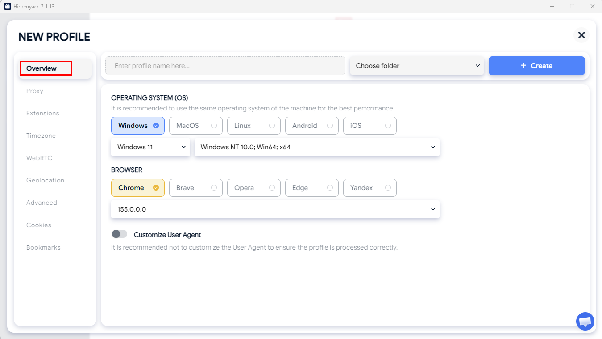
步骤 2:配置浏览器:在 Overview 部分检查操作系统和浏览器配置。
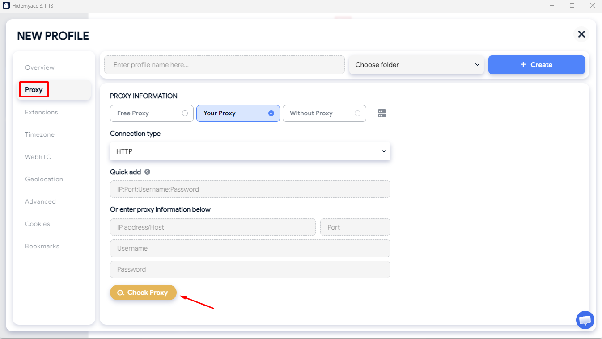
步骤 3:设置代理:切换到 Proxy 选项卡,选择合适的代理类型,输入连接信息后点击 Check Proxy。
步骤 4:启动配置文件:点击 Create 保存配置文件,然后在新建的配置文件上点击 Run。
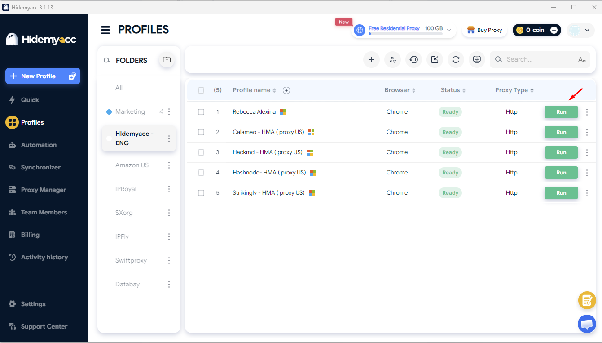
步骤 5:检测指纹:访问 BrowserLeaks TLS 或 tls.peet.ws,查看工具提供的 TLS 和 HTTP/2 参数。
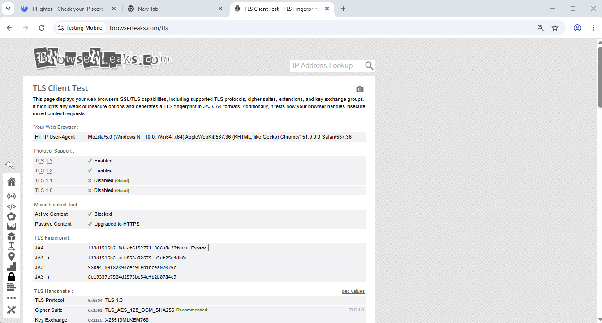
步骤 6:比对结果:记录检测结果以及浏览器版本和连接配置,以便日后重新检测时进行比较。
注意:检测结果反映的是测试时实际的连接参数。不应仅凭 User-Agent 或一次检测结果就断定 TLS 指纹的所有组成部分都相同。
10.3. 需要了解的局限
管理配置文件可以帮助您组织浏览器数据和设置,但这并不等于能够控制 TLS 指纹的整个生成过程。结果还取决于浏览器内核、网络库、协议版本和连接架构。
即使 TLS 指纹与某一组参考浏览器相符,也不能保证账号不会被要求验证、受限或封禁。平台还可能考虑账号历史、行为、支付方式以及服务条款中的要求。
因此,应将 TLS 指纹视为需要理解和检测的技术信号,而不是评估配置文件质量或平台接受度的唯一标准。
11. 评估 TLS 指纹识别时需要牢记的要点
评估 TLS 指纹识别时,应综合考察连接的多种特征,而不是只依赖单一信号。以下是需要牢记的要点:
- 优先考虑一致性:将 TLS 指纹、HTTP/2 指纹和 User-Agent 放在相互关联中进行评估。
- 不要只依赖 IP:更换代理并不等于改变客户端执行 TLS 握手的方式。
- 多层检测:TLS 指纹和 HTTP/2 指纹反映连接的不同特征。
- 更改配置后重新检测:更新浏览器、网络库或配置都可能影响指纹。
- 不要将指纹视为绝对证据:机器人检测系统可能结合多种数据来评估连接。
理解这些局限能帮助您更准确地解读 TLS 指纹识别结果,避免仅凭单一指标下结论,并判断何时需要进一步检查连接的其他特征。
12. 结论
TLS 指纹识别帮助网站分析安全连接建立过程中的特征,从而对客户端进行分类并辅助发现异常活动。除 JA3 和 JA4 外,HTTP/2 指纹识别还能提供客户端在应用层通信方式的更多信息。
关键在于区分 TLS 指纹与 IP 地址和浏览器指纹。更换代理不一定会改变 TLS 指纹,因为结果还取决于客户端、TLS 库和连接架构。检测时,请同时考察多种信号,并将结果置于正确的技术背景中。
延伸阅读:
- AudioContext 指纹:工作原理与防护方法
- 什么是设备指纹?如何更改?
- 了解 Canvas 指纹以及如何保护浏览器身份
- 如何检测和启用 WebGL 指纹
13. FAQ
1. TLS 握手需要多长时间?
实际时间取决于网络延迟和连接的建立方式。在常规流程中,TLS 1.3 可在一次网络往返内完成握手,而 TLS 1.2 通常需要两次往返。TLS 1.3 在某些重新连接的情况下还支持 0-RTT,但该机制有其自身的安全限制。
2. TLS 指纹能识别我的身份吗?
TLS 指纹通常用于对客户端群组或连接特征进行分类,并不会直接暴露您的真实身份。网站可能会将其与 IP、Cookie、浏览器指纹和账号数据结合起来评估一次访问会话。
3. 使用 VPN 或无痕模式会改变 TLS 指纹吗?
通常,VPN 或无痕模式不会改变浏览器生成的 TLS 指纹。VPN 主要影响传输路径和网站看到的 IP,而无痕模式主要改变浏览器在本地存储数据的方式。实际影响仍取决于客户端和连接架构。
4. HTTP/3 有 TLS 指纹吗?
有。HTTP/3 使用 QUIC,其安全机制基于 TLS 1.3,并与 QUIC 的连接建立过程相整合。支持 QUIC 的指纹方法可以识别此类连接的特征,但其格式和数据收集方式可能与基于 TCP 的 TLS 连接不同。
5. 如何为网站获取 TLS 证书?
您可以从证书提供商获取 TLS 证书,或使用 Let's Encrypt 等证书服务。部分主机和 CDN 服务也支持为网站签发或管理证书。TLS 证书属于服务器端,与根据客户端连接特征生成的 TLS 指纹不同。