
При посещении сайта, защищенного Cloudflare, вы можете неожиданно увидеть сообщение Checking your browser, запрос на проверку или CAPTCHA, которую необходимо пройти для продолжения работы. Это не обязательно означает, что вы используете бота. Обнаружение ботов Cloudflare анализирует различные сигналы входящего трафика, чтобы определить, имеет ли запрос признаки автоматизированной активности. На основании этой оценки сайт решает, как обработать запрос.
Как работает обнаружение ботов Cloudflare? Чем Cloudflare Challenge отличается от Turnstile? Почему реальные пользователи иногда тоже должны проходить проверку? В этой статье мы разберем механизмы обнаружения ботов Cloudflare, распространенные способы проверки и возможные причины, по которым система может проверять вашу сессию.1. Что такое обнаружение ботов Cloudflare и на каком этапе доступа оно работает?
Обнаружение ботов Cloudflare — это механизм, который помогает сайтам выявлять и классифицировать автоматизированный трафик. Cloudflare не полагается на один отдельный показатель, а анализирует различные данные запросов, браузера и поведения пользователей, чтобы определить, поступает ли трафик от бота.
Не все боты вредоносны. Поисковые системы и проверенные поисковые роботы относятся к легитимным ботам, тогда как несанкционированные инструменты сбора данных, спам-боты и сканеры уязвимостей могут представлять угрозу. После анализа Cloudflare может разрешить запрос, потребовать от пользователя пройти дополнительную проверку или заблокировать его. Решение зависит от результатов оценки и правил безопасности, установленных владельцем сайта.
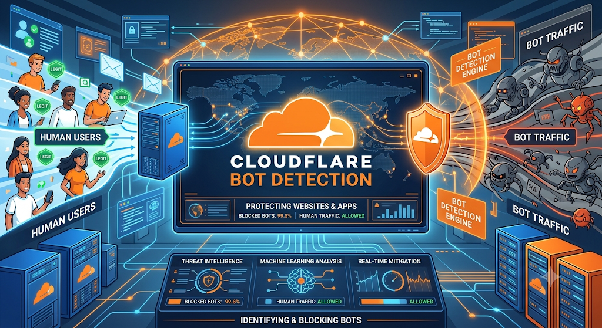
После завершения анализа Cloudflare может разрешить доступ, запросить у пользователя дополнительную проверку или заблокировать трафик. Конкретная мера зависит от результатов оценки и правил безопасности, настроенных владельцем сайта.
Для разных потребностей в защите Cloudflare предлагает несколько решений, включая Bot Fight Mode, Super Bot Fight Mode и Bot Management.
| Функция | Основная задача | Особенности |
|---|---|---|
| Bot Fight Mode | Обнаружение и нейтрализация вредоносного трафика ботов | Выявляет известные модели поведения ботов и применяет меры по снижению их воздействия |
| Super Bot Fight Mode | Более гибкое управление защитой от ботов | Позволяет классифицировать трафик и задавать отдельные меры обработки для разных категорий ботов |
| Bot Management | Углубленный анализ и управление трафиком ботов | Предоставляет Bot Score, расширенные сигналы обнаружения и инструменты управления |
Проще говоря, Bot Fight Mode подходит для базовой защиты от ботов, а Super Bot Fight Mode предоставляет дополнительные возможности управления разными категориями трафика. Bot Management предназначен прежде всего для сайтов, которым требуется более подробный анализ трафика и возможность создавать собственные правила обработки на основе сигналов обнаружения ботов.
Доступные функции и условия их использования могут различаться в зависимости от тарифного плана Cloudflare. Поэтому не все сайты, использующие Cloudflare, имеют доступ к одинаковым инструментам защиты от ботов и данным анализа трафика.
2. Как Cloudflare обнаруживает ботов?
Cloudflare проверяет не только IP-адреса или информацию о браузере. Система объединяет несколько сигналов, чтобы оценить источник посещения, согласованность браузерной среды и поведение клиента во время сессии. К основным категориям таких сигналов относятся:
- IP-адрес и репутация сети: анализирует историю активности IP-адреса, уровень доверия к нему и другие признаки, связанные с аномальным трафиком.
- HTTP-заголовки и шаблоны запросов: анализирует User-Agent, Accept, Accept-Language и другие данные, а также способ отправки запросов клиентом на сайт.
- Цифровой отпечаток браузера: оценивает определенные характеристики браузера и устройства, например операционную систему, разрешение экрана, язык и часовой пояс.
- JavaScript Detections: собирает сигналы из браузера с помощью JavaScript, чтобы оценить среду доступа.
- Машинное обучение и Bot Score: анализирует различные характеристики запросов и оценивает вероятность того, что трафик поступает от бота.
- Анализ поведения и сессий: проверяет частоту запросов, способ их выполнения и модели активности за определенный период.
Объединение нескольких сигналов позволяет Cloudflare оценивать запросы более комплексно, а не принимать решение на основании одного показателя. Например, если IP-адрес ранее использовался для подозрительной активности, это само по себе не доказывает, что текущий посетитель является ботом. Система также учитывает другие данные запроса и характеристики браузерной среды.
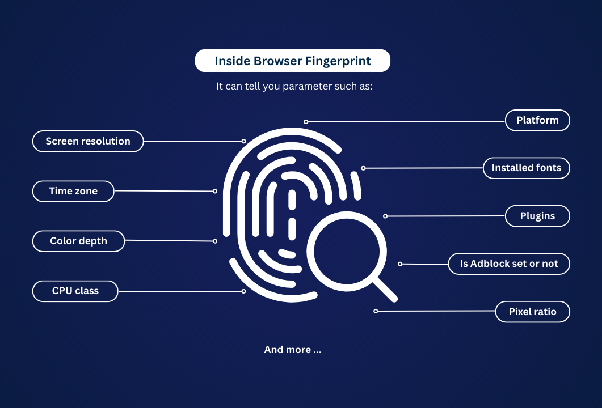
Подробнее об этой теме можно узнать в статье: Методы обнаружения ботов: как сайты выявляют автоматизированные программы.
3. Что такое Cloudflare Challenge и как он работает?
Cloudflare Challenge — это этап проверки, который может появиться, когда сайту необходимо дополнительно проверить запрос перед тем, как разрешить дальнейший доступ. В зависимости от правил безопасности, установленных владельцем сайта, Challenge могут запускать WAF, Bot Management или Rate Limiting.
| Тип Challenge | Принцип работы | Взаимодействие с пользователем |
|---|---|---|
| Non-Interactive Challenge | Выполняет процесс проверки без необходимости прямого участия пользователя | Может отображаться только статус проверки |
| Managed Challenge | Cloudflare автоматически выбирает способ проверки на основе собранных сигналов | Обычно не требует действий пользователя, но при необходимости дополнительной проверки может запросить взаимодействие |
| Interactive Challenge | Требует от пользователя выполнить действие для прохождения проверки | Может отображать CAPTCHA или запрашивать непосредственное подтверждение |
После прохождения Challenge Cloudflare может выдать cookie cf_clearance, которая сохраняет информацию о статусе проверки. В пределах заданной области действия и срока действия эта cookie помогает браузеру избежать повторных проверок. Однако она не предоставляет постоянный доступ к сайту.
Challenge Page возвращает полноценную HTML-страницу. Поэтому, если сайт применяет Challenge к AJAX-, XHR- или fetch-запросу, который ожидает данные в формате JSON, обработка может завершиться ошибкой: вместо ожидаемых данных запрос получает HTML-страницу.
4. Что такое Cloudflare Turnstile и чем он отличается от Challenge Page?
Cloudflare Turnstile — это инструмент проверки, который можно встроить непосредственно в сайт без необходимости направлять весь трафик через Cloudflare CDN. Он помогает сайтам сократить зависимость от традиционных CAPTCHA.
В отличие от Challenge Page, Turnstile встраивается в определенную часть сайта, например в форму входа, страницу регистрации или форму отправки данных. После завершения проверки компонент создает Token, который сайт должен проверить с помощью API Siteverify от Cloudflare. Компонент поддерживает три режима: Managed, Non-Interactive и Invisible. Для большинства сценариев Cloudflare рекомендует использовать режим Managed.
В следующей таблице представлены основные различия между Turnstile, Challenge Page и Bot Management:
| Критерий сравнения | Challenge Page | Turnstile Widget | Bot Management |
|---|---|---|---|
| Расположение | Отдельная страница проверки, которая может временно ограничить доступ к целевой странице | Встроен в форму или определенную область сайта | Работает на уровне обработки трафика и не предоставляет интерфейс проверки |
| Способ внедрения | Настраивается через инструменты безопасности Cloudflare | Интегрируется с помощью Sitekey и Secret Key | Настраивается через функции Bot Management |
| Что видит пользователь | Сообщение Checking your browser или запрос на проверку | Компонент проверки на сайте | Обычно не имеет отдельного пользовательского интерфейса |
| Требуется ли Cloudflare CDN? | Да, если Challenge Page применяется к трафику, проходящему через прокси Cloudflare | Нет. Его также можно интегрировать в сайты, которые не используют Cloudflare CDN | Требуется соответствующая услуга Bot Management |
| Основная задача | Проведение дополнительных проверок, когда запрос требует подтверждения | Проверка пользователя во время выполнения определенного действия | Анализ, классификация и управление трафиком ботов |
Таким образом, и Turnstile, и Challenge Page помогают сайтам проверять пользователей, но способы их внедрения различаются. Bot Management, в свою очередь, оценивает трафик в фоновом режиме и не является инструментом, который предоставляет посетителям сайта интерфейс CAPTCHA.
5. Почему Cloudflare требует проверки даже от обычных пользователей?
Появление Cloudflare Challenge не всегда означает, что посетитель использует бота. Обычным пользователям тоже может потребоваться пройти проверку. Например, браузер может не загрузить необходимые компоненты, сетевое подключение может работать нестабильно или запрос может быть оценен как потенциально рискованный.
5.1. Браузер или расширения мешают процессу проверки
Некоторые расширения могут блокировать JavaScript, cookie или соединения с серверами проверки Cloudflare. В результате браузер не может выполнить необходимые проверки. Использование устаревшего браузера или отключенный JavaScript также могут вызвать подобные проблемы. Если ошибка возникает только в одном профиле, сначала проверьте его расширения и индивидуальные настройки.
5.2. IP-адрес или сетевое подключение имеют признаки риска
Согласно документации Cloudflare по устранению неполадок, IP-адреса с низкой репутацией, например некоторые адреса, часто используемые в общих VPN или корпоративных прокси, могут приводить к дополнительным проверкам посетителей. Однако не все VPN, прокси или IP-адреса дата-центров автоматически считаются источниками повышенного риска. Нестабильное сетевое подключение также может помешать полной загрузке скриптов проверки.
5.3. Несогласованность настроек браузера
Если User-Agent, операционная система и другие характеристики среды профиля не соответствуют друг другу, запрос может выглядеть подозрительно. Например, профиль указывает, что используется Chrome на Windows, но некоторые характеристики среды не соответствуют этой конфигурации. Это лишь пример: он не означает, что Cloudflare обязательно проверяет каждый атрибут в отдельности или что аномальный параметр цифрового отпечатка всегда становится причиной Challenge.
5.4. Автоматизированные браузеры несовместимы с Challenge
Согласно документации Cloudflare о поддерживаемых браузерах, Selenium, Puppeteer, Playwright и Cypress не поддерживаются для прохождения Challenge в производственной среде. Это не означает, что все автоматизированные действия будут заблокированы. Основная проблема связана с совместимостью процесса проверки и автоматизированных браузеров. При тестировании сайта следует использовать тестовые ключи Turnstile, а не пытаться проходить Challenge на реальных производственных сайтах.
5.5. Что такое Challenge Loop и почему он возникает?
Challenge Loop — это ситуация, когда пользователь постоянно перенаправляется на страницу проверки, но так и не получает доступ к сайту. При каждой повторной загрузке страницы снова появляется сообщение Checking your browser. Возможные причины включают отключенный JavaScript, расширения, блокирующие скрипты, неподдерживаемый браузер, нестабильное сетевое подключение или правила безопасности сайта, из-за которых проверка запускается повторно.
Вы можете обновить браузер, включить JavaScript, временно отключить расширения и попробовать открыть сайт в режиме инкогнито. Если проблема не исчезнет, проверьте доступ с другого устройства или через другую сеть. Если на странице отображается код ошибки и Ray ID, сохраните эту информацию и передайте ее владельцу сайта.
6. Как проверить и сократить количество повторных проверок?
При появлении Cloudflare Challenge рекомендуется сначала определить причину, а уже затем менять параметры среды доступа. У обычных пользователей проблема может быть связана с браузером или сетевым подключением. Владельцам сайтов и пользователям, управляющим несколькими аккаунтами, также необходимо проверить настройки безопасности и рабочую среду каждого профиля.
6.1. Порядок проверки при появлении Cloudflare Challenge
Если вы часто получаете запросы на проверку или не можете завершить Challenge, последовательно выполните следующие действия:
- Проверьте браузер: обновите его до последней версии и убедитесь, что JavaScript и cookie включены.
- Отключите расширения, которые могут вызывать конфликты: временно отключите блокировщики рекламы, скриптов или трекеров и проверьте, исчезла ли проблема.
- Попробуйте режим инкогнито: откройте сайт в окне инкогнито, чтобы определить, связана ли ошибка с данными браузера или расширениями.
- Проверьте сетевое подключение: попробуйте открыть сайт через другую сеть, чтобы выяснить, связана ли проблема с текущим подключением.
- Проверьте среду браузера: используйте BrowserLeaks или Pixelscan для проверки User-Agent, часового пояса и цифрового отпечатка браузера. Однако эти инструменты позволяют только проверить параметры браузерной среды и не могут точно определить причину, по которой Cloudflare запускает Challenge.
- Сохраните информацию об ошибке: если доступ к сайту по-прежнему невозможен, запишите код ошибки, Ray ID и время возникновения проблемы, чтобы владелец сайта мог провести проверку.
Во время диагностики рекомендуется изменять только один параметр за раз. Например, сначала отключите расширения, а затем попробуйте подключиться через другую сеть. Такой подход помогает точнее определить причину проблемы, чем одновременное изменение нескольких настроек.
6.2. Как проверить настройки безопасности, если вы управляете сайтом?
Если вы владелец сайта или разработчик, повторные запросы на проверку могут быть связаны с настройками правил Challenge, WAF и ограничения частоты запросов. В этом случае необходимо проверить параметры безопасности сайта, а не ограничиваться изменением настроек браузера.
Особое внимание следует уделить следующим аспектам:
- Проверьте правила WAF и Rate Limiting: выясните, какие условия запускают Challenge, и убедитесь, что пересекающиеся правила не заставляют пользователей проходить проверку повторно.
- Правильно используйте Managed Challenge: этот режим позволяет Cloudflare автоматически выбирать уровень проверки на основе оцененных сигналов, вместо того чтобы постоянно требовать от пользователей выполнения одного и того же действия.
- Проверьте интеграцию Turnstile: убедитесь, что сайт отправляет Token в API Siteverify и проверяет результат на сервере до обработки запросов на вход или отправки форм.
- Используйте тестовые ключи в среде разработки: Cloudflare предоставляет тестовые ключи Turnstile, которые позволяют проверять разные сценарии верификации без использования ключей производственной среды.
Если сайт использует Turnstile, особенно важно проверить процесс серверной валидации Token. Даже если компонент показывает, что проверка завершена, все равно необходимо проверить Token через API Siteverify.
6.3. На что обратить внимание при управлении несколькими профилями браузера?
Если вам необходимо управлять несколькими аккаунтами, проверяйте среду доступа каждого профиля отдельно, а не только общие настройки браузера. У каждого профиля могут быть собственные цифровые отпечатки, cookie, расширения и прокси. Поэтому ошибка в одном профиле не означает, что остальные столкнутся с той же проблемой.
Например, такие инструменты, как антидетект-браузер Hidemyacc, позволяют создавать и управлять независимыми профилями браузера, а также настраивать для каждого из них цифровой отпечаток и прокси. Это упрощает проверку параметров, поддержание согласованности среды и управление данными сессий разных аккаунтов.
Однако использование антидетект-браузера не гарантирует полного устранения Cloudflare Challenge или Turnstile. Cloudflare по-прежнему может оценивать запросы на основе различных сигналов, включая сетевое подключение, поведение при доступе и правила безопасности сайта. Поэтому задача Hidemyacc — помочь управлять браузерной средой, а не определять результат проверки Cloudflare.
7. Заключение
Cloudflare использует комбинацию различных механизмов и категорий сигналов для обнаружения ботов, включая эвристические проверки (heuristic checks), JavaScript Detections, машинное обучение и анализ сессий. После оценки запроса система помогает сайту выбрать подходящую меру: разрешить доступ, заблокировать запрос или потребовать от пользователя пройти проверку.
Поэтому появление Cloudflare Challenge не означает, что вы обязательно являетесь ботом. Обычным пользователям следует сначала проверить браузер, расширения и сетевое подключение, а затем искать другие возможные причины. Тем, кто управляет несколькими аккаунтами, важно следить за согласованностью среды каждого профиля и стабильностью подключения. Разработчикам, тестирующим автоматизированные процессы, следует использовать тестовые ключи Turnstile, а не пытаться проходить Challenge в производственной среде.
8. FAQ
1. Почему Cloudflare распознает меня как бота?
Cloudflare оценивает запросы на основе различных сигналов, включая характеристики браузера, поведение при доступе и правила безопасности сайта. Обычные пользователи также могут получать запросы на проверку, если расширение блокирует скрипты, JavaScript отключен или сетевое подключение работает нестабильно. Появление Challenge не означает, что Cloudflare уже определил вас как бота.
2. Как Cloudflare определяет, что я не бот?
Cloudflare оценивает несколько сигналов, а не полагается на один отдельный показатель. В режиме Managed Challenge система автоматически выбирает подходящий способ проверки. Во многих случаях проверка может завершиться автоматически, без взаимодействия с пользователем. Однако это не означает, что каждый реальный пользователь обязательно пройдет проверку сразу.
3. Может ли Hidemyacc помочь избежать проверок Cloudflare?
Нет. Hidemyacc позволяет управлять независимыми профилями браузера и разделять их настройки и данные сессий, но не гарантирует устранение Cloudflare Challenge. Результат проверки по-прежнему зависит от запросов, сетевого подключения, поведения при доступе и правил безопасности сайта.
4. Правда ли, что 51 % интернет-трафика приходится на ботов?
Без конкретного отчета, года исследования и методики измерения невозможно подтвердить это утверждение. Доля может меняться в зависимости от масштаба исследования и способа классификации автоматизированного трафика. Кроме того, важно различать обычных и вредоносных ботов, поскольку не вся автоматизированная активность представляет угрозу для сайтов.