
Когда вы заходите на сайт, вы подключаетесь не только через IP-адрес, но и с помощью браузера или клиента со своими техническими особенностями. В процессе установления защищённого соединения параметры TLS можно проанализировать и получить отпечаток соединения — TLS-отпечаток. Что же такое TLS-фингерпринтинг, как он работает и чем отличается от JA3, JA4 и отпечатков HTTP/2? Эта статья поможет разобраться в принципах его работы, типичных сценариях применения и способах проверки этих сигналов на практике.
1. Что такое TLS и как проходит TLS-рукопожатие?
Чтобы понять TLS-фингерпринтинг, сначала нужно знать, что такое TLS и какая информация передаётся при установлении защищённого соединения. Ключевой этап здесь — TLS-рукопожатие (handshake), потому что именно на нём клиент отправляет технические параметры, из которых можно сформировать отпечаток соединения.
1.1. Что такое TLS?
TLS (Transport Layer Security) — это протокол безопасности, защищающий данные, которыми обмениваются клиент и сервер по сети. TLS обеспечивает шифрование данных, проверку целостности и, при необходимости, аутентификацию сервера.
Когда вы заходите на сайт по HTTPS, TLS защищает данные, передаваемые между браузером и сервером. Однако использование HTTPS не означает, что вся техническая информация при установлении соединения скрыта.
У TLS три основные функции:
- Аутентификация сервера: при обычном соединении клиент проверяет сертификат, чтобы убедиться, что подключается к нужному серверу.
- Шифрование данных: не позволяет третьим лицам прочитать передаваемое содержимое без нужных ключей.
- Защита целостности данных: помогает обнаружить данные, изменённые при передаче.
Эти функции составляют основу HTTPS-соединения. Но у установления TLS-соединения есть и другая особенность: клиент должен отправить технические параметры, чтобы обе стороны договорились о способе защиты соединения. Эту информацию можно использовать для классификации клиентов с помощью TLS-фингерпринтинга.
1.2. Что такое TLS-рукопожатие?
TLS-рукопожатие — это процесс, в ходе которого клиент и сервер обмениваются информацией, чтобы согласовать параметры безопасности до передачи прикладных данных по TLS-соединению.
В этом процессе клиент отправляет сообщение ClientHello, в котором сообщает поддерживаемые версии TLS, наборы шифров (cipher suites), расширения TLS и связанные параметры. Сервер отвечает соответствующими сообщениями, выбирает подходящие параметры и продолжает установление соединения.
ClientHello играет особенно важную роль в TLS-фингерпринтинге. Поля этого сообщения могут различаться в зависимости от браузера, библиотеки TLS, версии программного обеспечения и конфигурации клиента.
Важно отличать TLS-рукопожатие от всего процесса загрузки страницы. Рукопожатие — лишь часть установления защищённого соединения. После того как соединение установлено, клиент и сервер продолжают обмениваться прикладными данными через него.
2. Что такое TLS-фингерпринтинг?
TLS-фингерпринтинг помогает системам идентифицировать и классифицировать клиенты по характеристикам их TLS-соединений, а не только по информации, которую сообщает браузер. Чтобы лучше понять эту технологию, сначала необходимо разобраться в понятии TLS-отпечатка и способах его использования.
2.1. Определение TLS-фингерпринтинга
TLS-фингерпринтинг — это метод, который анализирует особенности установления TLS-соединения, чтобы создать технический отпечаток клиента. В число используемых характеристик могут входить версия протокола, наборы шифров, расширения TLS и связанные параметры.
Сайты или антибот-системы могут использовать TLS-отпечаток для классификации соединений, сопоставления с известными шаблонами и выявления необычных признаков.
Однако TLS-отпечаток не является уникальным идентификатором каждого пользователя. Многие клиенты могут формировать одинаковые отпечатки. И наоборот, один и тот же клиент может сформировать другой отпечаток при изменении версии ПО или конфигурации соединения.
2.2. Какую информацию может раскрыть TLS-отпечаток?
TLS-отпечаток строится на основе выбранных полей, передаваемых при установлении соединения. Эти поля могут отражать возможности и конфигурацию TLS на стороне клиента.
| Группа информации | Значение |
|---|---|
| Поддерживаемые версии TLS | Показывает версии протокола, которые клиент может использовать или предлагает при установлении соединения. |
| Наборы шифров (cipher suites) | Наборы алгоритмов шифрования, которые предлагает клиент |
| Расширения TLS | Функции или параметры, которые клиент включает в рукопожатие |
| Supported groups и signature algorithms | Отражают поддерживаемые криптографические группы и алгоритмы подписи |
| ALPN | Прикладные протоколы, которые предлагает клиент, например HTTP/2 или HTTP/1.1 |
Эти поля помогают системам различать клиентов или группы клиентов с разными реализациями TLS. Однако они не содержат напрямую ни личность пользователя, ни cookie, ни IP-адрес.
Определение браузера или версии ПО по TLS-отпечатку также может оказаться неточным. Если множество клиентов используют схожие конфигурации, их отпечатки могут совпадать или быть очень близкими. И наоборот, один тип клиента может формировать разные отпечатки при изменении версии или конфигурации.
2.3. Чем TLS-отпечаток отличается от IP-адреса и отпечатка браузера?
IP-адрес, TLS-отпечаток и отпечаток браузера — все они могут давать системе информацию для идентификации клиента, но каждый отражает свой аспект.
| Критерий | IP-адрес | TLS-отпечаток | Отпечаток браузера |
|---|---|---|---|
| Источник данных | Сетевой адрес соединения | Особенности TLS-рукопожатия | Атрибуты браузера и устройства |
| Уровень наблюдения | Сеть | Установление TLS-соединения | Браузер, обычно через JavaScript и API |
| Примеры данных | IP, ASN, примерное местоположение | Наборы шифров, расширения, ALPN | User-Agent, экран, Canvas, WebGL, язык |
| Может ли измениться при использовании прокси? | Обычно да, в зависимости от типа прокси и конфигурации | Не обязательно | Не обязательно |
| Роль при оценке клиента | Сигнализирует об источнике соединения | Помогает классифицировать ПО, устанавливающее соединение | Дополняет информацию о среде браузера |
На практике эти сигналы дополняют друг друга в антибот-системах и системах выявления мошенничества. IP даёт информацию об источнике соединения, TLS-отпечаток отражает то, как клиент устанавливает защищённое соединение, а отпечаток браузера добавляет сведения о среде браузера.
Например, запрос, в котором User-Agent заявляет Chrome, но особенности TLS напоминают другую HTTP-библиотеку, может побудить систему внимательнее проверить согласованность клиента. Однако одного этого расхождения недостаточно, чтобы сделать вывод, что пользователь использует бота.
3. Как работает TLS-фингерпринтинг?
TLS-фингерпринтинг обычно начинается со сбора информации из TLS-рукопожатия, извлечения соответствующих полей и преобразования их в характерную строку или хеш-значение. Затем система может сравнить результат с известными шаблонами, чтобы классифицировать клиента или выявить соединения с необычными признаками.
Общий процесс состоит из пяти шагов:
- Перехват ClientHello: зафиксировать сообщение ClientHello при установлении TLS-соединения.
- Извлечение параметров: получить версию TLS, наборы шифров, расширения, supported groups и связанные поля.
- Нормализация данных: удалить или обработать значения, не подходящие для сравнения, например значения GREASE в тех методах фингерпринтинга, где определено, как с ними обращаться.
- Создание отпечатка: преобразовать выбранные поля в характерную строку или хеш-значение по определённому алгоритму.
- Сопоставление результата: сравнить отпечаток с эталонными данными, учитывая при этом такие сигналы, как User-Agent и другая информация о соединении.
Не все системы используют один и тот же алгоритм. JA3 и JA4 по-разному выбирают, упорядочивают и представляют данные, поэтому их отпечатки нельзя сравнивать так, будто они имеют один и тот же формат.
3.1. Какие поля ClientHello образуют TLS-отпечаток?
ClientHello содержит множество полей, которые помогают различать реализации TLS у разных клиентов. Роль каждого поля показана в таблице ниже.
| Поле | Содержимое | Почему оно помогает идентифицировать клиента? |
|---|---|---|
| Версия TLS | Предлагаемая или поддерживаемая версия TLS | Разные клиенты и версии ПО могут поддерживать разные версии протокола |
| Наборы шифров | Список предлагаемых наборов алгоритмов | Порядок и состав списка могут различаться у разных клиентов |
| Расширения | Расширения TLS | Наличие, содержимое и порядок расширений могут создавать характерные особенности |
| Supported groups | Поддерживаемые криптографические группы | Помогают различать конфигурации TLS у разных клиентов |
| Signature algorithms | Поддерживаемые алгоритмы подписи | Отражают возможности и настройки безопасности клиента |
| ALPN | Предлагаемые прикладные протоколы | Дают дополнительную информацию о протоколах, которые может использовать клиент |
Одного поля, как правило, недостаточно для точной идентификации клиента. Ценность TLS-отпечатка складывается из сочетания выбранных полей и способа их представления по правилам каждого метода.
3.2. Почему сайты могут читать ClientHello даже при использовании HTTPS?
HTTPS защищает данные, передаваемые по соединению, но это не значит, что всё шифруется с самого первого байта. В обычном TLS-соединении без Encrypted Client Hello (ECH) часть информации из ClientHello можно наблюдать до завершения рукопожатия.
ECH предназначен для шифрования внутреннего ClientHello, что скрывает часть сведений от наблюдателей на пути передачи. Однако эффективность защиты зависит от того, поддерживают ли и применяют ли ECH клиент, сервер и связанная инфраструктура.
Поэтому не следует утверждать, что любой промежуточный узел всегда может прочитать ClientHello целиком. Возможность наблюдения зависит и от конфигурации соединения, и от того, где находится анализирующий компонент. Конечный сервер или компонент, завершающий TLS-соединение, по-прежнему может обрабатывать информацию, необходимую для его установления.
4. Чем отличаются отпечатки JA3 и JA4?
JA3 и JA4 — два метода создания TLS-отпечатка по особенностям установления соединения. У них разные представления и правила обработки данных, поэтому важно разделять то, как создаётся отпечаток, и то, как интерпретируется его результат.
4.1. Что такое JA3?
JA3 — это метод создания TLS-отпечатка по нескольким полям сообщения ClientHello, включая версию TLS, наборы шифров, расширения TLS, поддерживаемые эллиптические кривые и форматы точек эллиптических кривых.
Эти значения выстраиваются в определённую структуру и затем хешируются, формируя отпечаток. Системы могут использовать результат для сравнения соединений или сопоставления с известными шаблонами JA3.
Однако JA3 может давать разные отпечатки, когда меняются поля, участвующие в вычислении, — даже если разница возникает только из-за порядка расширений TLS. Это одно из ограничений, которые следует учитывать при использовании JA3 для анализа соединений.
Читайте также: Что такое отпечаток JA3 и как сайты идентифицируют пользователей
4.2. Почему JA3 может оказаться неэффективным при изменении порядка расширений TLS?
Порядок полей данных может влиять на результат метода фингерпринтинга. В случае JA3, если порядок расширений TLS в строке меняется, значение отпечатка тоже может измениться.
Это означает, что два соединения от одного и того же типа ПО всё равно могут давать разные результаты JA3, если порядок соответствующих полей изменился.
Например, некоторые версии Chrome могут случайным образом менять порядок расширений TLS. Если метод фингерпринтинга фиксирует эту разницу в порядке, результат JA3 может перестать совпадать со значением, полученным ранее.
Тем не менее не следует делать вывод, что JA3 полностью утратил ценность или что каждая версия Chrome при каждом соединении формирует иной отпечаток. Результат зависит также от версии, конфигурации клиента и способа обработки данных.
4.3. Что такое отпечаток JA4 и как его читать
JA4 — метод создания TLS-отпечатка, разработанный компанией FoxIO в рамках семейства JA4+. Он использует структурированный формат, сочетающий читаемую сводку с компонентами в виде хеш-значений.
Заметное отличие JA4 от JA3 — обработка порядка данных. JA4 сортирует некоторые поля, включая расширения TLS, по своим правилам перед хешированием. Такая нормализация снижает влияние изменений порядка на поля, обрабатываемые подобным образом.
JA4 может давать информацию о типе соединения, версии TLS, наличии SNI, количестве наборов шифров и расширений, а также о предлагаемом прикладном протоколе. Однако не всю строку JA4 можно напрямую прочитать как сведения о браузере.
Пример JA4:
t13d1516h2_8daaf6152771_e5627efa2ab1
Эта строка состоит из трёх частей, разделённых подчёркиванием, по структуре a_b_c.
| Символы | Значение |
|---|---|
| t | Соединение по TCP (q означает QUIC, используемый в HTTP/3) |
| 13 | TLS 1.3 |
| d | Передаётся доменное имя (SNI) |
| 15 | 15 наборов шифров, подсчитанных по правилам JA4 |
| 16 | 16 расширений TLS, подсчитанных по правилам JA4 |
| h2 | Первый прикладной протокол — HTTP/2 |
Две остальные части — это хеш-значения, а не информационные строки, которые можно просто декодировать, чтобы восстановить полную конфигурацию браузера. Поэтому при чтении JA4 следует отличать префикс, который можно интерпретировать по спецификации, от частей, пригодных только для сопоставления.
4.4. Сравнение JA3 и JA4
И JA3, и JA4 служат для создания TLS-отпечатков, но различаются тем, как представляют и нормализуют данные.
| Критерий | JA3 | JA4 |
|---|---|---|
| Назначение | Создаёт отпечаток из выбранных полей TLS | Создаёт TLS-отпечаток в более новом формате и по новым правилам |
| Представление | Строка из выбранных полей и хеш-значение | Структурированная строка, сочетающая сводку и хеш-значения |
| Порядок расширений | Может влиять на отпечаток | Некоторые поля нормализуются по правилам JA4 |
| Читаемость | Зависит от строки и выбранных данных | Префикс даёт дополнительную читаемую информацию |
| Охват | В основном TLS ClientHello | JA4 входит в более широкое семейство методов фингерпринтинга |
JA4 не является неопровержимым доказательством личности или легитимности клиента. Как и результаты JA3, его следует интерпретировать в контексте соединения, а также можно сочетать с другими сигналами.
Помимо JA4 для TLS, в семейство JA4+ входят варианты для других типов данных, например HTTP, TCP, серверного TLS и связанных протоколов. Если говорится, что платформа безопасности использует JA4, следует свериться с официальной документацией, чтобы точно определить, какой именно вариант и какая функциональность реализованы.
5. Что такое фингерпринтинг HTTP/2?
TLS-фингерпринтинг сосредоточен на особенностях установления TLS-соединения. Однако идентификация клиента не обязана на этом заканчиваться. То, как клиент взаимодействует по HTTP/2, также может выявлять особенности, помогающие различать разные реализации.
5.1. Как работает фингерпринтинг HTTP/2 и какие сигналы обычно используются?
Фингерпринтинг HTTP/2 — это метод, анализирующий особенности поведения клиента при взаимодействии по протоколу HTTP/2. В отличие от TLS-фингерпринтинга, сосредоточенного на установлении защищённого соединения, этот метод рассматривает, как клиент реализует и использует HTTP/2.
Среди анализируемых характеристик могут быть:
- Порядок и использование параметров HTTP/2 SETTINGS.
- Способ отправки клиентом фреймов в ходе соединения.
- Особенности потоков данных и управления соединением.
- Некоторые особенности поведения протокола, наблюдаемые на стороне сервера.
Конкретные используемые характеристики зависят от метода фингерпринтинга и данных, которые система может собрать. Не каждый сайт способен наблюдать или анализировать все эти сигналы.
5.2. Как взаимодействуют отпечатки TLS и HTTP/2?
Отпечатки TLS и HTTP/2 отражают разные аспекты клиента. При совместном анализе они могут показать, насколько согласованно клиент ведёт себя при установлении защищённого соединения и при взаимодействии на уровне HTTP/2.
Можно представить три сценария:
- TLS похож на браузерный, но HTTP/2 отличается: клиент может использовать TLS-компонент, похожий на браузерный, но отправлять HTTP/2 с помощью другой библиотеки.
- TLS и HTTP/2 принадлежат разным реализациям: TLS-отпечаток напоминает один тип клиента, тогда как SETTINGS или порядок псевдозаголовков (pseudo-header) напоминают реализацию другой библиотеки.
- Отпечатки не согласуются с User-Agent: сигналы TLS, HTTP/2 и User-Agent могут указывать на разные версии или типы клиента.
Эти сценарии автоматически не доказывают, что клиент подделывает свою личность. Они лишь показывают, что технические сигналы могут быть не вполне согласованными и требуют оценки в контексте.
Поэтому одновременное рассмотрение TLS-отпечатка, отпечатка HTTP/2 и User-Agent даёт более полную картину, чем опора лишь на отдельный TLS-отпечаток.
6. Для чего сайты используют TLS-фингерпринтинг?
TLS-фингерпринтинг помогает сайтам классифицировать соединения и выявлять некоторые аномалии. Его обычно применяют в системах безопасности, защиты от ботов и предотвращения мошенничества, сочетая с другими данными для получения обоснованной оценки.
Обнаружение ботов и автоматического сбора данных: системы могут сопоставлять TLS-отпечатки с известными шаблонами клиентов, чтобы находить соединения с необычными признаками. Однако одного отпечатка недостаточно, чтобы определить соединение как бота.
Выявление мошенничества и защита аккаунтов: сочетая TLS-отпечаток с IP, отпечатком браузера, историей входов и поведением при доступе, системы могут выявлять подозрительные признаки при входе в аккаунт или совершении транзакций.
Анализ атак: соединения со схожими TLS-признаками можно группировать, что помогает анализировать аномальный трафик, автоматизированную активность или связанные атакующие кампании.
Выявление устаревших или нетипичных клиентов: TLS-отпечаток, отличающийся от распространённых шаблонов, может помочь системам обнаружить клиентов, использующих старые библиотеки или редкие реализации протоколов. Тем не менее такое отличие не означает, что клиент обязательно небезопасен.
7. Почему смена прокси не обязательно меняет TLS-отпечаток?
Прокси может изменить IP-адрес, который видит целевой сервер, но это не означает, что изменится и способ, которым клиент устанавливает TLS-соединение. Это важный момент при разграничении сетевых сигналов и отпечатков соединения.
7.1. На что прокси влияет в соединении?
Прокси выступает посредником, пересылающим соединение между клиентом и целевым сервером. При использовании прокси IP-адрес, который видит сайт, может измениться, но способ установления TLS-соединения клиентом не обязательно меняется вместе с ним.
Если TLS-рукопожатие проходит между клиентом и целевым сервером через обычный пересылающий прокси, характеристики, формируемые TLS-клиентом, могут остаться прежними.
Напротив, если прокси завершает TLS-соединение, а затем устанавливает новое TLS-соединение с целевым сервером, сайт может наблюдать отпечаток компонента, который напрямую с ним соединяется. Результат зависит от архитектуры прокси и способа реализации соединения.
7.2. Почему отпечаток может остаться прежним после смены IP?
Представьте, что вы используете браузер или скрипт для отправки запросов на сайт. Сначала соединение идёт через прокси A. Затем вы переключаетесь на прокси B, чтобы использовать другой IP-адрес.
В этом случае:
- Вы сохраняете тот же браузер или скрипт, отправляющий запросы.
- Вы заменяете прокси A на прокси B, и IP-адрес, который видит сайт, меняется.
- Клиент по-прежнему использует ту же библиотеку TLS и ту же конфигурацию соединения.
- Поскольку характеристики, на основе которых строится TLS-отпечаток, существенно не изменились, отпечаток может остаться прежним или очень близким к исходному.
Этот сценарий показывает, что смена IP и изменение характеристик TLS — разные вещи. Прокси может изменить сетевую информацию, которую видит сайт, тогда как характеристики TLS по-прежнему отражают тот же клиент или схожую реализацию соединения.
Если сайт сочетает IP, TLS-отпечаток, отпечаток HTTP/2 и другие сигналы для оценки запросов, простая смена прокси не гарантирует, что запрос будет распознан как исходящий от другого клиента. Поэтому при проверке результатов сравнивайте несколько сигналов и смотрите, как соединение устанавливается на самом деле.
7.3. Когда прокси может изменить TLS-отпечаток?
TLS-отпечаток может измениться, когда меняются характеристики, использованные для его создания. Типичные случаи:
- Переход на другой браузер или библиотеку TLS.
- Обновление версии браузера или сетевой библиотеки.
- Изменение конфигурации TLS, списка наборов шифров или расширений TLS.
- Использование промежуточного компонента, который завершает и заново устанавливает TLS-соединение.
Поэтому смена IP и смена TLS-отпечатка — две разные вещи. Если вы меняете только прокси, сохраняя тот же клиент и ту же конфигурацию TLS, отпечаток может остаться прежним.
При проверке соединения определите, какие сигналы меняются из-за прокси, какие исходят от клиента, а какие относятся к уровню прикладного протокола. Это поможет не путать смену IP-адреса с изменением технических характеристик соединения.
7.4. Какие сигналы меняются при смене прокси и при смене клиента?
Чтобы отличить эффект прокси от смены браузера или HTTP-клиента, воспользуйтесь таблицей ниже.
| Сигнал | Смена прокси | Смена браузера или HTTP-клиента |
|---|---|---|
| IP, видимый целевому серверу | Обычно меняется | Не обязательно |
| TLS-отпечаток | Не обязательно меняется | Может измениться |
| Отпечаток HTTP/2 | Не обязательно меняется | Может измениться |
| User-Agent | Обычно сам по себе не меняется | Может измениться |
| Cookie и данные, хранящиеся в браузере | Не меняются автоматически | Зависит от способа переноса данных и конфигурации |
Изменения в таблице носят общий характер: реальный результат зависит от типа прокси, способа установления соединения и конфигурации клиента. Прокси влияет на наблюдаемую сетевую информацию, тогда как способ установления соединения клиентом формирует TLS-отпечаток.
8. Ошибки, из-за которых TLS-отпечаток не согласуется с клиентом
TLS-отпечаток отражает лишь часть характеристик соединения. Когда заявленная информация о браузере не соответствует реальному поведению клиента, идентифицирующие сигналы могут расходиться. Ниже приведены четыре случая, на которые стоит обратить внимание.
- Замена только User-Agent при сохранении прежнего HTTP-клиента: User-Agent — это информация, заявляемая в HTTP-запросе; он напрямую не меняет то, как библиотека TLS формирует ClientHello.
- Версия User-Agent не соответствует реальному клиенту: если User-Agent заявляет новую версию браузера, а характеристики TLS отражают другую библиотеку, система может зафиксировать несоответствие.
- Сочетание настоящего браузера с отдельным HTTP-клиентом: разные компоненты могут по-разному устанавливать TLS и HTTP/2, поэтому наблюдаемые сигналы не отражают одну и ту же реализацию клиента.
- Слишком частая смена отпечатка: постоянное изменение технических характеристик может сделать соединение непоследовательным во времени и усложнить поиск причин неполадок.
Не каждое различие свидетельствует о нарушении. При оценке результатов учитывайте версию ПО, допустимые конфигурации и способ реализации соединения, прежде чем делать выводы.
9. Как проверить свой отпечаток TLS и HTTP/2
Проверка отпечатка показывает, какие характеристики соединения фиксирует инструмент, и помогает установить причину, если результаты отличаются от ожидаемых. Чтобы сравнение было осмысленным, сохраняйте единые условия тестирования и понимайте, какие данные предоставляет инструмент.
9.1. Шаги проверки отпечатка
Вы можете действовать по следующим шагам:
- Откройте нужный профиль: используйте именно тот профиль и прокси, которые хотите оценить.
- Проверьте TLS-отпечаток: зайдите на инструмент вроде BrowserLeaks TLS, чтобы увидеть, какую информацию о TLS он может собрать.
- Проверьте дополнительную информацию о соединении: можно использовать tls.peet.ws, чтобы увидеть характеристики TLS и связанные сведения, которые предоставляет инструмент.
- Проверьте отпечаток HTTP/2: если инструмент это поддерживает, запишите параметры HTTP/2 и сведения о протоколе, который использует клиент.
- Сравните результаты: сопоставьте TLS-отпечаток, отпечаток HTTP/2 и User-Agent с эталонным браузером соответствующей версии. Фиксируйте версию, операционную систему и конфигурацию соединения при каждой проверке.
- Повторите проверку после изменения конфигурации: если вы обновили ядро браузера, сменили HTTP-клиент или изменили способ подключения, запустите проверку снова, чтобы увидеть, какие поля действительно изменились.
Не каждый сайт для проверки показывает все поля TLS или HTTP/2, которые могут наблюдать антибот-системы. Поэтому перед оценкой изучите, какой объём данных охватывает каждый инструмент.
9.2. Что значит, если результат отличается от обычного Chrome?
Если ваш отпечаток отличается от отпечатка эталонной версии Chrome, это значит, что измеренные характеристики не совпадают полностью. Причиной могут быть версия Chrome, операционная система, конфигурация TLS, согласованный протокол или среда тестирования.
Не стоит опираться на одну строку отпечатка, чтобы делать вывод о том, поддельное соединение или небезопасное. Перед выводами проверьте также информацию о клиенте и условия тестирования.
10. Как Hidemyacc связан с TLS-фингерпринтингом?
При управлении несколькими аккаунтами поддержание согласованных конфигураций профилей — часть рабочего процесса. Нужно учитывать данные браузера, информацию профиля и способ установления сетевого соединения, а не просто проверять IP-адрес.
Антидетект-браузер Hidemyacc помогает управлять отдельными профилями браузера, чтобы вы могли организовать данные и настройки под разные задачи. Однако управление профилями не означает, что каждый компонент TLS-отпечатка можно настраивать независимо или что он гарантированно будет идентичен другому браузеру.
10.1. Зачем поддерживать согласованность между сигналами?
При управлении несколькими аккаунтами каждый профиль может использовать собственные данные браузера и прокси. TLS-отпечаток — один из сигналов, связанных с соединением, наряду с IP, User-Agent, отпечатком браузера, cookie и поведением при использовании.
Если профиль заявляет информацию о браузере, не соответствующую реальному клиенту, система может заметить расхождения между сигналами. Однако нельзя опираться только на TLS-отпечаток, чтобы заключить, безопасен профиль или нет.
Цель проверки — понять используемую конфигурацию и обнаружить проверяемые несоответствия. Не стоит предполагать, что профиль с распространённым отпечатком всегда будет принят сайтами: у каждой платформы могут быть собственные политики и методы оценки.
10.2. Процесс настройки и проверки профиля
Выполните следующие шаги, чтобы настроить профиль и проверить параметры соединения:
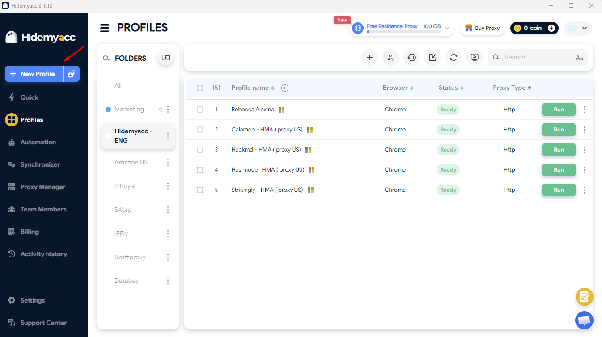
Шаг 1: создайте профиль. Откройте Hidemyacc, нажмите New Profile и введите имя профиля в поле Name.
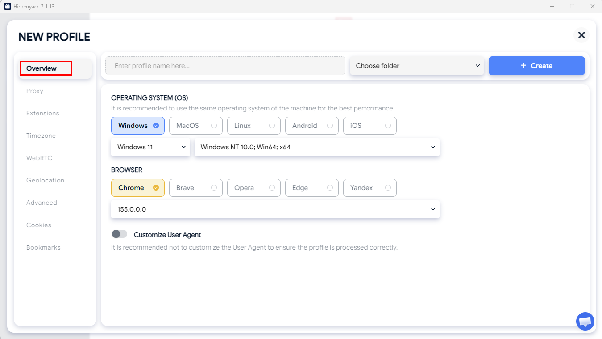
Шаг 2: настройте браузер. В разделе Overview проверьте операционную систему и конфигурацию браузера.
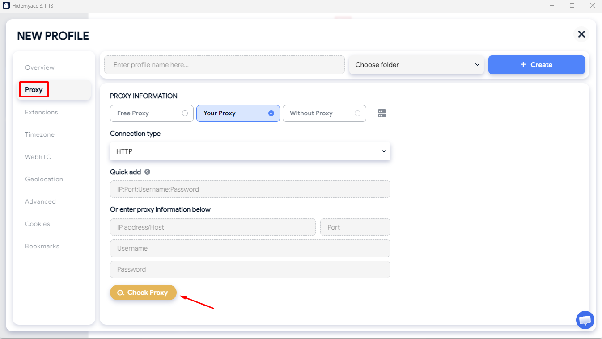
Шаг 3: настройте прокси. Перейдите на вкладку Proxy, выберите подходящий тип прокси, введите данные подключения и нажмите Check Proxy.
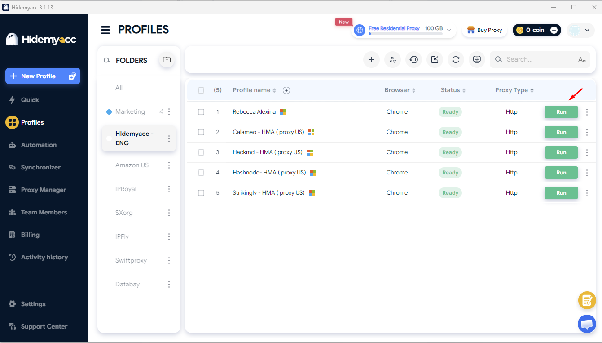
Шаг 4: запустите профиль. Нажмите Create, чтобы сохранить профиль. Затем нажмите Run у только что созданного профиля.
Шаг 5: проверьте отпечаток. Зайдите на BrowserLeaks TLS или tls.peet.ws, чтобы увидеть параметры TLS и HTTP/2, которые предоставляет инструмент.
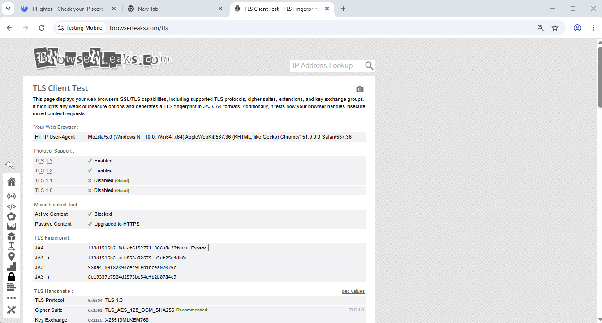
Шаг 6: сравните результаты. Запишите результаты вместе с версией браузера и конфигурацией соединения, чтобы было с чем сравнивать при повторной проверке.
Примечание: результаты проверки отражают реальные параметры соединения на момент тестирования. Не стоит делать вывод, что все компоненты TLS-отпечатка идентичны, опираясь только на User-Agent или один результат проверки.
10.3. Ограничения, которые нужно понимать
Управление профилями помогает организовать данные и настройки браузера, но не означает, что вы контролируете весь процесс формирования TLS-отпечатка. Результат зависит также от ядра браузера, сетевой библиотеки, версии протокола и архитектуры соединения.
Даже если TLS-отпечаток соответствует группе эталонных браузеров, это не гарантирует, что у аккаунта не запросят верификацию, не ограничат его или не заблокируют. Платформы могут учитывать также историю аккаунта, поведение, способы оплаты и требования своих условий использования.
Поэтому рассматривайте TLS-отпечаток как технический сигнал, который нужно понимать и проверять, а не как единственный критерий оценки качества профиля или вероятности его принятия платформой.
11. Ключевые моменты при оценке TLS-фингерпринтинга
При оценке TLS-фингерпринтинга учитывайте множество характеристик соединения, а не один-единственный сигнал. Вот главное, что стоит запомнить:
- Отдавайте приоритет согласованности: оценивайте TLS-отпечаток, отпечаток HTTP/2 и User-Agent во взаимосвязи.
- Не опирайтесь только на IP: смена прокси не меняет того, как клиент выполняет TLS-рукопожатие.
- Проверяйте несколько уровней: отпечатки TLS и HTTP/2 отражают разные характеристики соединения.
- Перепроверяйте после изменения конфигурации: обновление браузера, сетевой библиотеки или настроек может повлиять на отпечаток.
- Не считайте отпечаток абсолютным доказательством: системы обнаружения ботов могут сочетать множество типов данных для оценки соединения.
Понимание этих ограничений помогает точнее интерпретировать результаты TLS-фингерпринтинга, не делать выводов по одному показателю и определять, когда нужно проверить другие характеристики соединения.
12. Заключение
TLS-фингерпринтинг позволяет сайтам анализировать особенности установления защищённого соединения, чтобы классифицировать клиентов и помогать выявлять аномальную активность. Наряду с JA3 и JA4 фингерпринтинг HTTP/2 даёт дополнительные сведения о том, как клиент взаимодействует на прикладном уровне.
Главное — отличать TLS-отпечаток от IP-адреса и отпечатка браузера. Смена прокси не обязательно меняет TLS-отпечаток, поскольку результат зависит также от клиента, библиотеки TLS и архитектуры соединения. При проверке рассматривайте сразу несколько сигналов и помещайте результаты в правильный технический контекст.
Читайте также:
- Отпечаток AudioContext: принцип работы и способы защиты
- Что такое отпечаток устройства и как его изменить?
- Узнайте об отпечатке Canvas и о том, как защитить идентичность своего браузера
- Как проверить и включить отпечаток WebGL
13. FAQ
1. Сколько длится TLS-рукопожатие?
Фактическое время зависит от сетевой задержки и способа установления соединения. В обычном сценарии TLS 1.3 может завершить рукопожатие за один сетевой цикл обмена (round trip), а TLS 1.2 обычно требуется два. TLS 1.3 также поддерживает 0-RTT при повторном подключении в некоторых случаях, но у этого механизма есть собственные ограничения безопасности.
2. Может ли TLS-отпечаток раскрыть мою личность?
TLS-отпечаток обычно помогает классифицировать группы клиентов или особенности соединения и напрямую не раскрывает вашу реальную личность. Сайты могут сочетать его с IP, cookie, отпечатком браузера и данными аккаунта для оценки сеанса.
3. Меняет ли TLS-отпечаток использование VPN или режима инкогнито?
Как правило, VPN или режим инкогнито не меняют TLS-отпечаток, формируемый браузером. VPN в основном влияет на маршрут передачи и IP, который видит сайт, а режим инкогнито главным образом меняет способ локального хранения данных браузером. Реальный эффект по-прежнему зависит от клиента и архитектуры соединения.
4. Есть ли TLS-отпечаток у HTTP/3?
Да. HTTP/3 использует QUIC, в котором безопасность на основе TLS 1.3 встроена в процесс установления QUIC-соединения. Методы фингерпринтинга с поддержкой QUIC могут выявлять особенности такого типа соединения, но формат и способ сбора данных могут отличаться от TLS поверх TCP.
5. Как получить TLS-сертификат для сайта?
TLS-сертификат можно получить у поставщика сертификатов или воспользоваться сервисом выпуска сертификатов, например Let's Encrypt. Некоторые хостинг-провайдеры и CDN-сервисы также выпускают или управляют сертификатами для сайтов. TLS-сертификат относится к стороне сервера и отличается от TLS-отпечатка, который формируется по характеристикам соединения клиента.