
Вы сменили прокси и настроили отдельный цифровой отпечаток для каждого профиля, но по-прежнему сталкиваетесь с проверками или ограничениями доступа? Это означает, что управление браузерной средой требует гораздо большего, чем изменение нескольких настроек. Каждый раз, когда вы посещаете сайт, он может анализировать различные типы данных, чтобы определить, является ли посетитель реальным человеком или ботом. Как работают методы обнаружения ботов и можно ли выявить антидетект-браузеры? В этой статье мы рассмотрим эти механизмы и факторы, влияющие на способность сайта обнаруживать ботов.
1. Что такое методы обнаружения ботов?
Методы обнаружения ботов — это способы, которые сайты используют для определения того, поступает ли входящий трафик от реальных пользователей или автоматизированных программ. Когда вы посещаете сайт, его система анализирует не только ваши действия. Она также может проверять IP-адрес, информацию о браузере, особенности взаимодействия со страницей и характеристики подключения.
На основе этих данных сайт оценивает надежность посещения и решает, как его обрабатывать. Некоторые посетители могут продолжить работу без ограничений, тогда как пользователям с необычными моделями поведения может потребоваться пройти дополнительную проверку, столкнуться с ограничениями или блокировкой доступа.
Не все боты являются вредоносными. Многие из них предназначены для выполнения легитимных задач, например сбора данных для поисковых систем или мониторинга доступности сайта. Поэтому системы обнаружения ботов должны различать допустимый автоматизированный трафик и потенциально опасную активность.
1.1. Чем отличаются легитимные боты от вредоносных?
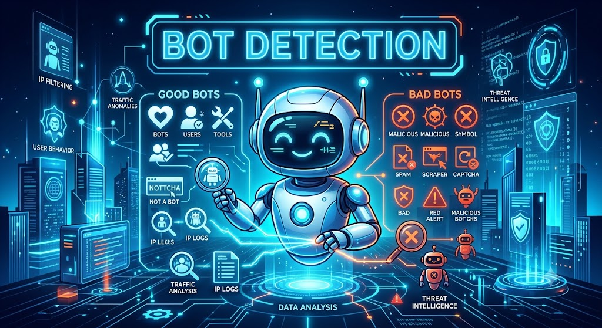
Не каждый автоматизированный визит представляет угрозу для сайта. Некоторые боты выполняют важные задачи: собирают данные для индексации поисковыми системами, проверяют работоспособность сайта или создают предварительный просмотр ссылок, которыми пользователи делятся в интернете.
Вредоносные боты, напротив, обычно используются для несанкционированных действий: массового создания аккаунтов, сбора данных без разрешения или попыток входа в систему с использованием существующих списков паролей. Эти две группы различаются целями и тем, как сайты обрабатывают их активность:
Сравнительная таблица:
| Критерий | Легитимные боты | Вредоносные боты |
|---|---|---|
| Примеры | Поисковые роботы, боты для мониторинга доступности сайтов, генераторы предварительного просмотра ссылок и ИИ-краулеры | Боты для создания поддельных аккаунтов, несанкционированного сбора данных, проверки учетных данных для входа или мошеннических кликов |
| Цель | Сбор информации или выполнение легитимных автоматизированных задач | Злоупотребление сервисами, сбор данных или совершение мошеннических действий |
| Реакция сайта | Разрешение доступа или применение ограничений в соответствии с установленными правилами | Мониторинг активности, запрос дополнительных проверок или блокировка доступа в зависимости от уровня риска |
Не каждый вид автоматизированного сбора данных разрешен сайтами. Например, краулеры должны соблюдать правила доступа и ограничения, установленные владельцами сайтов. Поэтому антибот-системы должны оценивать, соответствуют ли автоматизированные действия этим правилам, а не просто разрешать или блокировать доступ на основании того, что посетитель является ботом.
1.2. Зачем сайтам нужно обнаруживать ботов?
Вредоносные боты могут генерировать большие объемы трафика за короткое время, создавая нагрузку на системы и мешая реальным пользователям. Если не контролировать такую активность, она может перегружать серверы, нарушать работу сервисов и заставлять сайты обрабатывать множество бесполезных запросов.
К основным задачам обнаружения ботов относятся:
- Предотвращение мошенничества и автоматизированных атак: Ограничение массового создания аккаунтов, повторных попыток ввода паролей, мошеннических кликов и других видов злоупотреблений.
- Защита аккаунтов и данных: Снижение риска несанкционированного доступа, сбора данных без разрешения и атак с целью захвата аккаунтов.
- Управление ресурсами сервера: Ограничение необычно большого количества автоматизированных запросов, которые могут увеличивать нагрузку на систему, замедлять ответы и снижать способность сайта обслуживать пользователей.
- Защита пользовательского опыта: Сокращение количества спама, поддельных аккаунтов и автоматизированных действий, негативно влияющих на качество сервиса.
Например, сайт электронной коммерции за короткое время получает тысячи неудачных попыток входа с одной группы IP-адресов. Это может указывать на атаку с использованием подбора учетных данных (credential stuffing). Чтобы защитить аккаунты пользователей, система может запросить дополнительную проверку или ограничить количество запросов.
Согласно отчету Imperva Bad Bot Report 2026 компании Thales, в 2025 году автоматизированный трафик составлял около 53% всего веб-трафика по сравнению с 51% в 2024 году. Хотя эти данные опубликованы компанией, специализирующейся на кибербезопасности, они показывают, насколько важно различать легитимных и вредоносных ботов.
2. Какие методы используют сайты для обнаружения ботов и антидетект-браузеров?
Сайты обычно анализируют четыре основные группы сигналов: IP-адреса, цифровые отпечатки браузера, поведение пользователей и TLS-отпечатки. Каждая группа предоставляет разную информацию о посещении. Поэтому смена IP-адреса не означает, что характеристики браузера, поведение пользователя и параметры подключения также изменятся.
Антибот-системы могут использовать один или несколько методов в зависимости от платформы и ее требований к безопасности. Ниже рассмотрены четыре основные группы сигналов, которые обычно применяются для оценки активности пользователей.
2.1. Обнаружение ботов по IP-адресам
IP-адрес — один из первых сетевых сигналов, которые сайты могут использовать для определения источника входящего трафика. По IP-адресу система может определить приблизительное географическое местоположение, сетевого провайдера и некоторые характеристики подключения. Кроме того, она может оценить, связан ли источник трафика с подозрительной активностью в прошлом.
Сайты могут проверять следующие факторы:
- Тип IP-адреса: IP-адрес может принадлежать сети дата-центра, домашней сети или VPN-сервису. Каждый тип имеет свои особенности и области применения.
- Репутация и история IP-адреса: Системы могут сравнивать IP-адрес с данными об источниках трафика, на которые ранее поступали жалобы, списками блокировок и сведениями о необычной активности.
- Частота доступа: Если несколько аккаунтов отправляют запросы с одного IP-адреса за короткий промежуток времени, система может обратить на них больше внимания.
- Географическое местоположение: Местоположение IP-адреса может сравниваться с другой информацией о сеансе доступа или историей активности аккаунта.
Например, если несколько аккаунтов неоднократно входят в систему с одного IP-адреса дата-центра за короткий промежуток времени, сайт может усилить мониторинг. Однако это не означает, что все IP-адреса дата-центров блокируются. Аналогично, домашние IP-адреса не становятся автоматически надежными, если у них плохая история подключений или они были отмечены несколькими сервисами.
Подробнее:
- Что такое статический IP-адрес? Преимущества, недостатки и настройка на роутерах и в Windows
- Что такое мобильный прокси? Особенности, преимущества и способы использования
- Что такое ротирующийся прокси? 7 лучших провайдеров ротирующихся прокси
- Что такое резидентский прокси? Как он работает и зачем его использовать
- Что такое прокси дата-центра? Принцип работы и варианты применения
2.2. Обнаружение ботов по цифровому отпечатку браузера
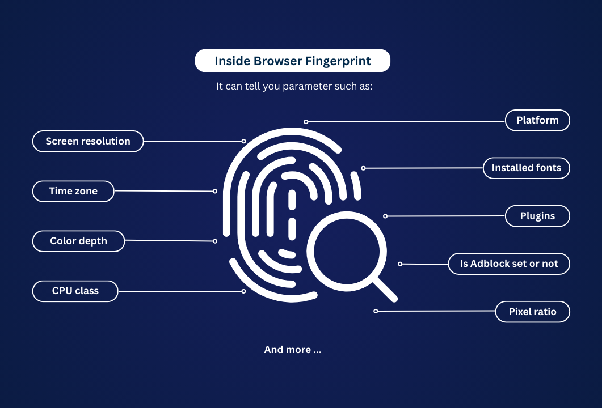
Цифровой отпечаток браузера — это набор характеристик браузера и устройства, которые сайты могут собирать для идентификации среды доступа. В отличие от IP-адреса, цифровой отпечаток предоставляет информацию о конфигурации браузера и особенностях его работы на устройстве.
Для создания цифрового отпечатка браузера обычно используются следующие атрибуты:
- User Agent и операционная система: Предоставляют информацию о заявленном браузере, его версии и используемой операционной системе.
- Разрешение экрана: Показывает размер экрана или области просмотра, используемой браузером.
- Canvas и WebGL: Могут генерировать разные результаты в зависимости от браузера, устройства и графической среды.
- WebRTC: Предоставляет информацию о возможностях связи в реальном времени и некоторых сетевых характеристиках браузера.
- Шрифты: Список доступных шрифтов помогает различать среды разных устройств.
- Язык и часовой пояс: Отражают языковые, региональные и временные настройки браузера.
Антибот-системы не обязательно оценивают каждый атрибут по отдельности. Вместо этого они могут сравнивать различные параметры, чтобы выявлять несоответствия, повторяющиеся цифровые отпечатки или необычные значения.
Например, браузер может заявлять, что работает на macOS, однако некоторые характеристики среды или набор доступных шрифтов могут не соответствовать этой конфигурации. Такое несоответствие может стать сигналом для дополнительной проверки, хотя само по себе оно не доказывает, что посещение совершено ботом.
2.3. Обнаружение ботов по поведению пользователей
Помимо сетевой информации и данных браузера, сайты могут анализировать то, как пользователи взаимодействуют со страницей. Этот метод ориентирован на частоту запросов, продолжительность сеансов и последовательность действий, чтобы выявлять необычные модели активности.
К поведенческим сигналам могут относиться:
- Объем и частота запросов: Анализ количества запросов, отправленных за определенный период, и частоты их отправки. Боты могут генерировать большое количество запросов или отправлять их непрерывно с необычными интервалами.
- Продолжительность сеанса: Фиксация продолжительности сеанса доступа от начала до завершения, а также времени, которое пользователи проводят на сайте. Необычно короткие или длинные сеансы могут потребовать дополнительной проверки.
- Движения и клики мыши: Анализ направлений движения мыши, положения курсора при кликах и способов взаимодействия пользователей с элементами страницы.
- Прокрутка страницы: Отслеживание того, как пользователи прокручивают страницу, скорости прокрутки и областей, в которых они останавливаются или взаимодействуют с контентом.
- Скорость набора текста: Анализ скорости печати и интервалов между нажатиями клавиш.
- Последовательность действий: Проверка порядка выполнения действий на сайте, например входа в аккаунт, посещения страниц, поиска и отправки форм.
Например, несколько профилей могут выполнять совершенно одинаковую последовательность действий, отправлять запросы с практически идентичными интервалами и завершать процесс за необычно короткое время. Такие повторяющиеся модели поведения могут указывать на использование автоматизации и потребовать дополнительной проверки.
Однако одного поведенческого признака недостаточно, чтобы определить, является ли посетитель ботом. В некоторых ситуациях реальные пользователи также могут отправлять несколько запросов или быстро выполнять действия. Поэтому системы должны объединять несколько сигналов и учитывать полный контекст сеанса, прежде чем принимать решение.
2.4. Обнаружение ботов по TLS-отпечатку
Идентификация по TLS-отпечатку — это метод, основанный на характеристиках, которые появляются при установлении браузером зашифрованного соединения с сайтом. Во время TLS-рукопожатия система может собирать информацию о версии протокола, наборах шифров и расширениях, отправляемых в процессе подключения.
Сайты могут сравнивать эти характеристики с информацией о браузере, предоставленной при посещении. Например, запрос, в котором User Agent указывает на Chrome, но характеристики TLS напоминают библиотеку для автоматизированного программирования, может демонстрировать явное несоответствие.
К распространенным методам в этой области относятся JA3 и JA4. Эти методы формируют цифровые отпечатки на основе информации о TLS-соединениях и помогают системам группировать и сравнивать различные модели подключений.
TLS-отпечаток сам по себе не позволяет определить, поступает ли посещение от бота. При сопоставлении с IP-адресами, цифровыми отпечатками браузера и поведением пользователей этот сигнал предоставляет сайтам дополнительную информацию для оценки риска.
2.5. Дополнительные механизмы: CAPTCHA, Honeypot, JavaScript и обнаружение по сигнатурам
Помимо четырех основных групп сигналов, сайты могут использовать несколько дополнительных механизмов для обнаружения или проверки автоматизированной активности.
- CAPTCHA: Используется в качестве дополнительного этапа проверки, когда система считает, что посещение может представлять риск. Пользователям могут предложить выбрать изображения по заданным инструкциям, ввести символы или выполнить другое задание, подтверждающее, что они не являются ботами.
- Honeypot: Использует скрытые поля форм или элементы, которые реальные пользователи обычно не видят и с которыми не взаимодействуют. Если автоматизированный запрос отправляет данные в такие поля, система может расценить это как признак активности бота.
- Проверки JavaScript: Используют JavaScript для сбора информации о среде браузера, состоянии выполнения кода и некоторых характеристиках взаимодействия. Эти данные помогают системам выявлять среды с признаками автоматизации, но сами по себе не позволяют заключить, что посещение совершено ботом.
- Обнаружение по сигнатурам: Сравнивает запросы и характеристики доступа с известными шаблонами, связанными с ботами или инструментами автоматизации. При обнаружении совпадения система может пометить посещение для дополнительной проверки.
Эти механизмы могут использоваться вместе с другими методами анализа. Например, сайт может применять JavaScript для сбора дополнительных данных о браузере, а затем сравнивать результаты с сигналами IP-адреса и поведения пользователя.
3. Как сайты объединяют методы обнаружения ботов?
Как правило, одного сигнала недостаточно, чтобы определить, поступает ли посещение от бота. Подозрительный IP-адрес, необычный цифровой отпечаток или высокая частота запросов должны оцениваться с учетом конкретного контекста. Поэтому антибот-системы могут объединять несколько уровней данных для оценки риска, вместо того чтобы полагаться на один фактор.
3.1. Объединение сигналов из нескольких уровней
Каждый уровень обнаружения предоставляет отдельную информацию о посещении. IP-адреса показывают источник сети, цифровые отпечатки браузера описывают среду браузера, поведение отражает взаимодействие пользователей с сайтом, а TLS-отпечатки предоставляют сведения о характеристиках подключения.
| Уровень обнаружения | Что проверяет сайт? | Когда проводится проверка? | Возможные признаки риска |
|---|---|---|---|
| IP | Источник сети, местоположение и репутация IP-адреса | При подключении или во время просмотра сайта | IP-адреса с плохой историей или несколько аккаунтов, использующих один необычный источник трафика |
| Цифровой отпечаток | UA, операционная система, Canvas, WebGL, WebRTC и шрифты | При загрузке страницы браузером или выполнении проверочного скрипта | Противоречивые атрибуты, повторяющиеся цифровые отпечатки или необычные значения |
| Поведение | Запросы, клики, прокрутка и скорость набора текста | Во время взаимодействия пользователя с сайтом | Повторяющиеся действия, необычная скорость или поведение, напоминающее выполнение скрипта |
| TLS | Наборы шифров, расширения, версия протокола и порядок TLS-рукопожатия | При установлении соединения | TLS-отпечатки, не соответствующие заявленным характеристикам браузера |
Антибот-системы также могут отслеживать последовательности запросов и поведение в течение одного или нескольких сеансов доступа. Отдельный запрос может не содержать подозрительных признаков, однако серия последовательных запросов может выявить автоматизированную активность.
Например, действия, которые повторяются в одном и том же порядке, с одинаковой частотой или практически идентичными интервалами, могут стать сигналами риска. Анализ нескольких сеансов также помогает сайтам выявлять массовые входы в аккаунты, непрерывное создание учетных записей или повторяющийся переход по страницам в рамках фиксированного процесса.
После сбора данных системы могут использовать машинное обучение и оценку рисков для анализа взаимосвязей между сигналами. Машинное обучение помогает выявлять необычные модели активности, а оценка рисков объединяет данные для определения уровня риска посещения. Это механизмы анализа и оценки, а не пятый самостоятельный уровень обнаружения ботов.
3.2. Несоответствия, из-за которых профиль может вызвать подозрения
Профиль может предоставлять отдельные данные, которые выглядят нормально, но при сравнении информации из разных уровней сайт все равно может обнаружить несоответствия. Ниже приведены несколько типичных примеров:
| Сценарий | Несоответствие |
|---|---|
| IP-адрес находится в США, но часовой пояс браузера установлен на Вьетнам | Местоположение сети не соответствует одному из атрибутов среды |
| User Agent указывает на Chrome, но TLS-отпечаток напоминает отпечаток библиотеки для программирования | Информация о браузере не соответствует характеристикам подключения |
| Несколько профилей имеют разные настройки, но демонстрируют совершенно одинаковое поведение | Профили используют отдельные среды, но имеют повторяющиеся модели поведения |
Эти сигналы недостаточны для подтверждения того, что профиль используется ботом. Например, пользователи могут выходить в интернет через VPN, находясь в другой стране, что приводит к различиям между местоположением IP-адреса и часовым поясом. Поэтому перед принятием решения системы должны проверять другие связанные сигналы.
Ключевой фактор — согласованность данных на разных уровнях. Изменение одного элемента, например IP-адреса или User Agent, не означает, что остальная информация также будет обновлена соответствующим образом.
4. Могут ли сайты обнаруживать антидетект-браузеры?
Да, но степень обнаружения зависит от сигналов, которые собирает сайт. Антидетект-браузеры помогают пользователям настраивать параметры браузера и создавать отдельные среды для каждого профиля, однако это не означает, что вся активность этих профилей остается вне зоны проверок сайта. При посещении сайта каждый профиль по-прежнему генерирует различные сигналы: от IP-адресов и цифровых отпечатков браузера до моделей поведения и характеристик TLS-подключения.
Вероятность обнаружения профиля зависит от настроек его среды, качества подключения и реальной активности на сайте. Поэтому использование антидетект-браузера не гарантирует, что платформа всегда будет принимать аккаунт. Чтобы лучше понять ограничения этого инструмента, необходимо учитывать факторы, которые сайты по-прежнему могут проверять.
Подробнее: Что такое антидетект-браузер? Почему он эффективнее VPN и прокси?
4.1. Почему сайты все еще могут обнаруживать антидетект-браузеры?
Антидетект-браузеры помогают управлять цифровыми отпечатками и создавать отдельные браузерные среды для каждого профиля, но не могут контролировать все данные, которые сайты собирают во время доступа. Поэтому даже отдельно настроенный профиль может по-прежнему демонстрировать сигналы, из-за которых антибот-системы запускают дополнительные проверки.
К факторам, которые инструмент не может контролировать напрямую, относятся:
- Репутация IP-адреса: Прокси, назначенный отдельному профилю, может иметь необычную историю подключений или быть отмеченным определенными сервисами.
- Характеристики TLS-подключения: Изменение цифрового отпечатка браузера не означает, что характеристики TLS-соединения также изменятся.
- Поведение при доступе: Инструмент не делает взаимодействие с сайтом автоматически похожим на поведение реальных пользователей. Высокая частота запросов или повторяющиеся модели действий по-прежнему могут привлекать внимание.
С другой стороны, у антибот-систем также есть ограничения. Современные боты могут имитировать поведение пользователей, тогда как реальные пользователи, отправляющие несколько запросов за короткое время, могут ошибочно получить запрос на подтверждение личности (ложное срабатывание). Сайты также не обязательно проверяют все четыре уровня в каждой ситуации. Поэтому неверно утверждать, что все антидетект-браузеры обнаруживаются одинаково. Результат зависит от настроек профиля, качества подключения, поведения пользователя и механизмов обнаружения конкретной платформы.
4.2. Как антидетект-браузеры помогают управлять сигналами идентификации?
Антидетект-браузеры помогают управлять определенными аспектами среды доступа, но не контролируют автоматически все факторы, влияющие на вероятность обнаружения. Поэтому помимо функций самого инструмента пользователям необходимо самостоятельно проверять и контролировать другие факторы.
| Группа сигналов | Чем может управлять антидетект-браузер? | Что еще должны делать пользователи? |
|---|---|---|
| IP | Позволяет настраивать отдельный прокси для каждого профиля и назначать IP-адреса в зависимости от аккаунтов или целей использования. | Выбирать прокси подходящего качества, проверять местоположение их IP-адресов и стабильность подключения. |
| TLS | Характеристики TLS могут частично зависеть от браузера и среды подключения, используемой инструментом. | Проверять совместимость браузера, среды профиля и характеристик подключения. Не предполагать, что изменение цифрового отпечатка браузера также изменит TLS-отпечаток. |
| Цифровой отпечаток | Позволяет создавать и управлять профилями с отдельными настройками браузера, такими как User Agent, операционная система, разрешение экрана, язык и часовой пояс. | Следить за согласованностью настроек каждого профиля и избегать ненужного дублирования цифровых отпечатков в нескольких профилях. |
| Поведение | Помогает управлять профилями и организовывать рабочие процессы. Некоторые инструменты также предлагают функции автоматизации. | Самостоятельно контролировать частоту, последовательность и выполнение действий. Использование инструментов автоматизации не означает, что поведение при доступе будет выглядеть как действия реальных пользователей. |
Исходя из этих критериев, подходящий антидетект-браузер должен не только предоставлять возможность настраивать браузер, но и удовлетворять потребности в управлении профилями во время работы. Как же конкретный инструмент может помочь в решении этих задач?
Подробнее: 10 лучших антидетект-браузеров для управления несколькими аккаунтами
4.3. Поддержание согласованности профилей с антидетект-браузером Hidemyacc
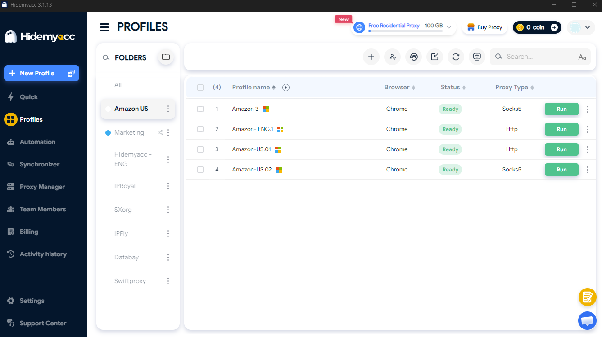
Антидетект-браузер Hidemyacc позволяет создавать отдельные профили браузера и управлять ими, помогая пользователям поддерживать независимые среды доступа для каждого аккаунта. Вместо использования общей конфигурации браузера вы можете настроить отдельный цифровой отпечаток для каждого профиля, включая такие параметры, как User Agent и другие идентификационные характеристики браузера. Это упрощает управление информацией о среде каждого аккаунта в одном месте.
Помимо настройки цифровых отпечатков, Hidemyacc интегрирует Proxy Manager, который позволяет хранить и управлять прокси, а также назначать их отдельным профилям. Благодаря этому становится проще контролировать настройки прокси, связанные с каждой средой браузера, без необходимости управлять ими отдельно за пределами инструмента.
По мере увеличения количества профилей такие функции, как создание папок, настройка прав участников и совместное использование профилей, также упрощают управление. Вы можете организовывать профили по аккаунтам, клиентам или кампаниям и предоставлять участникам команды доступ к нужным профилям без передачи пароля от основного аккаунта.
Эти функции помогают пользователям централизованно управлять настройками цифровых отпечатков, прокси и данными профилей. Однако Hidemyacc не контролирует все сигналы, которые сайты используют для обнаружения ботов, например репутацию IP-адреса, характеристики TLS или поведение при доступе. Поэтому инструмент упрощает управление браузерной средой, но не гарантирует, что аккаунты не будут обнаружены. Пользователям по-прежнему необходимо выбирать подходящие прокси, поддерживать согласованные настройки профилей и следить за тем, как они используют свои аккаунты.
5. Распространенные ошибки, из-за которых сайты обнаруживают ботов, и способы их исправления
Даже при использовании прокси и антидетект-браузеров пользователи могут оставлять сигналы, вызывающие у сайтов подозрения в автоматизированной активности. Это может происходить из-за неполного понимания факторов, которые проверяют антибот-системы, или недостаточного внимания к согласованности среды доступа.
5.1. Смена только прокси без учета цифрового отпечатка
Использование отдельного IP-адреса для каждого профиля не означает, что браузерные среды полностью независимы. Если несколько профилей по-прежнему используют одинаковые атрибуты цифрового отпечатка, сайты могут обнаружить сходство между их посещениями.
Для проверки можно использовать Pixelscan, CreepJS или BrowserLeaks. Эти инструменты показывают такие атрибуты, как User Agent, операционная система, Canvas и WebGL, помогая выявить параметры, которые могут потребовать дополнительной проверки. Однако их результаты не охватывают все механизмы оценки, используемые сайтами.
5.2. Создание случайных цифровых отпечатков без сохранения согласованности
Неправильное изменение цифровых отпечатков также может привести к тому, что браузерная среда будет содержать неестественные или противоречивые атрибуты. Обычно это происходит, когда пользователи сосредотачиваются на настройке отдельных параметров, не учитывая взаимосвязь между ними.
При настройке профиля следует отдавать предпочтение конфигурациям, совместимым с используемым инструментом, а не произвольно изменять отдельные параметры. Если необходимо внести изменения вручную, сначала изучите влияние каждого атрибута и проверьте конфигурацию после внесения изменений.
5.3. Отсутствие проверки качества и истории IP-адреса
Не все IP-адреса имеют одинаковый уровень доверия. Сайты могут оценивать источник IP-адреса на основе его репутации, истории подключений и сетевых характеристик. Поэтому выбор прокси только по типу IP-адреса или географическому местоположению без учета его реального качества может подвергнуть пользователей риску.
Например, IP-адрес может принадлежать домашней сети, но ранее использоваться для различных видов необычной активности или быть отмеченным определенными сервисами. Использование такого IP-адреса не гарантирует, что посещение будет признано надежным.
Перед использованием прокси следует обратить внимание на три фактора:
- Репутация IP-адреса: Проверить, не отмечен ли IP-адрес соответствующими сервисами как источник подозрительного трафика.
- Географическое местоположение: Сравнить местоположение IP-адреса с информацией о среде доступа.
- Провайдер: Отдавать предпочтение прокси с понятным источником и прозрачной информацией об услугах.
5.4. Отсутствие контроля автоматизации между профилями
Запуск одного и того же автоматизированного процесса в нескольких профилях может приводить к большому количеству запросов или повторяющимся моделям доступа. Например, несколько профилей могут одновременно отправлять запросы к одному сервису или многократно выполнять одну и ту же задачу за короткий промежуток времени.
Чтобы ограничить такую активность, необходимо контролировать частоту и количество запросов, соблюдая при этом ограничения платформы на доступ. Для задач, поддерживающих интеграции, отдавайте предпочтение официальным API или методам, разрешенным платформой.
5.5. Отсутствие повторной проверки среды после обновления браузера или смены прокси
Обновление движка браузера, смена его версии или использование другого прокси могут повлиять на некоторые атрибуты цифрового отпечатка и информацию о подключении. Если продолжать использовать результаты предыдущих проверок, можно не заметить изменения в среде доступа.
Поэтому после изменения настроек следует повторно проверить следующую информацию:
- Данные цифрового отпечатка после обновления браузера.
- IP-адрес и географическое местоположение после смены прокси.
- Версию браузера и настройки профиля, чтобы упростить сравнение данных.
Эти ошибки показывают, что создание отдельного профиля или смена IP-адреса недостаточны для устранения всех необычных сигналов. Сайты могут объединять данные об IP-адресах, цифровых отпечатках браузера, поведении пользователей и TLS-подключениях, чтобы оценивать уровень риска каждого посещения. Поэтому пользователям необходимо понимать роль каждой группы сигналов и проверять браузерную среду в целом, а не сосредотачиваться только на одной настройке.
6. Заключение
Методы обнаружения ботов не основываются на одном показателе. Вместо этого они могут объединять несколько уровней данных, таких как IP-адреса, цифровые отпечатки браузера, поведение пользователей и характеристики TLS-подключений. Поэтому изменение только IP-адреса или одной настройки браузера недостаточно для устранения всех необычных сигналов при посещении сайта.
Для тех, кто регулярно управляет несколькими аккаунтами, антидетект-браузер — это инструмент, который помогает настраивать и поддерживать отдельные браузерные среды. С помощью Hidemyacc вы можете управлять цифровыми отпечатками, назначать прокси и организовывать профили на одной платформе. Понимая сигналы, которые сайты используют для обнаружения ботов, вы сможете определить, какие факторы необходимо проверять, и выбрать инструменты, наиболее подходящие для ваших задач.
7. FAQ
1. Как сайты обнаруживают ботов?
Сайты могут обнаруживать ботов, анализируя несколько сигналов, таких как IP-адреса, цифровые отпечатки браузера, поведение пользователей и TLS-отпечатки. Антибот-системы могут объединять эти данные, чтобы оценить уровень риска посещения и решить, разрешить ли доступ, запросить дополнительную проверку или заблокировать подозрительные запросы.
2. Можно ли обнаружить антидетект-браузеры?
Да. Антидетект-браузеры не гарантируют, что аккаунты или профили останутся незаметными для сайтов. Эти инструменты помогают управлять цифровыми отпечатками и прокси, однако сайты по-прежнему могут оценивать TLS-отпечатки, поведение пользователей и другие сигналы. Вероятность обнаружения также зависит от настроек профиля и антибот-механизмов конкретной платформы.
3. Как проверить, является ли посетитель ботом?
Необходимо объединять несколько показателей, а не полагаться на один фактор. Можно проверить источник IP-адреса, цифровой отпечаток браузера, частоту запросов, последовательность действий и характеристики подключения. Например, посещение с необычно высокой частотой запросов, повторяющимся поведением и несогласованным цифровым отпечатком может потребовать дополнительной проверки. Однако ни один показатель сам по себе не позволяет однозначно определить, что посетитель является ботом.
4. Как снизить риск ошибочного определения в качестве бота?
Необходимо поддерживать согласованность информации в профилях, использовать подключение, соответствующее вашим задачам, и повторно проверять среду браузера после изменения настроек. Также следует избегать автоматизированных процессов, которые генерируют необычно большое количество запросов или неестественные модели взаимодействия. Если вы получили запрос на проверку или ограничение доступа, изучите уведомление и следуйте официальным инструкциям службы поддержки платформы. Ни одна конфигурация не может гарантировать, что вас никогда не отметят по ошибке.
5. Какие инструменты можно использовать для проверки цифрового отпечатка профиля?
Для проверки отдельных атрибутов браузера и сигналов цифрового отпечатка можно использовать Pixelscan, CreepJS или BrowserLeaks. Каждый инструмент применяет собственные методы тестирования и предоставляет данные разного объема. Результаты помогают лучше понять среду используемого браузера, но не позволяют точно предсказать, как каждая платформа будет оценивать профиль.