整个团队共享客户账户,平台看到的始终是同一台设备

代运营公司和团队通常同时管理多个客户的广告账户、Facebook 主页和店铺账户,而且一个账户往往由多人共同操作。每当有成员从不同的电脑和网络登录,平台就会看到一台陌生设备,可能触发风控验证或临时锁定账户。如果要把密码发给每个人,谁拥有访问权限也会越来越难管控。
使用 Hidemyacc 指纹浏览器,每个客户账户都放在独立的浏览器 Profile 中,浏览器指纹、Cookie 和代理固定不变。无论团队中谁打开这个 Profile,平台看到的都是同一台设备、同一个 IP 地址。管理员可以按角色分配权限,无需发送密码即可共享 Profile,并查看每个 Profile 的操作记录。
1. 代运营公司和团队多人共用客户账户时的难题
当一家代运营公司管理多个客户时,每个账户通常由多人共同使用,例如客户经理、投手、设计师和自由职业者。参与的人越多,风险就越来自两个方面:账户被平台怀疑,以及访问权限难以管控。
- 多人从多台设备登录,容易触发风控:每位成员都使用自己的电脑、浏览器和网络。在 Facebook、Google 或 TikTok 上,账户频繁出现在陌生设备上属于异常信号,容易引发身份验证、广告消费限额甚至账户被停用。
- 不同客户的账户容易被关联:多个客户账户在同一个浏览器或同一个网络中打开时,平台可能认为它们由同一个人运营。只要一个账户出问题,就可能牵连其他客户的账户。
- 新成员开通权限全靠手动:每当有员工或自由职业者加入项目,管理者都要为客户使用的每个工具创建账户、发送登录信息并设置权限。光这一步,每来一个新成员就要重复很多次。
- 成员离开团队时要逐一改密码:成员离职或项目结束时,管理者必须排查此人访问过的所有客户账户,并逐个修改密码,才能确保对方不再有访问权限。
- 难以按角色分配权限:设计师、投手、客户经理和自由职业者需要的访问范围各不相同。如果所有人都有编辑或管理权限,一次误操作就可能影响客户的 Profile。
- 通过聊天工具发送密码,容易失控:客户的广告账户、Facebook 主页或店铺密码,常常通过微信、QQ 或邮件发送。这些信息被保存在很多地方,很难知道谁还掌握着访问权限。
- 缺少操作记录:多人在同一个客户 Profile 上工作时,谁打开、修改、共享或转移了 Profile 并不总是清楚,排查和处理问题会耗费大量时间。
这些问题让代运营公司既要担心客户账户被封,又要在权限分配、交接和人员管控上花费大量时间。
2. Hidemyacc 如何帮助代运营团队安全操作客户账户
Hidemyacc 指纹浏览器同时解决两方面的问题:为每个账户保持稳定的环境,并让你掌控谁能在账户里做什么。
2.1. 每个客户一个独立的浏览器环境
在 Hidemyacc 中,每个客户账户都放在独立的浏览器 Profile 里,拥有各自的浏览器指纹、Cookie、存储和代理。在平台看来,每个 Profile 都是一台不同的设备。
- 客户账户之间互不关联:客户 A 和客户 B 的账户位于两个独立的 Profile 中,不共用浏览器痕迹和 IP 地址。即使一个账户出问题,其他账户也不会受到牵连。
- 环境跟着账户走,而不是跟着人走:Profile 使用固定代理时,无论客户经理在办公室打开,还是自由职业者在家打开,平台看到的都是同一台设备、同一个 IP。账户不会因为换人负责而被标记为异常登录。
- 按客户所在地区配置代理:美国客户用美国 IP,英国客户用英国 IP,让每个账户始终从熟悉的位置登录。
- 用文件夹整理 Profile:把同一客户或品牌的所有 Profile 放进一个文件夹,在分配权限时直接把整个文件夹共享给负责人。
2.2. 为每位成员创建独立账号,共享 Profile 时按级别分配权限
Hidemyacc 工作区中有两个主要角色:
| 角色 | 权限 |
|---|---|
| Owner | 管理整个工作区的主账号,可以创建和管理 Sub Account(子账号)、共享或转移 Profile、使用 Force Close 以及查看 Activity Log。 |
| Sub Account | 分配给每位员工或自由职业者的账号,只能访问 Owner 授权的 Profile 或文件夹。 |
不必让所有人共用一个 Hidemyacc 账号,Owner 可以在 Team Member 中为每位成员创建独立的 Sub Account。每个 Sub Account 拥有独立的登录信息,但共用工作区的资源。免费 Sub Account 的数量取决于你使用的套餐,团队扩大时也可以额外购买。
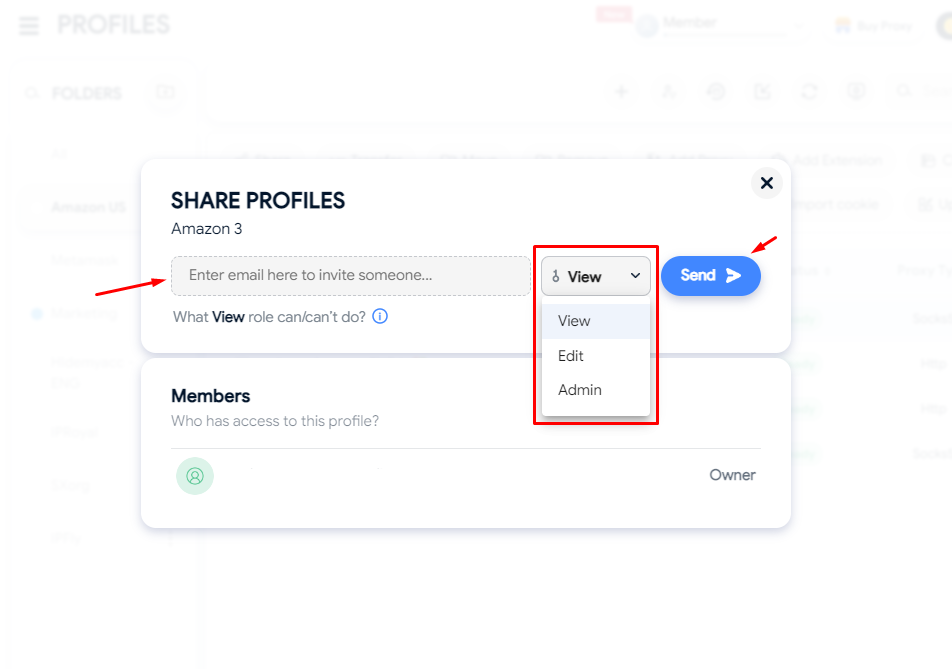
创建 Sub Account 后,Owner 可以通过 Share Profile,按以下三个级别为每个客户 Profile 分配权限:
| 权限级别 | 成员可以做什么? |
|---|---|
| View | 打开并使用 Profile,但不能修改浏览器指纹。Cookie 和浏览记录不会同步到云端。 |
| Edit | 在 Profile 中正常工作,Cookie 和浏览记录会同步到云端,但仍不能修改浏览器指纹。 |
| Admin | 可以修改 Profile 配置,添加代理、Cookie 和扩展程序,并可共享或转移 Profile,但不能永久删除 Profile。如果文件夹以 Admin 权限共享,Sub Account 可以直接在该文件夹中创建新 Profile。 |
这样一来,自由职业者或短期合作人员只需 View 权限,运营人员使用 Edit,Admin 则适合主要负责该客户的客户经理或组长。无论哪个权限级别,成员都无法修改浏览器指纹,账户的环境始终保持稳定。
2.3. 共享 Profile 不暴露真实密码,必要时可直接转移所有权
通过 Share Profile,Owner 可以把浏览器 Profile 的访问权限授予 Sub Account,而无需发送原始账户密码。被授权的成员只需打开 Profile,就能直接在已有的登录会话和环境中工作。为了更安全,建议对团队以外的人员使用 View 权限,并且不要在 Profile 的浏览器中保存密码。
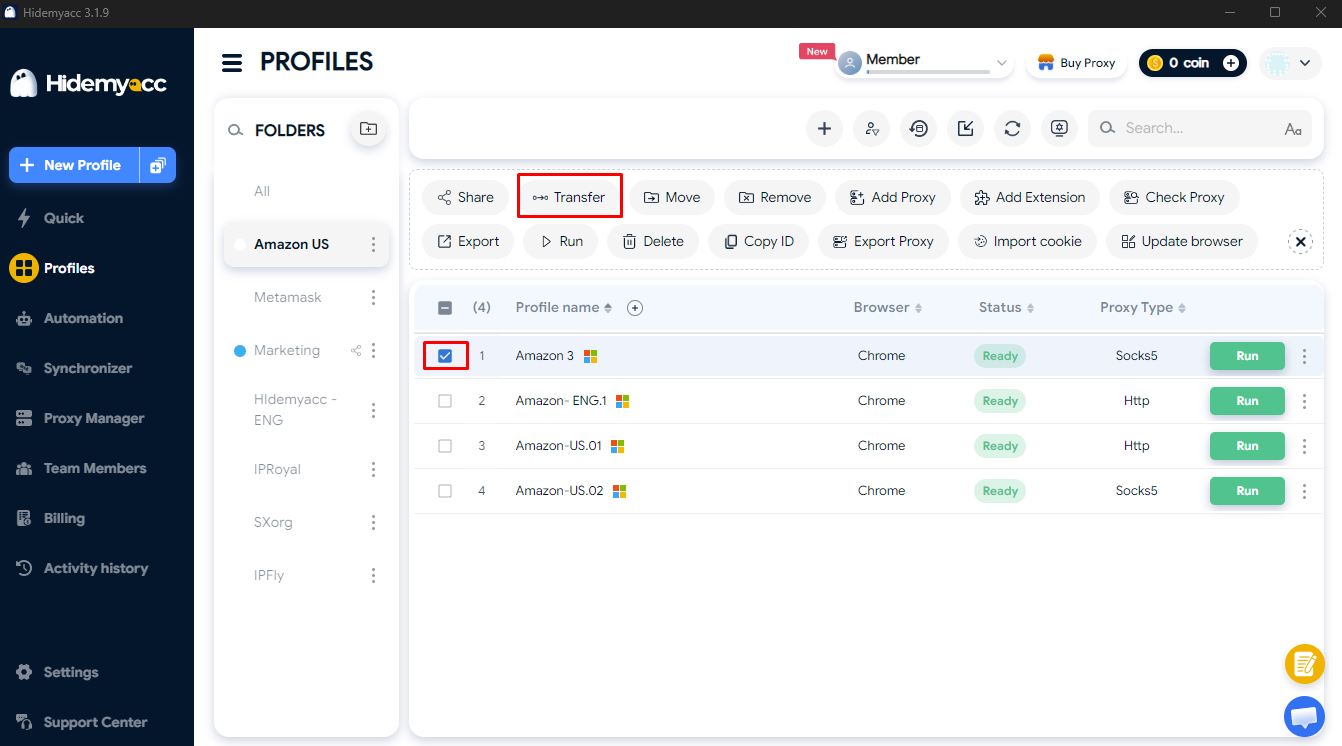
当需要把某个客户完全交给其他人负责时,Owner 可以使用 Transfer Profile,把 Profile 的全部所有权,包括 Cookie、代理和相关配置,转移到另一个 Hidemyacc 账号。与 Share Profile 不同,转移完成后,接收方会成为该 Profile 的新所有者。由于浏览器指纹、Cookie 和代理都被完整转移,接收方可以在原有环境中继续工作,平台也不会发现账户换到了新设备上。
2.4. 用 Force Close 立即结束正在运行的会话
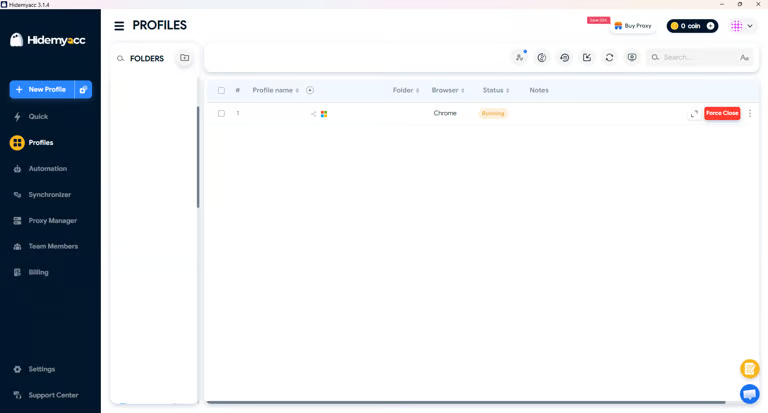
当 Sub Account 正在使用某个浏览器 Profile 时,Owner 可以用 Force Close 立即结束该会话,无需等待对方自行退出。这个功能适合需要立刻关闭正在运行的 Profile,或处理异常访问的情况。Force Close 只会关闭正在运行的会话。要彻底收回某位成员的权限,在 Force Close 之后,还需要在 Team Member 中取消 Profile 共享或删除该 Sub Account。
Force Close 可以帮助你:
- 立即关闭正在运行的浏览器 Profile:即使 Sub Account 仍在使用,会话也会被立即中断。
- 执行前需要确认:系统会要求 Owner 确认,避免误关 Profile。
- 完整保留 Profile 数据:关闭后,Profile 的 Cookie、浏览器指纹、代理和各项配置都保持不变。
Owner 还可以按 Sub Account 的邮箱筛选,立即查看该成员正在打开哪些浏览器 Profile,便于掌握正在进行的会话,并在需要时对正确的 Profile 执行 Force Close。
2.5. 通过每个 Profile 的日志追踪操作
每个 Profile 都有 Activity Log,记录工作区成员的操作历史。
日志包括操作人、时间,以及创建、打开、关闭、共享或转移 Profile 等操作。多人共同操作时,Owner 可以轻松查看交接记录,并追踪每个客户账户上的活动。
3. 在 Hidemyacc 中设置团队的参考流程
确定团队结构和客户账户的分工后,可以按以下步骤进行设置:
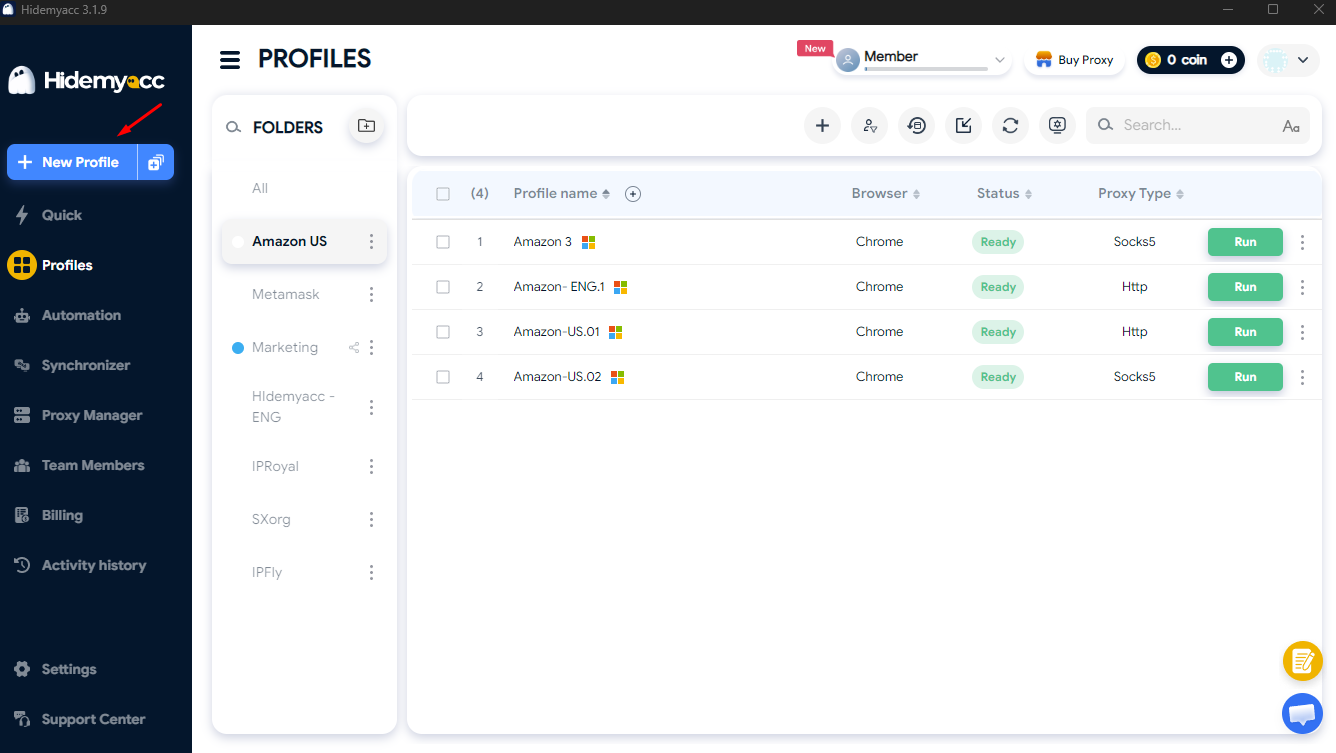
3.1. 为每个客户创建 Profile:
在 Profile 中为每个客户账户创建浏览器 Profile,按客户所在地区分配代理,并按客户或品牌整理到文件夹中。
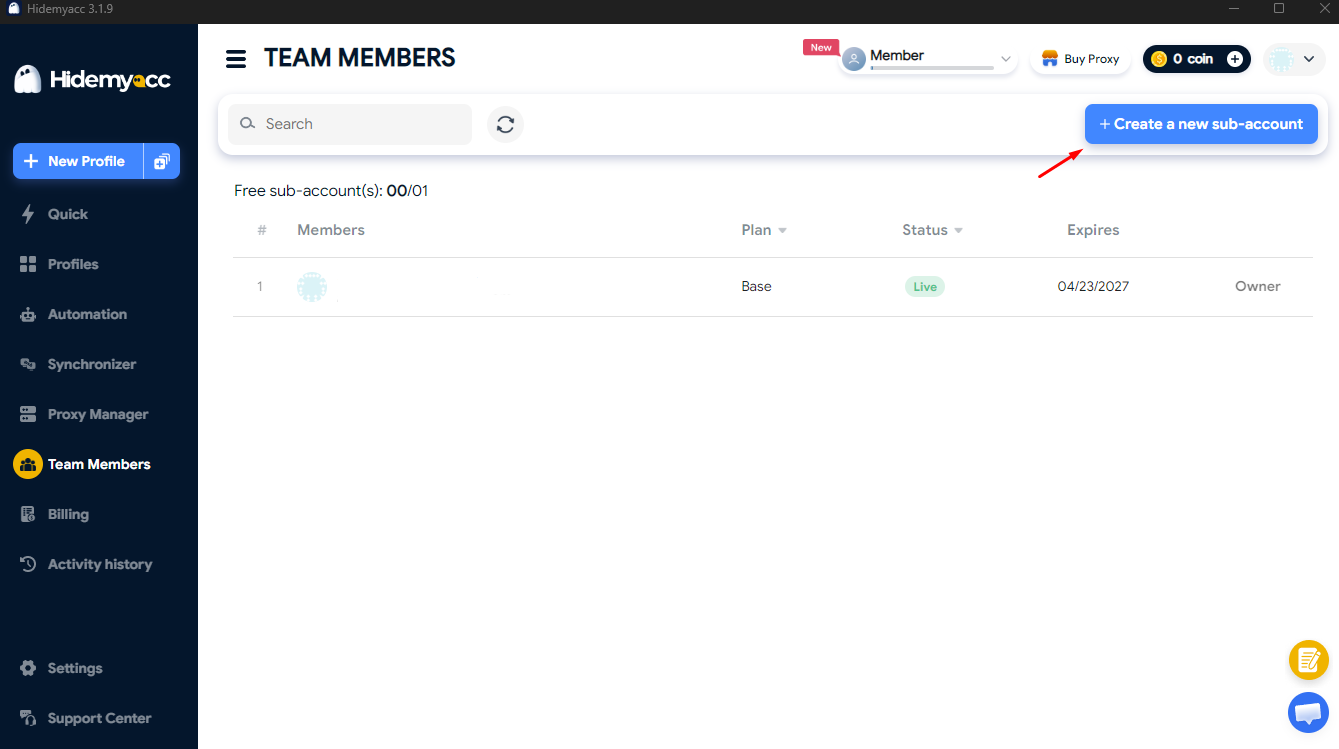
3.2. 在 Team Member 中创建 Sub Account:
进入 Team Member,选择 Create Sub Account,为每位员工或自由职业者创建独立账号。
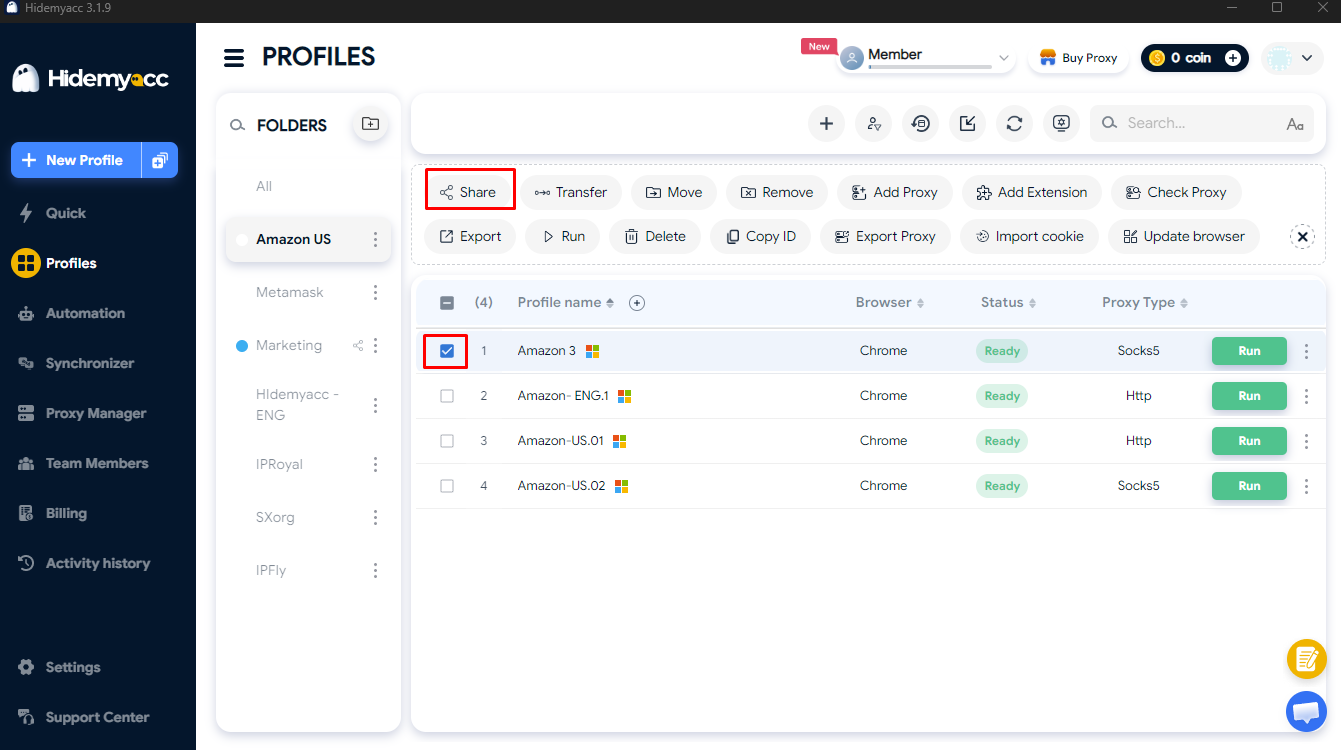
3.3. 共享 Profile 或文件夹:
选择客户的 Profile 或文件夹,点击 Share,为对应的 Sub Account 分配 View、Edit 或 Admin 权限。
3.4. 更换负责人时转移 Profile:
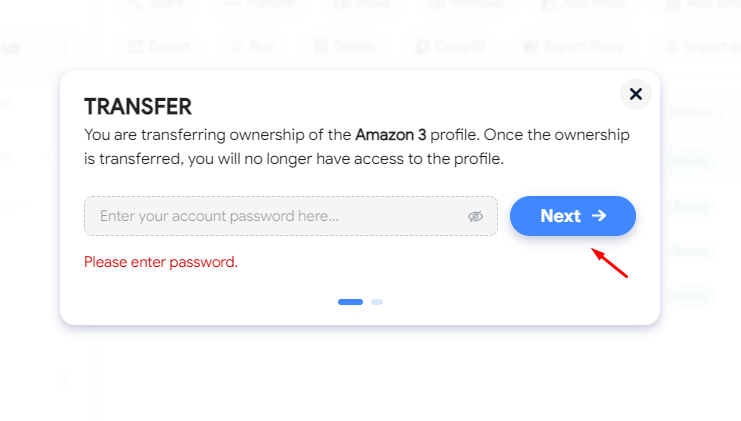
选择要交接的 Profile,点击 Transfer Profile,选择接收所有权的 Hidemyacc 账号,Cookie、代理和配置会一并转移。注意,转移成功后,你将无法再访问这些 Profile。
3.5. 收回权限并检查操作记录:
人员变动时,用 Force Close 关闭正在运行的会话,取消 Profile 共享或删除 Sub Account,然后打开 Activity Log 查看操作历史。
这套流程让代运营公司可以集中管理所有客户 Profile,同时简化团队成员之间的权限分配和交接。
更多内容请参阅 Hidemyacc 使用指南(英文):
4. 常见问题
4.1. 被授权的员工能看到账户密码吗?
你无需发送密码。Profile 被共享后,Sub Account 直接在已有的登录会话中工作。为降低风险,建议不要在 Profile 的浏览器中保存密码,并对团队以外的人员使用 View 权限。
4.2. 一个团队的成员数量有上限吗?
每个套餐都包含一定数量的免费 Sub Account,套餐越高,免费数量越多。如果团队需要更多,可以额外购买 Sub Account。Sub Account 功能适用于 Base 及以上套餐。
4.3. 可以只给查看权限、不允许编辑吗?
可以。向 Sub Account 共享 Profile 时,Owner 可以选择 View 权限,成员只能打开和使用 Profile,无法修改配置,也无法再共享给其他人。
4.4. 成员离职时需要修改原始账户密码吗?
不一定,因为该成员从未拿到过密码。只需取消 Profile 共享或删除其 Sub Account 即可。如果该成员曾拥有 Admin 权限,建议再检查一下原始账户的安全设置。
4.5. 多个人可以同时打开同一个 Profile 吗?
不可以。每个 Profile 同一时间只能由一个人打开。一位成员正在使用时,其他人需要等该 Profile 关闭后才能进入。这样账户就不会在多个地方同时登录,而且由于 Profile 的浏览器指纹、Cookie 和代理保持不变,无论谁打开,平台看到的都是同一台设备、同一个 IP。如果有成员忘记关闭 Profile,Owner 可以用 Force Close 立即释放。
每个客户一个独立环境,整个团队安全共用
隔离每个客户的账户,无需发送密码即可把 Profile 共享给对的人,并在一个工作区内掌控所有访问权限。
Sub Account 功能适用于 Base 及以上套餐。
新账号可免费试用 7 天,并可使用 30 个 Profile。试用结束后,可从 5 种套餐中选择,按年付费享 5 折优惠。
正在比较不同工具?请查看 Hidemyacc 与 Gologin 对比,或了解 Hidemyacc 的更多使用场景。