¿Has cambiado de proxy y configurado una huella digital independiente para cada perfil, pero sigues encontrándote con verificaciones o restricciones de acceso? Esto indica que gestionar los entornos del navegador implica mucho más que modificar unos cuantos ajustes. Cada vez que visitas un sitio web, este puede analizar distintos tipos de datos para determinar si el visitante es una persona real o un bot. Entonces, ¿cómo funcionan las técnicas de detección de bots y pueden identificarse los navegadores antidetect? En este artículo explicamos estos mecanismos y los factores que influyen en la capacidad de un sitio web para detectarlos.
1. ¿Qué son las técnicas de detección de bots?
Las técnicas de detección de bots son métodos que utilizan los sitios web para determinar si el tráfico entrante procede de usuarios reales o de programas automatizados. Cuando visitas un sitio web, su sistema no solo examina las acciones que realizas. También puede analizar tu dirección IP, la información del navegador, la forma en que interactúas con la página y las características de tu conexión.
A partir de estos datos, el sitio web evalúa la fiabilidad de la visita y decide cómo gestionarla. Algunas visitas pueden continuar con normalidad, mientras que aquellas que presentan patrones inusuales pueden tener que completar verificaciones adicionales, sufrir restricciones o ser bloqueadas.
No todos los bots son maliciosos. De hecho, muchos se desarrollan para realizar tareas legítimas, como recopilar datos para los motores de búsqueda o supervisar el tiempo de actividad de un sitio web. Por eso, los sistemas de detección de bots deben distinguir entre el tráfico automatizado legítimo y las actividades potencialmente peligrosas.
1.1. ¿Cuál es la diferencia entre los bots legítimos y los maliciosos?
No todas las visitas automatizadas representan una amenaza para un sitio web. Algunos bots realizan tareas esenciales, como recopilar datos para la indexación de los motores de búsqueda, comprobar si un sitio web funciona correctamente o generar vistas previas de enlaces cuando los usuarios comparten URL.
En cambio, los bots maliciosos suelen utilizarse para llevar a cabo actividades no autorizadas, como crear cuentas en masa, extraer datos sin permiso o intentar iniciar sesión mediante listas de contraseñas existentes. Estos dos grupos se diferencian por sus objetivos y por la forma en que los sitios web gestionan sus actividades:
Tabla comparativa:
| Criterio | Bots legítimos | Bots maliciosos |
|---|---|---|
| Ejemplos | Rastreadores de motores de búsqueda, bots de supervisión del tiempo de actividad, generadores de vistas previas de enlaces y rastreadores de IA | Bots que crean cuentas falsas, realizan extracción de datos no autorizada, prueban credenciales de inicio de sesión o cometen fraude de clics |
| Objetivo | Recopilar información o realizar tareas automatizadas legítimas | Abusar de servicios, extraer datos o llevar a cabo actividades fraudulentas |
| Respuesta del sitio web | Permitir el acceso o aplicar restricciones según las reglas establecidas | Supervisar la actividad, solicitar verificaciones o bloquear el acceso según el nivel de riesgo |
No toda recopilación automatizada de datos está permitida por los sitios web. Por ejemplo, los rastreadores deben respetar las políticas de acceso y los límites establecidos por los propietarios de los sitios. Por tanto, los sistemas antibots deben evaluar si las actividades automatizadas cumplen estas reglas, en lugar de permitir o bloquear el acceso únicamente porque el visitante sea un bot.
1.2. ¿Por qué los sitios web necesitan detectar bots?
Los bots maliciosos pueden generar grandes volúmenes de tráfico en poco tiempo, lo que afecta tanto a los sistemas como a los usuarios reales. Si no se controlan, estas actividades pueden aumentar la carga de los servidores, interrumpir los servicios u obligar a los sitios web a procesar numerosas solicitudes sin sentido.
Algunos de los principales objetivos de la detección de bots son:
- Prevenir fraudes y ataques automatizados: Limitar la creación masiva de cuentas, los intentos repetidos de contraseñas, el fraude de clics y otras formas de abuso.
- Proteger cuentas y datos: Reducir el riesgo de accesos no autorizados, recopilación de datos sin permiso y ataques de apropiación de cuentas.
- Gestionar los recursos del servidor: Limitar los volúmenes inusuales de solicitudes automatizadas que pueden aumentar la carga del sistema, afectar los tiempos de respuesta y reducir la capacidad del sitio web para atender a los usuarios.
- Proteger la experiencia del usuario: Reducir el spam, las cuentas falsas y las actividades automatizadas que afectan negativamente a la calidad del servicio.
Por ejemplo, un sitio web de comercio electrónico recibe miles de intentos fallidos de inicio de sesión en poco tiempo desde el mismo grupo de direcciones IP. Esto podría indicar un ataque de credential stuffing. Para proteger las cuentas de los usuarios, el sistema puede solicitar una verificación adicional o limitar las solicitudes.
Según el informe Imperva Bad Bot Report 2026 de Thales, el tráfico automatizado representó aproximadamente el 53 % del tráfico web total en 2025, frente al 51 % registrado en 2024. Aunque esta cifra procede de una empresa de ciberseguridad, pone de manifiesto la creciente importancia de distinguir entre bots legítimos y maliciosos.
2. ¿Qué técnicas utilizan los sitios web para detectar bots y navegadores antidetect?
Los sitios web suelen examinar cuatro capas principales de señales: direcciones IP, huellas digitales del navegador, comportamiento del usuario y huellas digitales TLS. Cada capa proporciona información diferente sobre una visita. Por tanto, cambiar una dirección IP no significa que las características del navegador, el comportamiento y los detalles de la conexión también vayan a cambiar.
Los sistemas antibots pueden utilizar uno o varios métodos según la plataforma y sus requisitos de seguridad. A continuación, se presentan cuatro grupos importantes de señales que se utilizan habitualmente para evaluar la actividad de acceso.
2.1. Detección de bots mediante direcciones IP
Una dirección IP es una de las primeras señales de red que los sitios web pueden utilizar para evaluar el origen del tráfico entrante. A través de una dirección IP, un sistema puede identificar información geográfica aproximada, el proveedor de red y determinadas características de la conexión. También permite evaluar si el origen del tráfico podría estar relacionado con actividades sospechosas anteriores.
Algunos de los factores que pueden examinar los sitios web son:
- Tipo de IP: Una dirección IP puede pertenecer a una red de centro de datos, una red residencial o un servicio VPN. Cada tipo tiene características y usos diferentes.
- Reputación e historial de la IP: Los sistemas pueden comparar una dirección IP con datos sobre fuentes de tráfico denunciadas anteriormente, listas de bloqueo o actividades inusuales.
- Frecuencia de acceso: Si varias cuentas envían solicitudes desde la misma dirección IP en un periodo corto, el sistema puede prestarles más atención.
- Ubicación geográfica: La ubicación de una dirección IP puede compararse con otra información de la sesión de acceso o con el historial de actividad de la cuenta.
Por ejemplo, si varias cuentas inician sesión repetidamente desde la misma IP de un centro de datos en un periodo corto, el sitio web puede aumentar el nivel de supervisión. Sin embargo, esto no significa que todas las IP de centros de datos estén bloqueadas. Del mismo modo, las IP residenciales no son automáticamente fiables si tienen un historial de acceso deficiente o han sido señaladas por varios servicios.
Más información:
- ¿Qué es una dirección IP estática? Ventajas, desventajas y cómo configurarla en routers y Windows
- ¿Qué es un proxy móvil? Características, ventajas y cómo utilizarlo
- ¿Qué es un proxy rotativo? Los 7 mejores proveedores de proxies rotativos
- ¿Qué es un proxy residencial? Cómo funciona y por qué utilizarlo
- ¿Qué es un proxy de centro de datos? Cómo funciona y cuáles son sus aplicaciones
2.2. Detección de bots mediante huellas digitales del navegador
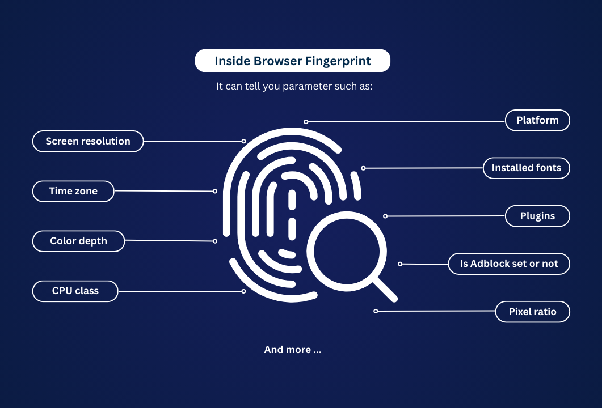
Una huella digital del navegador es un conjunto de características del navegador y del dispositivo que los sitios web pueden recopilar para identificar un entorno de acceso. A diferencia de una dirección IP, una huella digital proporciona información sobre cómo está configurado y cómo funciona el navegador en un dispositivo.
Algunos de los atributos que se utilizan habitualmente para crear una huella digital del navegador son:
- User Agent y sistema operativo: Proporcionan información sobre el navegador declarado, su versión y el sistema operativo.
- Resolución de pantalla: Indica el tamaño de la pantalla o del área de visualización que utiliza el navegador.
- Canvas y WebGL: Pueden generar resultados diferentes según el navegador, el dispositivo y el entorno gráfico.
- WebRTC: Proporciona información relacionada con las capacidades de comunicación en tiempo real y determinadas características de red del navegador.
- Fuentes: La lista de fuentes disponibles puede ayudar a distinguir entre diferentes entornos de dispositivos.
- Idioma y zona horaria: Reflejan el idioma, la región y la configuración horaria del navegador.
Los sistemas antibots no necesariamente evalúan cada atributo de forma individual. En su lugar, pueden comparar distintos parámetros para identificar incoherencias, huellas digitales duplicadas o valores inusuales.
Por ejemplo, un navegador puede declarar que funciona en macOS, mientras que algunos atributos del entorno o la colección de fuentes disponibles no coinciden con esa configuración. Esta discrepancia puede convertirse en una señal que requiera una revisión adicional, aunque por sí sola no basta para concluir que la visita procede de un bot.
2.3. Detección de bots mediante el comportamiento del usuario
Además de la información de red y del navegador, los sitios web pueden analizar cómo interactúan los usuarios con una página. Este método se centra en la frecuencia de las solicitudes, la duración de las sesiones y la secuencia de acciones para identificar patrones de actividad inusuales.
Las señales de comportamiento pueden incluir:
- Volumen y frecuencia de las solicitudes: Analizar el número de solicitudes enviadas durante un periodo determinado y la frecuencia con la que se realizan. Los bots pueden generar grandes volúmenes de solicitudes o enviarlas continuamente a intervalos inusuales.
- Duración de la sesión: Registrar la duración de una sesión de acceso, desde el principio hasta el final, así como el tiempo que los usuarios permanecen en un sitio web. Las sesiones inusualmente cortas o largas pueden requerir una revisión adicional.
- Movimientos y clics del ratón: Analizar las direcciones de movimiento del ratón, las posiciones de los clics y la forma en que los usuarios interactúan con los elementos de la página.
- Comportamiento de desplazamiento: Registrar cómo se desplazan los usuarios por una página, la velocidad de desplazamiento y las zonas en las que se detienen o interactúan.
- Velocidad de escritura: Analizar la velocidad de escritura y los intervalos entre las pulsaciones de teclas.
- Secuencia de acciones: Comprobar el orden en que se realizan las acciones en un sitio web, como iniciar sesión, visitar páginas, buscar y enviar formularios.
Por ejemplo, varios perfiles pueden ejecutar exactamente la misma secuencia de acciones, enviar solicitudes con intervalos casi idénticos y completar un proceso en un tiempo inusualmente corto. Estos patrones de comportamiento repetitivos pueden indicar el uso de automatización y requerir una investigación adicional.
Sin embargo, un solo comportamiento no basta para determinar si un visitante es un bot. En determinadas situaciones, los usuarios reales también pueden enviar varias solicitudes o realizar acciones rápidamente. Por eso, los sistemas deben combinar múltiples señales y tener en cuenta el contexto completo de una sesión antes de tomar una decisión.
2.4. Detección de bots mediante huellas digitales TLS
La identificación de huellas digitales TLS es una técnica basada en las características que aparecen cuando un navegador establece una conexión cifrada con un sitio web. Durante el handshake TLS, un sistema puede recopilar información como la versión del protocolo, los conjuntos de cifrado y las extensiones enviadas durante el proceso de conexión.
Los sitios web pueden comparar estas características con la información del navegador proporcionada por una visita. Por ejemplo, una solicitud cuyo User Agent se identifica como Chrome, pero cuyas características TLS se parecen a las de una biblioteca de programación automatizada, puede presentar una incoherencia evidente.
Algunos métodos habituales en este campo son JA3 y JA4. Estos métodos generan huellas digitales a partir de la información de las conexiones TLS y ayudan a los sistemas a agrupar y comparar diferentes patrones de conexión.
Una huella digital TLS no puede determinar por sí sola si una visita procede de un bot. Al compararla con las direcciones IP, las huellas digitales del navegador y el comportamiento de acceso, esta señal proporciona a los sitios web información adicional para evaluar el riesgo.
2.5. Mecanismos complementarios: CAPTCHA, Honeypot, JavaScript y detección por firmas
Además de las cuatro capas principales de señales, los sitios web pueden utilizar varios mecanismos complementarios para detectar o verificar actividades automatizadas.
- CAPTCHA: Se utiliza como paso de verificación adicional cuando el sistema considera que una visita puede presentar riesgos. Es posible que se pida a los usuarios seleccionar imágenes siguiendo unas instrucciones, introducir caracteres o completar otra tarea de verificación para demostrar que no son bots antes de continuar.
- Honeypots: Utilizan campos de formulario o elementos ocultos con los que los usuarios reales normalmente no pueden ver ni interactuar. Si una solicitud automatizada envía datos a estos campos, el sistema puede considerarlo una señal de actividad de bots.
- Comprobaciones de JavaScript: Utilizan JavaScript para recopilar información sobre el entorno del navegador, el estado de ejecución del código y determinadas características de interacción. Estos datos ayudan a los sistemas a identificar entornos que presentan indicios de automatización, pero no son suficientes para concluir que una visita procede de un bot.
- Detección por firmas: Compara las solicitudes y las características de acceso con patrones conocidos asociados a bots o herramientas de automatización. Cuando se detecta una coincidencia, el sistema puede marcar la visita para una revisión adicional.
Estos mecanismos pueden combinarse con otros métodos de análisis. Por ejemplo, un sitio web puede utilizar JavaScript para recopilar datos adicionales del navegador y después comparar los resultados con las señales de IP y comportamiento.
3. ¿Cómo combinan los sitios web las técnicas de detección de bots?
Por lo general, una sola señal no basta para determinar si una visita procede de un bot. Una dirección IP sospechosa, una huella digital inusual o una frecuencia elevada de solicitudes deben evaluarse teniendo en cuenta su contexto específico. Por eso, los sistemas antibots pueden combinar varias capas de datos para evaluar el riesgo, en lugar de depender de un único factor.
3.1. Combinación de señales de varias capas
Cada capa de detección proporciona una perspectiva diferente de una visita. Las direcciones IP reflejan el origen de la red, las huellas digitales del navegador describen el entorno del navegador, el comportamiento muestra cómo interactúan los usuarios con el sitio web y las huellas digitales TLS proporcionan información sobre las características de la conexión.
| Capa de detección | ¿Qué examina el sitio web? | ¿Cuándo se comprueba? | Posibles indicadores de riesgo |
|---|---|---|---|
| IP | Origen de la red, ubicación y reputación de la IP | Al conectarse o durante la navegación | Direcciones IP con un historial deficiente o varias cuentas que utilizan el mismo origen de tráfico inusual |
| Huella digital | UA, sistema operativo, Canvas, WebGL, WebRTC y fuentes | Cuando el navegador carga una página o ejecuta un script de comprobación | Atributos contradictorios, huellas digitales duplicadas o valores inusuales |
| Comportamiento | Solicitudes, clics, desplazamiento y velocidad de escritura | Durante las interacciones del usuario | Acciones repetidas, velocidades inusuales o comportamientos similares a los de un script |
| TLS | Conjuntos de cifrado, extensiones, versión del protocolo y orden del handshake | Al establecer una conexión | Huellas digitales TLS que no coinciden con las características declaradas del navegador |
Los sistemas antibots también pueden supervisar las secuencias de solicitudes y el comportamiento a lo largo de una o varias sesiones de acceso. Una solicitud individual puede no mostrar señales sospechosas, pero una serie de solicitudes consecutivas puede revelar actividad automatizada.
Por ejemplo, las acciones que se repiten en el mismo orden, con la misma frecuencia o con intervalos casi idénticos pueden convertirse en señales de riesgo. El análisis de varias sesiones también ayuda a los sitios web a identificar actividades como inicios de sesión masivos, creación continua de cuentas o navegación repetida por páginas siguiendo un proceso fijo.
Después de recopilar los datos, los sistemas pueden utilizar el aprendizaje automático y la puntuación de riesgo para analizar las relaciones entre las señales. El aprendizaje automático ayuda a identificar patrones de actividad inusuales, mientras que la puntuación de riesgo combina los datos para evaluar el nivel de riesgo de una visita. Estos son mecanismos de análisis y evaluación, no una quinta capa independiente de detección de bots.
3.2. Incoherencias que pueden hacer que un perfil sea marcado
Un perfil puede proporcionar datos individuales que parecen normales, pero aun así presentar incoherencias cuando un sitio web compara la información de varias capas. Algunos escenarios habituales que ilustran este problema son:
| Escenario | Incoherencia |
|---|---|
| Una dirección IP está ubicada en Estados Unidos, pero la zona horaria del navegador está configurada en Vietnam | La ubicación de la red no coincide con un atributo del entorno |
| El User Agent identifica Chrome, pero la huella digital TLS se parece a la de una biblioteca de programación | La información del navegador no coincide con las características de la conexión |
| Varios perfiles tienen configuraciones diferentes, pero muestran exactamente el mismo comportamiento | Los perfiles utilizan entornos independientes, pero comparten patrones de comportamiento repetitivos |
Estas señales no bastan para confirmar que un perfil está siendo utilizado por un bot. Por ejemplo, los usuarios pueden acceder a Internet mediante una VPN mientras se encuentran en otro país, lo que provoca una diferencia entre la ubicación de su IP y su zona horaria. Por tanto, los sistemas deben examinar otras señales relacionadas antes de tomar una decisión.
El factor clave es la coherencia entre las distintas capas de datos. Cambiar un elemento, como una dirección IP o un User Agent, no significa que el resto de la información vaya a actualizarse en consecuencia.
4. ¿Pueden los sitios web detectar los navegadores antidetect?
Sí, pero el grado de detección depende de las señales que recopile el sitio web. Los navegadores antidetect ayudan a los usuarios a personalizar la configuración del navegador y crear entornos independientes para cada perfil, pero esto no significa que todas las actividades de esos perfiles queden fuera del alcance de las comprobaciones de un sitio web. Al acceder a un sitio, cada perfil sigue generando distintas señales, desde direcciones IP y huellas digitales del navegador hasta comportamientos de uso y características de las conexiones TLS.
La probabilidad de que un perfil sea detectado depende de cómo esté configurado su entorno, de la calidad de la conexión y de su actividad real en el sitio web. Por tanto, utilizar un navegador antidetect no garantiza que una cuenta siempre sea aceptada por una plataforma. Para comprender mejor las limitaciones de esta herramienta, es necesario tener en cuenta los factores que los sitios web pueden seguir examinando.
Más información: ¿Qué es un navegador antidetect? ¿Por qué es más potente que una VPN y un proxy?
4.1. ¿Por qué los sitios web todavía pueden detectar los navegadores antidetect?
Los navegadores antidetect ayudan a gestionar las huellas digitales y crear entornos de navegador independientes para cada perfil, pero no pueden controlar todos los datos que recopilan los sitios web durante el acceso. Por tanto, incluso un perfil configurado por separado puede seguir mostrando señales que lleven a los sistemas antibots a realizar comprobaciones adicionales.
Algunos factores que escapan al control directo de la herramienta son:
- Reputación de la IP: Un proxy asignado a un perfil individual puede tener un historial de acceso inusual o haber sido marcado por determinados servicios.
- Características de la conexión TLS: Cambiar la huella digital del navegador no significa que las características de la conexión TLS también vayan a cambiar.
- Comportamiento de acceso: La herramienta no hace automáticamente que las interacciones con el sitio web se parezcan a las de los usuarios reales. Una frecuencia elevada de solicitudes o patrones de acciones repetitivos pueden seguir llamando la atención.
Por otro lado, los sistemas antibots también tienen limitaciones. Los bots modernos pueden imitar el comportamiento de los usuarios, mientras que los usuarios reales que envían varias solicitudes en poco tiempo pueden recibir por error una solicitud de verificación de identidad (falsos positivos). Los sitios web tampoco comprueban necesariamente las cuatro capas en todas las situaciones. Por tanto, no es correcto afirmar que todos los navegadores antidetect se detectan de la misma manera. El resultado depende de la configuración del perfil, la calidad de la conexión, el comportamiento de acceso y los mecanismos de detección de cada plataforma.
4.2. ¿Cómo ayudan los navegadores antidetect a gestionar las señales de identificación?
Los navegadores antidetect pueden ayudar a gestionar determinados aspectos del entorno de acceso, pero no controlan automáticamente todos los factores que influyen en la posibilidad de detección. Por tanto, además de las funciones que ofrece la herramienta, los usuarios deben comprobar y gestionar activamente otros factores.
| Capa de señales | ¿Qué puede gestionar un navegador antidetect? | ¿Qué más deben hacer los usuarios? |
|---|---|---|
| IP | Permite configurar un proxy independiente para cada perfil y asignar direcciones IP según las cuentas o los fines de uso. | Elegir proxies de calidad adecuada y comprobar la ubicación de sus direcciones IP y la estabilidad de la conexión. |
| TLS | Las características TLS pueden depender parcialmente del navegador y del entorno de conexión que utiliza la herramienta. | Comprobar la compatibilidad entre el navegador, el entorno del perfil y las características de la conexión. No asumir que cambiar la huella digital del navegador también modificará la huella digital TLS. |
| Huella digital | Permite crear y gestionar perfiles con configuraciones de navegador independientes, como User Agent, sistema operativo, resolución, idioma y zona horaria. | Asegurarse de que los ajustes de cada perfil sean coherentes entre sí y evitar utilizar huellas digitales innecesariamente duplicadas en varios perfiles. |
| Comportamiento | Ayuda a gestionar perfiles y organizar flujos de trabajo. Algunas herramientas también ofrecen funciones de automatización. | Controlar activamente la frecuencia, la secuencia y la ejecución de las acciones. Utilizar herramientas de automatización no significa que el comportamiento de acceso vaya a parecerse al de los usuarios reales. |
Según estos criterios, un navegador antidetect adecuado no solo debe permitir personalizar el navegador, sino también satisfacer las necesidades de gestión de perfiles durante su uso. Entonces, ¿cómo puede una herramienta concreta ayudar a realizar estas tareas?
Más información: Los 10 mejores navegadores antidetect para gestionar múltiples cuentas
4.3. Mantener perfiles coherentes con el navegador antidetect Hidemyacc
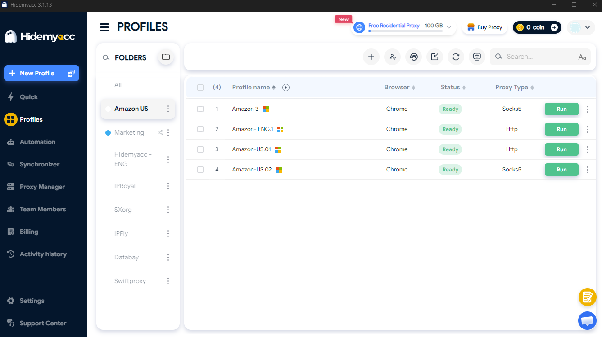
El navegador antidetect Hidemyacc permite crear y gestionar perfiles de navegador independientes, lo que ayuda a los usuarios a mantener entornos de acceso separados para cada cuenta. En lugar de utilizar una configuración de navegador compartida, puedes establecer una huella digital independiente para cada perfil, incluidos parámetros como User Agent y otros atributos de identificación del navegador. Esto facilita la gestión de la información del entorno de cada cuenta desde un mismo lugar.
Además de la configuración de huellas digitales, Hidemyacc integra Proxy Manager, que permite almacenar y gestionar proxies, así como asignarlos a perfiles individuales. De este modo, resulta más sencillo controlar la configuración del proxy asociada a cada entorno del navegador sin tener que gestionarla por separado fuera de la herramienta.
A medida que aumenta el número de perfiles, funciones como la creación de carpetas, los permisos de los miembros y el uso compartido de perfiles también facilitan la gestión. Puedes organizar los perfiles por cuenta, cliente o campaña y compartir los perfiles necesarios con los miembros del equipo sin proporcionarles la contraseña de la cuenta principal.
Estas funciones ayudan a los usuarios a gestionar de forma centralizada las configuraciones de huellas digitales, los proxies y los datos de los perfiles. Sin embargo, Hidemyacc no controla todas las señales que utilizan los sitios web para detectar bots, como la reputación de la IP, las características TLS o el comportamiento de acceso. Por tanto, la herramienta facilita la gestión del entorno del navegador, pero no garantiza que las cuentas no sean detectadas. Los usuarios siguen teniendo que elegir proxies adecuados, mantener configuraciones coherentes en los perfiles y prestar atención a la forma en que utilizan sus cuentas.
5. Errores habituales que provocan la detección de bots y cómo solucionarlos
Incluso cuando utilizan proxies y navegadores antidetect, los usuarios pueden seguir exponiendo señales que hacen que los sitios web sospechen de actividades automatizadas. Esto puede ocurrir porque no comprenden por completo los factores que examinan los sistemas antibots o porque no prestan suficiente atención a la coherencia del entorno de acceso.
5.1. Cambiar solo el proxy e ignorar la huella digital
Utilizar una dirección IP independiente para cada perfil no significa que los entornos del navegador sean completamente independientes. Si varios perfiles siguen compartiendo los mismos atributos de huella digital, los sitios web pueden identificar similitudes entre sus visitas.
Para comprobarlo, puedes utilizar Pixelscan, CreepJS o BrowserLeaks. Estas herramientas muestran atributos como User Agent, sistema operativo, Canvas y WebGL, lo que te ayuda a identificar aspectos que pueden requerir una revisión adicional. Sin embargo, sus resultados no representan todos los mecanismos de evaluación que utilizan los sitios web.
5.2. Crear huellas digitales aleatorias sin mantener la coherencia
Modificar las huellas digitales de forma incorrecta también puede provocar que el entorno del navegador contenga atributos poco razonables o incoherentes. Esto suele ocurrir cuando los usuarios se centran en ajustar parámetros individuales sin tener en cuenta la relación entre ellos.
Al configurar un perfil, debes dar prioridad a las configuraciones compatibles con la herramienta en lugar de modificar parámetros individuales de forma arbitraria. Si necesitas realizar ajustes manuales, infórmate sobre el impacto de cada atributo y revisa la configuración después de realizar los cambios.
5.3. No comprobar la calidad ni el historial de la IP
No todas las direcciones IP tienen el mismo nivel de confianza. Los sitios web pueden evaluar el origen de una IP según su reputación, su historial de acceso y sus características de red. Por tanto, elegir un proxy basándose únicamente en el tipo de IP o en su ubicación geográfica, sin tener en cuenta su calidad real, puede exponer a los usuarios a riesgos.
Por ejemplo, una dirección IP puede pertenecer a una red residencial, pero haber sido utilizada anteriormente para realizar diversas actividades inusuales o haber sido señalada por determinados servicios. Utilizar este tipo de IP no garantiza que una visita sea considerada fiable.
Antes de utilizar un proxy, debes prestar atención a tres factores:
- Reputación de la IP: Comprobar si los servicios correspondientes han señalado la dirección IP como una fuente de tráfico sospechosa.
- Ubicación geográfica: Comparar la ubicación de la IP con la información del entorno de acceso.
- Proveedor: Dar prioridad a los proxies con un origen claro e información de servicio transparente.
5.4. No controlar la automatización entre perfiles
Ejecutar el mismo proceso automatizado en varios perfiles puede generar grandes volúmenes de solicitudes o patrones de acceso repetitivos. Por ejemplo, varios perfiles pueden enviar solicitudes al mismo servicio simultáneamente o realizar repetidamente la misma tarea en un periodo corto.
Para limitar esta situación, debes controlar la frecuencia y el número de solicitudes, respetando al mismo tiempo los límites de acceso de la plataforma. Para las tareas que admiten integraciones, da prioridad a las API oficiales o a los métodos permitidos por la plataforma.
5.5. No volver a comprobar el entorno después de actualizar el navegador o cambiar de proxy
Actualizar el motor del navegador, cambiar la versión del navegador o utilizar otro proxy puede afectar a determinados atributos de la huella digital y a la información de conexión. Si sigues utilizando los resultados de pruebas anteriores, es posible que no detectes los cambios en el entorno de acceso.
Por tanto, después de modificar la configuración, vuelve a comprobar la siguiente información:
- Información de la huella digital después de actualizar el navegador.
- Dirección IP y ubicación geográfica después de cambiar de proxy.
- Versión del navegador y configuración del perfil para facilitar las comparaciones.
Estos errores demuestran que configurar un perfil independiente o cambiar una dirección IP no basta para eliminar todas las señales inusuales. Los sitios web pueden combinar datos de direcciones IP, huellas digitales del navegador, comportamiento de acceso y conexiones TLS para evaluar el nivel de riesgo de cada visita. Por tanto, los usuarios deben comprender la función de cada capa de señales y comprobar el entorno del navegador en su conjunto, en lugar de centrarse únicamente en un ajuste individual.
6. Conclusión
Las técnicas de detección de bots no se basan en un único indicador. En su lugar, pueden combinar varias capas de datos, como direcciones IP, huellas digitales del navegador, comportamiento de acceso y características de las conexiones TLS. Por tanto, cambiar únicamente una dirección IP o un ajuste del navegador no basta para eliminar todas las señales inusuales durante el acceso a un sitio web.
Para quienes gestionan varias cuentas con frecuencia, un navegador antidetect es una herramienta que ayuda a configurar y mantener entornos de navegador independientes. Con Hidemyacc, puedes gestionar huellas digitales, asignar proxies y organizar perfiles desde una sola plataforma. Al comprender las señales que utilizan los sitios web para detectar bots, puedes identificar qué factores debes comprobar y elegir las herramientas que mejor se adapten a tus necesidades.
7. FAQ
1. ¿Cómo detectan los sitios web los bots?
Los sitios web pueden detectar bots mediante el análisis de varias señales, como direcciones IP, huellas digitales del navegador, comportamiento de acceso y huellas digitales TLS. Los sistemas antibots pueden combinar estos datos para evaluar el nivel de riesgo de una visita y decidir si permiten el acceso, solicitan una verificación o bloquean las solicitudes sospechosas.
2. ¿Se pueden detectar los navegadores antidetect?
Sí. Los navegadores antidetect no garantizan que las cuentas o los perfiles permanezcan ocultos a los sitios web. Estas herramientas ayudan a gestionar huellas digitales y proxies, pero los sitios web todavía pueden evaluar las huellas digitales TLS, el comportamiento de acceso y otras señales. La probabilidad de detección también depende de la configuración del perfil y de los mecanismos antibots de cada plataforma.
3. ¿Cómo puedes comprobar si un visitante es un bot?
Debes combinar varios indicadores en lugar de depender de un único factor. Puedes comprobar el origen de la IP, la huella digital del navegador, la frecuencia de las solicitudes, la secuencia de acciones y las características de la conexión. Por ejemplo, una visita con una frecuencia de solicitudes inusual, un comportamiento repetitivo y una huella digital incoherente puede requerir una revisión adicional. Sin embargo, ningún indicador por sí solo basta para determinar de forma concluyente que un visitante es un bot.
4. ¿Cómo puedes reducir el riesgo de que te identifiquen por error como un bot?
Debes mantener coherente la información de los perfiles, utilizar una conexión adecuada a tus necesidades y volver a comprobar el entorno del navegador después de modificar su configuración. También debes evitar los procesos automatizados que generan volúmenes de solicitudes o patrones de interacción inusuales. Si recibes una solicitud de verificación o una restricción de acceso, revisa la notificación y sigue los procedimientos oficiales de asistencia de la plataforma. Ninguna configuración puede garantizar que nunca te marquen por error.
5. ¿Qué herramientas puedes utilizar para comprobar la huella digital de un perfil?
Puedes utilizar Pixelscan, CreepJS o BrowserLeaks para comprobar determinados atributos del navegador y señales de huellas digitales. Cada herramienta utiliza métodos de prueba y ofrece una cobertura de datos diferente. Sus resultados te ayudan a comprender mejor el entorno del navegador que estás utilizando, pero no pueden predecir con exactitud cómo evaluará cada plataforma un perfil.