Cuando visita un sitio web, no solo se conecta mediante una dirección IP, sino que también utiliza un navegador o cliente con características técnicas propias. Durante el establecimiento de la conexión segura, los parámetros TLS pueden analizarse para crear una huella de conexión, conocida como huella digital TLS. Entonces, ¿qué es la huella digital TLS, cómo funciona y en qué se diferencia de JA3, JA4 o la huella HTTP/2? Este artículo explica su funcionamiento, sus usos más habituales y cómo comprobar estas señales en la práctica.
1. ¿Qué es TLS y cómo funciona el handshake TLS?
Para entender la huella digital TLS, primero necesita saber qué es TLS y qué información se intercambia al establecer una conexión segura. El handshake TLS es la fase clave, porque en ella el cliente envía parámetros técnicos que pueden utilizarse para crear una huella de conexión.
1.1. ¿Qué es TLS?
TLS (Transport Layer Security) es un protocolo de seguridad que protege los datos intercambiados entre un cliente y un servidor a través de la red. TLS ofrece cifrado de datos, verificación de integridad y, cuando corresponde, autenticación del servidor.
Cuando visita un sitio web mediante HTTPS, TLS protege los datos transmitidos entre el navegador y el servidor. Sin embargo, usar HTTPS no significa que toda la información técnica del establecimiento de la conexión quede oculta.
TLS tiene tres funciones principales:
- Autenticación del servidor: En una conexión habitual, el cliente comprueba el certificado para verificar el servidor al que se conecta.
- Cifrado de datos: Impide que terceros lean el contenido intercambiado sin las claves adecuadas.
- Protección de la integridad de los datos: Permite detectar datos que han sido modificados durante la transmisión.
Estas funciones constituyen la base de una conexión HTTPS. Pero el establecimiento de TLS tiene otra característica: el cliente debe enviar parámetros técnicos para que ambas partes acuerden cómo proteger la conexión. Esta información puede utilizarse para clasificar clientes mediante la huella digital TLS.
1.2. ¿Qué es el handshake TLS?
El handshake TLS es el proceso en el que cliente y servidor intercambian información para acordar los parámetros de seguridad antes de enviar datos de aplicación a través de la conexión TLS.
Durante este proceso, el cliente envía un mensaje ClientHello que indica información como las versiones de TLS compatibles, los cipher suites, las extensiones TLS y otros parámetros relacionados. El servidor responde con los mensajes correspondientes para elegir los parámetros adecuados y continuar con el establecimiento de la conexión.
El ClientHello desempeña un papel especialmente importante en la huella digital TLS. Sus campos pueden variar según el navegador, la biblioteca TLS, la versión del software y la configuración del cliente.
Es importante distinguir el handshake TLS del proceso completo de carga de una página. El handshake es solo una parte del establecimiento de una conexión segura. Una vez establecida la conexión, cliente y servidor continúan intercambiando datos de aplicación a través de ella.
2. ¿Qué es la huella digital TLS?
El fingerprinting TLS ayuda a los sistemas a identificar y clasificar clientes mediante las características de sus conexiones TLS, en lugar de basarse únicamente en la información que declara el navegador. Para comprender mejor esta técnica, primero es necesario aclarar qué es una huella digital TLS y cómo se utiliza.
2.1. Definición de la huella digital TLS
La huella digital TLS es una técnica que analiza las características del establecimiento de la conexión TLS para crear una huella técnica del cliente. Las características utilizadas pueden incluir la versión del protocolo, los cipher suites, las extensiones TLS y otros parámetros relacionados.
Los sitios web o los sistemas antibot pueden usar la huella TLS para clasificar conexiones, compararlas con patrones conocidos y detectar características inusuales.
Sin embargo, una huella TLS no es un identificador único de cada usuario. Muchos clientes pueden generar la misma huella. Y a la inversa, un mismo cliente puede generar una huella distinta cuando cambia la versión del software o la configuración de la conexión.
2.2. ¿Qué información puede revelar una huella TLS?
Una huella TLS se construye a partir de campos seleccionados del establecimiento de la conexión. Estos campos pueden reflejar las capacidades y la configuración TLS del cliente.
| Grupo de información | Significado |
|---|---|
| Versiones de TLS compatibles | Indica las versiones del protocolo que el cliente puede usar o propone durante el establecimiento de la conexión. |
| Cipher suites | Los conjuntos de algoritmos de cifrado que propone el cliente |
| Extensiones TLS | Las funciones o parámetros que el cliente incluye en el handshake |
| Supported groups y signature algorithms | Reflejan los grupos criptográficos y los algoritmos de firma compatibles |
| ALPN | Los protocolos de aplicación que propone el cliente, como HTTP/2 o HTTP/1.1 |
Estos campos ayudan a los sistemas a distinguir clientes o grupos de clientes con distintas implementaciones de TLS. Sin embargo, no contienen directamente la identidad del usuario, cookies ni la dirección IP.
Deducir el navegador o la versión del software a partir de una huella TLS también puede resultar impreciso. Si muchos clientes utilizan configuraciones similares, sus huellas pueden ser idénticas o casi idénticas. Por el contrario, un mismo tipo de cliente puede generar huellas diferentes cuando cambian su versión o su configuración.
2.3. ¿En qué se diferencia la huella TLS de la IP y de la huella del navegador?
Las direcciones IP, las huellas TLS y las huellas del navegador pueden aportar información a un sistema para identificar a un cliente, pero cada una refleja un aspecto distinto.
| Criterio | Dirección IP | Huella TLS | Huella del navegador |
|---|---|---|---|
| Fuente de datos | Dirección de red de la conexión | Características del handshake TLS | Atributos del navegador y del dispositivo |
| Capa de observación | Red | Establecimiento de la conexión TLS | Navegador, normalmente mediante JavaScript y API |
| Datos de ejemplo | IP, ASN, ubicación aproximada | Cipher suites, extensiones, ALPN | User-Agent, pantalla, Canvas, WebGL, idioma |
| ¿Puede cambiar al usar un proxy? | Normalmente sí, según el tipo de proxy y su configuración | No necesariamente | No necesariamente |
| Papel en la evaluación del cliente | Señala el origen de la conexión | Ayuda a clasificar el software que realiza la conexión | Añade información sobre el entorno del navegador |
En la práctica, estas señales se complementan en los sistemas antibot y de detección de fraude. La IP aporta información sobre el origen de la conexión, la huella TLS refleja cómo el cliente establece una conexión segura y la huella del navegador añade información sobre el entorno del navegador.
Por ejemplo, una solicitud cuyo User-Agent declara ser Chrome pero cuyas características TLS se parecen a las de otra biblioteca HTTP puede llevar al sistema a examinar con más detalle la coherencia del cliente. Sin embargo, esta discrepancia por sí sola no basta para concluir que el usuario es un bot.
3. ¿Cómo funciona la huella digital TLS?
La huella digital TLS suele comenzar recopilando información del handshake TLS, extrayendo los campos relevantes y convirtiéndolos en una cadena característica o en un valor hash. El sistema puede entonces comparar el resultado con patrones conocidos para clasificar al cliente o detectar conexiones con características inusuales.
El proceso general consta de cinco pasos:
- Capturar el ClientHello: Registrar el mensaje ClientHello durante el establecimiento de la conexión TLS.
- Extraer parámetros: Obtener la versión de TLS, los cipher suites, las extensiones, los supported groups y los campos relacionados.
- Normalizar los datos: Eliminar o tratar los valores que no resultan adecuados para la comparación, como los valores GREASE en los métodos de huella que definen cómo gestionarlos.
- Crear la huella: Convertir los campos seleccionados en una cadena característica o un valor hash mediante un algoritmo específico.
- Comparar el resultado: Contrastar la huella con datos de referencia, teniendo en cuenta también señales como el User-Agent y otra información de la conexión.
No todos los sistemas utilizan el mismo algoritmo. JA3 y JA4 seleccionan, ordenan y representan los datos de forma diferente, por lo que sus huellas no pueden compararse como si tuvieran el mismo formato.
3.1. ¿Qué campos del ClientHello forman la huella TLS?
El ClientHello contiene muchos campos que pueden ayudar a distinguir cómo implementan TLS los distintos clientes. El papel de cada campo se muestra en la tabla siguiente.
| Campo | Contenido | ¿Por qué sirve para identificar? |
|---|---|---|
| Versión de TLS | La versión de TLS propuesta o compatible | Distintos clientes y versiones de software pueden admitir diferentes versiones del protocolo |
| Cipher suites | La lista de conjuntos de algoritmos propuestos | El orden y la composición de la lista pueden variar entre clientes |
| Extensiones | Las extensiones TLS | La presencia, el contenido y el orden de las extensiones pueden crear características propias |
| Supported groups | Los grupos criptográficos admitidos | Ayudan a distinguir las configuraciones TLS entre clientes |
| Signature algorithms | Los algoritmos de firma admitidos | Reflejan las capacidades y la configuración de seguridad del cliente |
| ALPN | Los protocolos de aplicación propuestos | Aportan información adicional sobre los protocolos que el cliente puede usar |
Un solo campo normalmente no basta para identificar con precisión a un cliente. El valor de una huella TLS proviene de la combinación de los campos seleccionados y de cómo se representan según las reglas de cada método.
3.2. ¿Por qué los sitios web pueden leer el ClientHello incluso con HTTPS?
HTTPS protege los datos intercambiados en una conexión, pero eso no significa que todo esté cifrado desde el primer byte. En una conexión TLS habitual que no usa Encrypted Client Hello (ECH), parte de la información del ClientHello puede observarse antes de que el handshake se complete.
ECH está diseñado para cifrar el ClientHello interno, ocultando cierta información a los observadores situados en la ruta de transmisión. Sin embargo, su protección depende de que el cliente, el servidor y la infraestructura relacionada admitan y desplieguen ECH.
Por ello, no debe afirmarse que cualquier intermediario siempre puede leer el ClientHello completo. La capacidad de observación también depende de la configuración de la conexión y de la posición del componente que analiza. El servidor de destino, o el componente que termina la conexión TLS, aún puede procesar la información necesaria para establecerla.
4. ¿En qué se diferencian las huellas JA3 y JA4?
JA3 y JA4 son dos métodos para crear una huella TLS a partir de las características del establecimiento de la conexión. Tienen representaciones y reglas de procesamiento de datos distintas, por lo que es importante separar cómo se crea una huella de cómo se interpreta su resultado.
4.1. ¿Qué es JA3?
JA3 es un método para crear una huella TLS a partir de varios campos del mensaje ClientHello, entre ellos la versión de TLS, los cipher suites, las extensiones TLS, las curvas elípticas admitidas y los formatos de punto de curva elíptica.
Estos valores se organizan en una estructura definida y luego se les aplica un hash para crear la huella. Los sistemas pueden usar el resultado para comparar conexiones o contrastarlas con patrones JA3 conocidos.
No obstante, JA3 puede generar huellas distintas cuando cambian los campos utilizados en el cálculo, incluso si la diferencia proviene únicamente del orden de las extensiones TLS. Esta es una de las limitaciones que conviene tener en cuenta al usar JA3 para analizar conexiones.
Más información: Qué es la huella JA3 y cómo identifican las webs
4.2. ¿Por qué JA3 puede quedarse corto cuando cambia el orden de las extensiones TLS?
El orden de los campos de datos puede afectar al resultado de un método de huella. Con JA3, si cambia el orden de las extensiones TLS incluidas en la cadena, el valor de la huella también puede cambiar.
Esto significa que dos conexiones procedentes del mismo tipo de software pueden producir resultados JA3 distintos si cambia el orden de los campos relevantes.
Por ejemplo, algunas versiones de Chrome pueden aleatorizar el orden de las extensiones TLS. Si el método de huella registra esta diferencia de orden, el resultado JA3 puede dejar de coincidir con el valor generado anteriormente.
Sin embargo, no debe concluirse que JA3 carezca por completo de valor ni que todas las versiones de Chrome produzcan una huella distinta en cada conexión. El resultado también depende de la versión, de la configuración del cliente y de cómo se procesen los datos.
4.3. ¿Qué es la huella JA4 y cómo leerla?
JA4 es un método de huella TLS desarrollado por FoxIO como parte de la familia JA4+. Utiliza un formato estructurado que combina un resumen legible con componentes representados mediante valores hash.
Una diferencia notable entre JA4 y JA3 es cómo tratan el orden de los datos. JA4 ordena ciertos campos, incluidas las extensiones TLS, según sus reglas antes de aplicar el hash. Esta normalización reduce el efecto de los cambios de orden en los campos que procesa de esta manera.
JA4 puede aportar información sobre el tipo de conexión, la versión de TLS, la presencia de SNI, el número de cipher suites y extensiones, y el protocolo de aplicación propuesto. Sin embargo, no toda la cadena JA4 puede leerse directamente como información sobre el navegador.
Ejemplo de JA4:
t13d1516h2_8daaf6152771_e5627efa2ab1
Esta cadena tiene tres partes separadas por guiones bajos, con la estructura a_b_c.
| Caracteres | Significado |
|---|---|
| t | Conexión mediante TCP (q significa QUIC, usado en HTTP/3) |
| 13 | TLS 1.3 |
| d | Se envía un nombre de dominio (SNI) |
| 15 | 15 cipher suites, contados según las reglas de JA4 |
| 16 | 16 extensiones TLS, contadas según las reglas de JA4 |
| h2 | El primer protocolo de aplicación es HTTP/2 |
Las otras dos partes son valores hash, no cadenas de información que se puedan decodificar sin más para recuperar toda la configuración del navegador. Por eso, al leer JA4 conviene distinguir el prefijo, que puede interpretarse según la especificación, de las partes que solo sirven para comparar.
4.4. JA3 frente a JA4
JA3 y JA4 sirven para crear huellas TLS, pero se diferencian en cómo representan y normalizan los datos.
| Criterio | JA3 | JA4 |
|---|---|---|
| Propósito | Crea una huella a partir de campos TLS seleccionados | Crea una huella TLS con un formato y reglas más recientes |
| Representación | Una cadena de campos seleccionados y un valor hash | Una cadena estructurada que combina un resumen y valores hash |
| Orden de las extensiones | Puede afectar a la huella | Algunos campos se normalizan según las reglas de JA4 |
| Legibilidad | Depende de la cadena y de los datos seleccionados | El prefijo aporta información legible adicional |
| Alcance | Principalmente el ClientHello de TLS | JA4 forma parte de una familia más amplia de métodos de huella |
JA4 no es una prueba concluyente de la identidad ni de la legitimidad de un cliente. Al igual que JA3, sus resultados deben interpretarse en el contexto de la conexión y pueden combinarse con otras señales.
Además de JA4 para TLS, la familia JA4+ incluye variantes para otros tipos de datos, como HTTP, TCP, TLS de servidor y protocolos relacionados. Cuando se afirma que una plataforma de seguridad usa JA4, conviene consultar la documentación oficial para identificar con exactitud qué variante y qué funcionalidad se han implementado.
5. ¿Qué es la huella HTTP/2?
La huella digital TLS se centra en las características del establecimiento de la conexión TLS. Sin embargo, la identificación del cliente no tiene por qué detenerse ahí. La forma en que un cliente se comunica mediante HTTP/2 también puede revelar características que distinguen diferentes implementaciones.
5.1. ¿Cómo funciona la huella HTTP/2 y qué señales se usan habitualmente?
La huella HTTP/2 es una técnica que analiza las características de un cliente cuando se comunica mediante HTTP/2. A diferencia de la huella TLS, que se centra en el establecimiento de la conexión segura, este método examina cómo el cliente implementa y utiliza HTTP/2.
Entre las características que pueden analizarse se encuentran:
- El orden y el uso de los SETTINGS de HTTP/2.
- La forma en que el cliente envía tramas durante la conexión.
- Las características de los flujos y la gestión de la conexión.
- Algunos comportamientos del protocolo observables desde el lado del servidor.
Las características concretas que se utilizan dependen del método de huella y de los datos que el sistema pueda recopilar. No todos los sitios web pueden observar ni analizar todas estas señales.
5.2. ¿Cómo colaboran las huellas TLS y HTTP/2?
Las huellas TLS y HTTP/2 reflejan aspectos distintos de un cliente. Analizadas conjuntamente, pueden revelar su coherencia entre el establecimiento de la conexión segura y la comunicación en la capa HTTP/2.
Pueden imaginarse tres escenarios:
- TLS parece de navegador, pero HTTP/2 difiere: El cliente puede usar un componente TLS similar al de un navegador, pero enviar HTTP/2 con otra biblioteca.
- TLS y HTTP/2 proceden de implementaciones distintas: La huella TLS se parece a la de un tipo de cliente, mientras que los SETTINGS o el orden de los pseudo-headers se parecen a la implementación de otra biblioteca.
- Las huellas no coinciden con el User-Agent: Las señales TLS, HTTP/2 y User-Agent pueden apuntar a versiones o tipos de cliente diferentes.
Estos escenarios no demuestran automáticamente que un cliente esté falsificando su identidad. Solo indican que las señales técnicas pueden no ser del todo coherentes y deben evaluarse en contexto.
Por eso, examinar conjuntamente la huella TLS, la huella HTTP/2 y el User-Agent ofrece una visión más completa que basarse únicamente en una huella TLS aislada.
6. ¿Para qué usan los sitios web la huella digital TLS?
La huella digital TLS ayuda a los sitios web a clasificar conexiones y a detectar ciertas anomalías. Suele emplearse en sistemas de seguridad, antibot y prevención del fraude, combinada con otros datos para llegar a una evaluación adecuada.
Detección de bots y de la recopilación automatizada de datos: Los sistemas pueden comparar las huellas TLS con patrones de clientes conocidos para encontrar conexiones con características inusuales. Sin embargo, una huella por sí sola no basta para identificar una conexión como bot.
Detección de fraude y protección de cuentas: Al combinar la huella TLS con la IP, la huella del navegador, el historial de inicios de sesión y el comportamiento de acceso, los sistemas pueden detectar señales sospechosas durante el inicio de sesión o las transacciones.
Análisis de ataques: Las conexiones con características TLS similares pueden agruparse para ayudar a analizar tráfico anómalo, actividad automatizada o campañas de ataque relacionadas.
Identificación de clientes obsoletos o poco comunes: Una huella TLS que difiere de los patrones habituales puede ayudar a los sistemas a detectar clientes que usan bibliotecas antiguas o implementaciones de protocolo poco comunes. Aun así, esa diferencia no implica que el cliente sea necesariamente inseguro.
7. ¿Por qué cambiar de proxy no cambia necesariamente la huella TLS?
Un proxy puede cambiar la dirección IP que ve el servidor de destino, pero eso no significa que cambie también la forma en que el cliente establece la conexión TLS. Este es un punto importante al distinguir las señales de red de las huellas de conexión.
7.1. ¿Qué afecta un proxy en una conexión?
Un proxy actúa como intermediario que retransmite la conexión entre el cliente y el servidor de destino. Al usar un proxy, la dirección IP que ve el sitio web puede cambiar, pero la forma en que el cliente establece la conexión TLS no cambia necesariamente con ella.
Si el handshake TLS se realiza entre el cliente y el servidor de destino a través de un proxy de reenvío convencional, las características generadas por el cliente TLS pueden mantenerse iguales.
Por el contrario, si el proxy termina la conexión TLS y luego abre una nueva conexión TLS hacia el servidor de destino, el sitio web puede observar la huella del componente que se conecta directamente con él. El resultado depende de la arquitectura del proxy y de cómo se implemente la conexión.
7.2. ¿Por qué la huella puede seguir igual tras cambiar la IP?
Imagine que utiliza un navegador o un script para enviar solicitudes a un sitio web. Al principio, la conexión se realiza a través del proxy A. Después, cambia al proxy B para usar una dirección IP distinta.
En este caso:
- Mantiene el mismo navegador o script que envía las solicitudes.
- Sustituye el proxy A por el proxy B, de modo que la dirección IP que ve el sitio web cambia.
- El cliente sigue usando la misma biblioteca TLS y la misma configuración de conexión que antes.
- Como las características utilizadas para crear la huella TLS no han cambiado de forma significativa, la huella puede mantenerse igual o muy parecida a la original.
Este escenario muestra que cambiar de IP y cambiar las características TLS son dos cosas distintas. Un proxy puede modificar la información de red que observa el sitio web, mientras que las características TLS siguen reflejando el mismo cliente o una implementación de conexión similar.
Si un sitio web combina la IP, la huella TLS, la huella HTTP/2 y otras señales para evaluar las solicitudes, cambiar simplemente de proxy no garantiza que la solicitud se reconozca como procedente de otro cliente. Por eso, al comprobar los resultados, compare varias señales y observe cómo se establece realmente la conexión.
7.3. ¿Cuándo puede un proxy cambiar la huella TLS?
Una huella TLS puede cambiar cuando cambian las características utilizadas para crearla. Los casos más habituales son:
- Cambiar a otro navegador o a otra biblioteca TLS.
- Actualizar la versión del navegador o de la biblioteca de red.
- Modificar la configuración TLS, la lista de cipher suites o las extensiones TLS.
- Usar un componente intermedio que termine y restablezca la conexión TLS.
Por lo tanto, cambiar de IP y cambiar la huella TLS son dos cosas distintas. Si solo cambia el proxy pero mantiene el mismo cliente y la misma configuración TLS, la huella puede seguir siendo la misma.
Al comprobar una conexión, identifique qué señales cambian por el proxy, cuáles provienen del cliente y cuáles pertenecen a la capa del protocolo de aplicación. Esto ayuda a evitar confundir el cambio de dirección IP con un cambio en las características técnicas de la conexión.
7.4. ¿Qué señales cambian al cambiar de proxy y al cambiar de cliente?
Para distinguir el efecto de un proxy del de cambiar el navegador o el cliente HTTP, consulte la tabla siguiente.
| Señal | Cambiar de proxy | Cambiar de navegador o cliente HTTP |
|---|---|---|
| IP que ve el servidor de destino | Normalmente cambia | No necesariamente |
| Huella TLS | No cambia necesariamente | Puede cambiar |
| Huella HTTP/2 | No cambia necesariamente | Puede cambiar |
| User-Agent | Normalmente no cambia por sí solo | Puede cambiar |
| Cookies y datos almacenados en el navegador | No cambian automáticamente | Depende de cómo se transfieran los datos y de la configuración |
Los cambios de la tabla son generales, ya que el resultado real depende del tipo de proxy, de cómo se establezca la conexión y de la configuración del cliente. Un proxy afecta a la información de red observada, mientras que la forma en que el cliente establece la conexión da forma a la huella TLS.
8. Errores que hacen que la huella TLS sea incoherente con el cliente
La huella TLS refleja solo una parte de las características de una conexión. Cuando la información declarada del navegador no coincide con el comportamiento real del cliente, las señales de identificación pueden divergir. A continuación se presentan cuatro casos a los que conviene prestar atención.
- Cambiar solo el User-Agent manteniendo el mismo cliente HTTP: El User-Agent es información declarada en la solicitud HTTP; no cambia directamente la forma en que la biblioteca TLS construye el ClientHello.
- La versión del User-Agent no coincide con el cliente real: Si el User-Agent declara una versión nueva de un navegador pero las características TLS reflejan otra biblioteca, el sistema puede registrar la incoherencia.
- Combinar un navegador real con un cliente HTTP independiente: Distintos componentes pueden establecer TLS y HTTP/2 de manera diferente, de modo que las señales observadas no reflejan todas la misma implementación de cliente.
- Cambiar la huella con demasiada frecuencia: Modificar constantemente las características técnicas puede hacer que la conexión carezca de coherencia a lo largo del tiempo y dificultar la resolución de problemas.
No toda diferencia es señal de una infracción. Al evaluar los resultados, considere la versión del software, las configuraciones válidas y la forma en que se implementa la conexión antes de sacar conclusiones.
9. Cómo comprobar su huella TLS y HTTP/2
Comprobar su huella le muestra qué características de la conexión registra una herramienta y ayuda a identificar la causa cuando los resultados difieren de lo esperado. Para que la comparación tenga sentido, mantenga unas condiciones de prueba coherentes y comprenda los datos que ofrece cada herramienta.
9.1. Pasos para comprobar su huella
Puede seguir estos pasos:
- Abra el perfil que desea comprobar: Utilice exactamente el perfil y el proxy que desea evaluar.
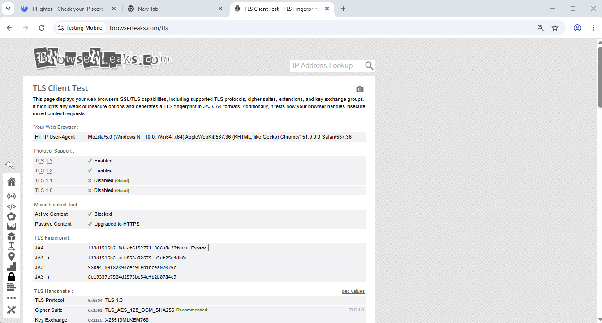
- Compruebe la huella TLS: Visite una herramienta como BrowserLeaks TLS para ver qué información TLS puede recopilar.
- Compruebe información adicional de la conexión: Puede usar tls.peet.ws para ver las características TLS y otra información relacionada que ofrece la herramienta.
- Compruebe la huella HTTP/2: Si la herramienta lo admite, registre los parámetros HTTP/2 y la información del protocolo que utiliza el cliente.
- Compare los resultados: Compare la huella TLS, la huella HTTP/2 y el User-Agent con un navegador de referencia de la versión correspondiente. Anote la versión, el sistema operativo y la configuración de conexión de cada prueba.
- Vuelva a comprobar tras cambiar la configuración: Si actualiza el núcleo del navegador, cambia el cliente HTTP o modifica la forma de conectarse, repita la prueba para ver qué campos han cambiado realmente.
No todos los sitios de prueba muestran todos los campos TLS o HTTP/2 que pueden observar los sistemas antibot. Por eso, revise el alcance de los datos de cada herramienta antes de evaluar.
9.2. ¿Qué significa que el resultado difiera del de un Chrome normal?
Si su huella difiere de la de una versión de Chrome de referencia, significa que las características medidas no son exactamente iguales. La causa puede ser la versión de Chrome, el sistema operativo, la configuración TLS, el protocolo negociado o el entorno de prueba.
No se base en una sola cadena de huella para concluir si una conexión es falsa o insegura. Verifique también la información del cliente y las condiciones de prueba antes de sacar conclusiones.
10. ¿Qué relación tiene Hidemyacc con la huella digital TLS?
Al gestionar varias cuentas, mantener configuraciones de perfil coherentes forma parte del flujo de trabajo. Debe tener en cuenta los datos del navegador, la información del perfil y cómo se establece la conexión de red, en lugar de limitarse a comprobar la dirección IP.
El navegador antidetect Hidemyacc le ayuda a gestionar perfiles de navegador independientes para organizar los datos y los ajustes según cada uso. Sin embargo, gestionar perfiles no significa que todos los componentes de la huella TLS puedan personalizarse de forma independiente ni que se garantice que sean idénticos a los de otro navegador.
10.1. ¿Por qué mantener la coherencia entre señales?
Al gestionar varias cuentas, cada perfil puede usar sus propios datos de navegador y su propio proxy. La huella TLS es una de las señales relacionadas con la conexión, junto con la IP, el User-Agent, la huella del navegador, las cookies y el comportamiento de uso.
Si un perfil declara información del navegador que no coincide con el cliente real, el sistema puede detectar diferencias entre las señales. Sin embargo, no se puede basar únicamente en la huella TLS para concluir si un perfil es seguro o no.
El objetivo de la comprobación es comprender la configuración en uso y encontrar incoherencias verificables. No dé por hecho que un perfil con una huella común será siempre aceptado por los sitios web, ya que cada plataforma puede aplicar sus propias políticas y métodos de evaluación.
10.2. Proceso de configuración y comprobación del perfil
Siga estos pasos para configurar un perfil y comprobar los parámetros de conexión:
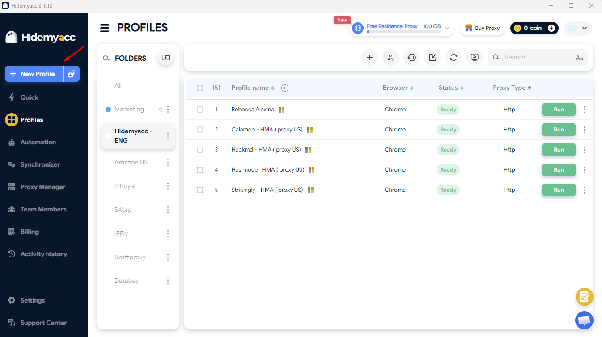
Paso 1: Cree un perfil: Abra Hidemyacc, haga clic en New Profile e introduzca el nombre del perfil en el campo Name.
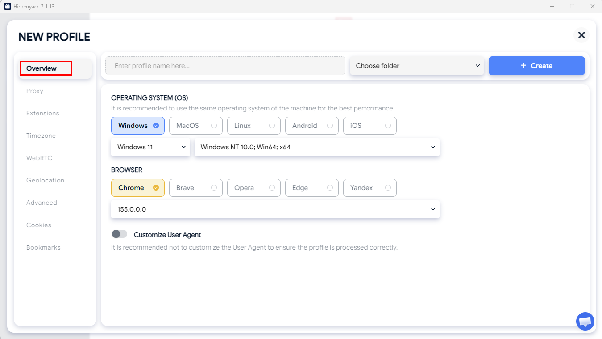
Paso 2: Configure el navegador: En la sección Overview, compruebe el sistema operativo y la configuración del navegador.
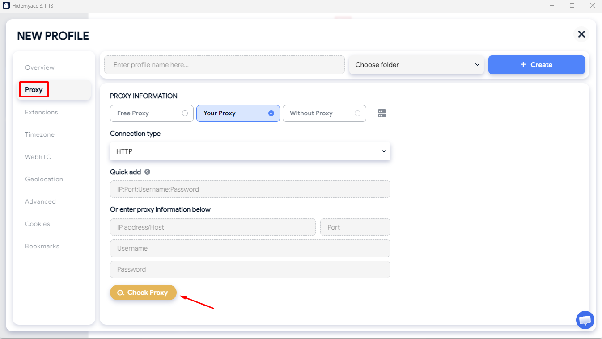
Paso 3: Configure el proxy: Cambie a la pestaña Proxy, elija el tipo de proxy adecuado, introduzca los datos de conexión y haga clic en Check Proxy.
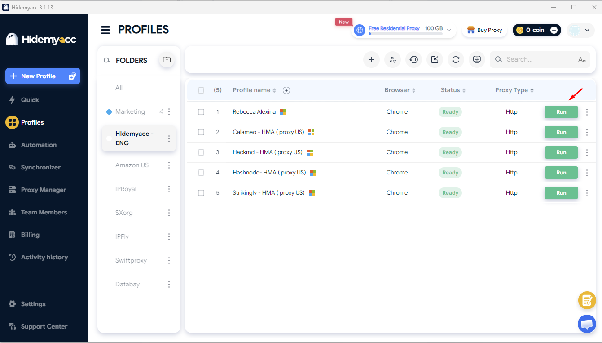
Paso 4: Inicie el perfil: Haga clic en Create para guardar el perfil. Después, haga clic en Run en el perfil recién creado.
Paso 5: Compruebe la huella: Visite BrowserLeaks TLS o tls.peet.ws para ver los parámetros TLS y HTTP/2 que ofrece la herramienta.
Paso 6: Compare los resultados: Registre los resultados junto con la versión del navegador y la configuración de conexión para poder comparar cuando vuelva a comprobar.
Nota: Los resultados de la prueba reflejan los parámetros reales de la conexión en el momento de la comprobación. No concluya que todos los componentes de la huella TLS son idénticos basándose únicamente en el User-Agent o en un único resultado de prueba.
10.3. Limitaciones que conviene comprender
Gestionar perfiles le ayuda a organizar los datos y los ajustes del navegador, pero no implica que controle todo el proceso de generación de la huella TLS. El resultado también depende del núcleo del navegador, de la biblioteca de red, de la versión del protocolo y de la arquitectura de la conexión.
Incluso si la huella TLS coincide con la de un grupo de navegadores de referencia, eso no garantiza que a la cuenta no se le pida verificación, ni que no sea restringida o bloqueada. Las plataformas también pueden tener en cuenta el historial de la cuenta, el comportamiento, los métodos de pago y los requisitos de sus condiciones de servicio.
Por ello, considere la huella TLS como una señal técnica que hay que comprender y comprobar, no como el único criterio para evaluar la calidad de un perfil o la probabilidad de que una plataforma lo acepte.
11. Puntos clave que recordar al evaluar la huella digital TLS
Al evaluar la huella digital TLS, tenga en cuenta múltiples características de la conexión en lugar de basarse en una sola señal. Estos son los puntos clave que conviene recordar:
- Dé prioridad a la coherencia: Evalúe la huella TLS, la huella HTTP/2 y el User-Agent en relación entre sí.
- No se base solo en la IP: Cambiar el proxy no cambia la forma en que el cliente realiza el handshake TLS.
- Compruebe varias capas: Las huellas TLS y HTTP/2 reflejan características distintas de la conexión.
- Vuelva a comprobar tras cambios de configuración: Actualizar el navegador, la biblioteca de red o la configuración puede afectar a la huella.
- No trate una huella como prueba absoluta: Los sistemas de detección de bots pueden combinar muchos tipos de datos para evaluar una conexión.
Comprender estas limitaciones le ayuda a interpretar con más precisión los resultados de la huella digital TLS, a evitar conclusiones basadas en una sola métrica y a saber cuándo conviene revisar otras características de la conexión.
12. Conclusión
La huella digital TLS ayuda a los sitios web a analizar las características del establecimiento de la conexión segura para clasificar clientes y contribuir a detectar actividad anómala. Junto con JA3 y JA4, la huella HTTP/2 aporta más información sobre cómo se comunica un cliente en la capa de aplicación.
Lo esencial es distinguir la huella TLS de la dirección IP y de la huella del navegador. Cambiar de proxy no cambia necesariamente la huella TLS, porque el resultado también depende del cliente, de la biblioteca TLS y de la arquitectura de la conexión. Al realizar pruebas, observe varias señales a la vez y sitúe los resultados en el contexto técnico adecuado.
Lea también:
- Huella AudioContext: cómo funciona y cómo protegerse
- ¿Qué es la huella del dispositivo y cómo cambiarla?
- Conozca la huella Canvas y cómo proteger la identidad de su navegador
- Cómo comprobar y activar la huella WebGL
13. FAQ
1. ¿Cuánto tarda un handshake TLS?
El tiempo real depende de la latencia de red y de cómo se establezca la conexión. En un flujo habitual, TLS 1.3 puede completar el handshake en un viaje de ida y vuelta por la red, mientras que TLS 1.2 normalmente necesita dos. TLS 1.3 también admite 0-RTT en algunos casos de reconexión, pero este mecanismo tiene sus propias limitaciones de seguridad.
2. ¿Puede una huella TLS revelar mi identidad?
Una huella TLS suele servir para clasificar grupos de clientes o características de conexión; no revela directamente su identidad real. Los sitios web pueden combinarla con la IP, las cookies, la huella del navegador y los datos de la cuenta para evaluar una sesión.
3. ¿Cambia la huella TLS si uso una VPN o el modo incógnito?
Normalmente, una VPN o el modo incógnito no cambian la huella TLS generada por el navegador. Una VPN afecta principalmente a la ruta de red y a la IP que ve el sitio web, mientras que el modo incógnito cambia sobre todo cómo almacena el navegador los datos de forma local. El efecto real sigue dependiendo del cliente y de la arquitectura de la conexión.
4. ¿Tiene HTTP/3 una huella TLS?
Sí. HTTP/3 utiliza QUIC, en el que la seguridad basada en TLS 1.3 está integrada en el establecimiento de la conexión QUIC. Los métodos de huella compatibles con QUIC pueden identificar las características de este tipo de conexión, aunque el formato y la recopilación de datos pueden diferir de los de TLS sobre TCP.
5. ¿Cómo obtengo un certificado TLS para mi sitio web?
Puede obtener un certificado TLS de un proveedor de certificados o utilizar un servicio de emisión como Let's Encrypt. Algunos servicios de alojamiento y CDN también emiten o gestionan certificados para sitios web. Un certificado TLS pertenece al lado del servidor y es distinto de la huella TLS, que se crea a partir de las características de conexión del cliente.