Khi truy cập một website, bạn không chỉ tạo ra kết nối thông qua địa chỉ IP mà còn sử dụng một trình duyệt hoặc client với những đặc điểm kỹ thuật riêng. Trong quá trình thiết lập kết nối bảo mật, các thông số TLS có thể được phân tích để tạo dấu vân tay kết nối, còn gọi là TLS fingerprint. Vậy TLS fingerprinting là gì, hoạt động như thế nào và khác gì với JA3, JA4 hay HTTP/2 fingerprinting? Bài viết sẽ giúp bạn hiểu cơ chế hoạt động, các ứng dụng phổ biến và cách kiểm tra những tín hiệu này trong thực tế.
1. TLS là gì và TLS Handshake diễn ra như thế nào?
Để hiểu TLS fingerprinting, trước tiên bạn cần biết TLS là gì và thông tin nào được trao đổi khi một kết nối bảo mật được thiết lập. Trong đó, TLS handshake là giai đoạn quan trọng vì client gửi một số tham số kỹ thuật có thể được sử dụng để tạo dấu vân tay kết nối.
1.1. TLS là gì?
TLS (Transport Layer Security) là giao thức bảo mật giúp bảo vệ dữ liệu trao đổi giữa client và máy chủ trên mạng. TLS cung cấp khả năng mã hóa dữ liệu, kiểm tra tính toàn vẹn và xác thực máy chủ trong những trường hợp phù hợp.
Khi bạn truy cập một website sử dụng HTTPS, TLS giúp bảo vệ dữ liệu được truyền giữa trình duyệt và máy chủ. Tuy nhiên, việc sử dụng HTTPS không đồng nghĩa mọi thông tin kỹ thuật trong quá trình thiết lập kết nối đều được ẩn đi.
TLS có ba chức năng chính:
- Xác thực máy chủ: Trong các kết nối thông thường, client kiểm tra chứng chỉ để xác minh máy chủ mà mình đang kết nối.
- Mã hóa dữ liệu: Giúp ngăn bên thứ ba đọc nội dung trao đổi khi không có khóa phù hợp.
- Bảo vệ tính toàn vẹn dữ liệu: Giúp phát hiện dữ liệu bị sửa đổi trong quá trình truyền tải.
Những chức năng này tạo nên nền tảng cho kết nối HTTPS. Tuy nhiên, quá trình thiết lập TLS còn có một đặc điểm khác: client phải gửi các tham số kỹ thuật để hai bên thống nhất cách bảo vệ kết nối. Những thông tin này có thể được dùng để phân loại client thông qua TLS fingerprinting.
1.2. TLS Handshake là gì?
TLS handshake là quá trình client và server trao đổi thông tin để thống nhất các tham số bảo mật trước khi truyền dữ liệu ứng dụng qua kết nối TLS.
Trong quá trình này, client gửi thông điệp ClientHello để thông báo các thông tin như phiên bản TLS được hỗ trợ, cipher suites, TLS extensions và một số tham số liên quan. Server phản hồi bằng các thông điệp tương ứng để lựa chọn những tham số phù hợp và tiếp tục thiết lập kết nối.
ClientHello có vai trò đặc biệt quan trọng đối với TLS fingerprinting. Các trường dữ liệu trong thông điệp này có thể khác nhau tùy theo trình duyệt, thư viện TLS, phiên bản phần mềm và cấu hình của client.
Cần phân biệt TLS handshake với toàn bộ quá trình tải trang web. Handshake chỉ là một phần của quá trình thiết lập kết nối bảo mật. Sau khi kết nối được thiết lập, client và server mới tiếp tục trao đổi dữ liệu ứng dụng thông qua kết nối đó..
2. TLS Fingerprinting là gì?
TLS fingerprinting giúp hệ thống nhận diện và phân loại client thông qua các đặc điểm của kết nối TLS, thay vì chỉ dựa vào thông tin trình duyệt tự khai báo. Để hiểu rõ hơn kỹ thuật này, trước tiên cần làm rõ khái niệm TLS fingerprinting và cách nó được sử dụng.
2.1. Định nghĩa TLS Fingerprinting
TLS fingerprinting là kỹ thuật phân tích những đặc điểm trong quá trình thiết lập kết nối TLS để tạo dấu vân tay kỹ thuật cho client. Các đặc điểm được sử dụng có thể bao gồm phiên bản giao thức, cipher suites, TLS extensions và những tham số liên quan.
Website hoặc hệ thống chống bot có thể dùng TLS fingerprint để phân loại kết nối, đối chiếu với các mẫu đã biết và phát hiện những đặc điểm khác thường.
Tuy nhiên, TLS fingerprint không phải mã định danh duy nhất cho từng người dùng. Nhiều client có thể tạo fingerprint giống nhau. Ngược lại, cùng một client cũng có thể tạo fingerprint khác khi phiên bản phần mềm hoặc cấu hình kết nối thay đổi.
2.2. TLS Fingerprint có thể tiết lộ những thông tin nào?
TLS fingerprint được tạo từ các trường dữ liệu được lựa chọn trong quá trình thiết lập kết nối. Những trường này có thể phản ánh khả năng và cấu hình TLS của client.
| Nhóm thông tin | Ý nghĩa |
|---|---|
| Phiên bản TLS được hỗ trợ | Cho biết các phiên bản giao thức mà client có thể sử dụng hoặc đề xuất trong quá trình thiết lập kết nối. |
| Cipher suites | Thể hiện các bộ thuật toán mã hóa được client đề xuất |
| TLS extensions | Cho biết những tính năng hoặc tham số được client đưa vào quá trình handshake |
| Supported groups và signature algorithms | Phản ánh các nhóm mật mã và thuật toán chữ ký được hỗ trợ |
| ALPN | Cho biết các giao thức ứng dụng mà client đề xuất, chẳng hạn HTTP/2 hoặc HTTP/1.1 |
Những trường dữ liệu này giúp hệ thống phân biệt các client hoặc nhóm client có cách triển khai TLS khác nhau. Tuy nhiên, chúng không trực tiếp chứa danh tính người dùng, cookie hay địa chỉ IP.
Việc suy đoán trình duyệt hoặc phiên bản phần mềm từ TLS fingerprint cũng có thể không chính xác. Nếu nhiều client sử dụng cấu hình tương tự nhau, fingerprint của chúng có thể giống hoặc gần giống nhau. Ngược lại, một loại client cũng có thể tạo ra các fingerprint khác nhau khi phiên bản hoặc cấu hình thay đổi.
2.3. TLS Fingerprint khác IP và Browser Fingerprint như thế nào?
IP address, TLS fingerprint và browser fingerprint đều có thể cung cấp thông tin cho hệ thống nhận diện client, nhưng mỗi loại phản ánh một khía cạnh khác nhau.
| Tiêu chí | IP address | TLS Fingerprint | Browser Fingerprint |
|---|---|---|---|
| Nguồn dữ liệu | Địa chỉ mạng của kết nối | Đặc điểm của TLS Handshake | Các thuộc tính trình duyệt và thiết bị |
| Tầng quan sát | Mạng | Thiết lập kết nối TLS | Trình duyệt, thường qua JavaScript và các API |
| Dữ liệu ví dụ | IP, ASN, vị trí gần đúng | Cipher suites, extensions, ALPN | User Agent, màn hình, Canvas, WebGL, ngôn ngữ |
| Có thể thay đổi khi dùng proxy? | Thường có, tùy loại proxy và cấu hình | Không nhất thiết | Không nhất thiết |
| Vai trò khi đánh giá client | Cung cấp tín hiệu về nguồn kết nối | Hỗ trợ phân loại phần mềm tạo kết nối | Bổ sung thông tin về môi trường trình duyệt |
Trong thực tế, các tín hiệu này có thể bổ sung cho nhau trong hệ thống chống bot và phát hiện gian lận. IP cung cấp thông tin về nguồn kết nối, TLS fingerprint phản ánh cách client thiết lập kết nối bảo mật, còn browser fingerprint cung cấp thêm thông tin về môi trường trình duyệt.
Ví dụ, một yêu cầu có User Agent khai báo Chrome nhưng lại có đặc điểm TLS giống một thư viện HTTP khác có thể khiến hệ thống cần xem xét thêm tính nhất quán của client. Tuy nhiên, chỉ riêng sự khác biệt này chưa đủ để kết luận người dùng đang sử dụng bot.
3. TLS Fingerprinting hoạt động như thế nào?
TLS Fingerprinting thường bắt đầu từ việc thu thập thông tin trong quá trình bắt tay TLS, trích xuất các trường dữ liệu có liên quan rồi chuyển chúng thành chuỗi đặc trưng hoặc giá trị hash. Hệ thống có thể so sánh kết quả với các mẫu đã biết để phân loại client hoặc phát hiện những kết nối có đặc điểm khác thường.
Quy trình khái quát gồm năm bước:
- Thu thập ClientHello: Ghi nhận thông điệp ClientHello trong quá trình thiết lập kết nối TLS.
- Trích xuất thông số: Lấy phiên bản TLS, cipher suites, extension, supported groups và các trường liên quan.
- Chuẩn hóa dữ liệu: Loại bỏ hoặc xử lý những giá trị không phù hợp để so sánh, chẳng hạn các giá trị GREASE trong những phương pháp fingerprint có quy định xử lý chúng.
- Tạo dấu vân tay: Chuyển các trường đã chọn thành chuỗi đặc trưng hoặc giá trị hash theo một thuật toán cụ thể.
- Đối chiếu kết quả: So sánh fingerprint với dữ liệu tham chiếu, đồng thời xem xét các tín hiệu như User-Agent và thông tin kết nối khác.
Không phải mọi hệ thống đều sử dụng cùng một thuật toán. JA3 và JA4 là hai phương pháp có cách chọn, sắp xếp và biểu diễn dữ liệu khác nhau, vì vậy kết quả fingerprint của chúng cũng không thể được so sánh như thể là cùng một định dạng.
3.2. Những trường nào trong ClientHello tạo nên TLS Fingerprint?
ClientHello chứa nhiều trường dữ liệu có thể giúp phân biệt cách các client triển khai TLS. Vai trò của từng trường được thể hiện trong bảng dưới đây.
| Trường dữ liệu | Nội dung | Vì sao có giá trị nhận diện? |
|---|---|---|
| TLS version | Phiên bản TLS được đề xuất hoặc hỗ trợ | Các client và phiên bản phần mềm có thể hỗ trợ các phiên bản giao thức khác nhau |
| Cipher suites | Danh sách bộ thuật toán được đề xuất | Thứ tự và thành phần danh sách có thể khác nhau giữa các client |
| Extensions | Các phần mở rộng của TLS | Sự hiện diện, nội dung và thứ tự của extensions có thể tạo nên đặc điểm riêng |
| Supported groups | Các nhóm mật mã được hỗ trợ | Giúp phân biệt cấu hình TLS giữa các client |
| Signature algorithms | Các thuật toán chữ ký được hỗ trợ | Phản ánh khả năng và cấu hình bảo mật của client |
| ALPN | Các giao thức ứng dụng được đề xuất | Cung cấp thêm thông tin về giao thức mà client có thể sử dụng |
Một trường dữ liệu riêng lẻ thường không đủ để nhận diện chính xác client. Giá trị của TLS fingerprint đến từ tổ hợp các trường được lựa chọn và cách chúng được biểu diễn theo quy tắc của từng phương pháp.
3.2. Vì sao website đọc được ClientHello dù đã dùng HTTPS?
HTTPS bảo vệ dữ liệu trao đổi trong kết nối, nhưng không có nghĩa mọi thông tin đều được mã hóa ngay từ byte đầu tiên. Trong một kết nối TLS thông thường không sử dụng Encrypted Client Hello (ECH), một số thông tin của ClientHello có thể được quan sát trước khi quá trình bắt tay hoàn tất.
ECH được thiết kế để mã hóa phần ClientHello bên trong, giúp che giấu một số thông tin với bên quan sát trên đường truyền. Tuy nhiên, khả năng bảo vệ phụ thuộc vào việc client, máy chủ và hạ tầng liên quan có hỗ trợ, triển khai ECH hay không.
Vì vậy, không nên khẳng định rằng mọi hệ thống trung gian luôn đọc được đầy đủ ClientHello. Khả năng quan sát còn phụ thuộc vào cấu hình kết nối và vị trí của thành phần phân tích. Máy chủ đầu cuối hoặc thành phần kết thúc kết nối TLS vẫn có thể xử lý thông tin cần thiết để thiết lập kết nối.
4. JA3 và JA4 Fingerprint khác nhau như thế nào?
JA3 và JA4 là hai phương pháp tạo TLS fingerprint từ các đặc điểm của quá trình thiết lập kết nối. Chúng có cách biểu diễn và quy tắc xử lý dữ liệu khác nhau, vì vậy cần phân biệt cách tạo fingerprint với việc diễn giải kết quả.
4.1. JA3 là gì?
JA3 là phương pháp tạo TLS fingerprint từ một số trường trong thông điệp ClientHello, bao gồm phiên bản TLS, cipher suites, TLS extensions, nhóm đường cong hỗ trợ và định dạng điểm đường cong.
Các giá trị được biểu diễn theo một cấu trúc nhất định rồi băm để tạo fingerprint. Hệ thống có thể dùng kết quả này để so sánh kết nối hoặc đối chiếu với những mẫu JA3 đã biết.
Tuy nhiên, JA3 có thể tạo ra fingerprint khác nhau khi các trường được sử dụng trong quá trình tính toán thay đổi, kể cả khi sự khác biệt xuất phát từ thứ tự của TLS extensions. Đây là một trong những hạn chế cần cân nhắc khi sử dụng JA3 để phân tích kết nối.
Tìm hiểu thêm: JA3 Fingerprint là gì và cách website nhận diện người dùng
4.2. Vì sao JA3 có thể gặp hạn chế khi thứ tự TLS extensions thay đổi?
Thứ tự các trường dữ liệu có thể ảnh hưởng đến kết quả của phương pháp tạo fingerprint. Với JA3, nếu thứ tự TLS extensions được đưa vào chuỗi thay đổi, giá trị fingerprint có thể thay đổi theo.
Điều này có nghĩa là hai kết nối xuất phát từ cùng một loại phần mềm vẫn có thể tạo ra kết quả JA3 khác nhau nếu cách sắp xếp các trường liên quan thay đổi.
Ví dụ, một số phiên bản Chrome có thể xáo trộn thứ tự TLS extensions. Trong trường hợp phương pháp fingerprint ghi nhận sự khác biệt về thứ tự này, kết quả JA3 có thể không còn giống với giá trị được tạo trước đó.
Tuy nhiên, không nên suy luận rằng JA3 hoàn toàn không còn giá trị hoặc mọi phiên bản Chrome đều tạo fingerprint khác nhau trong mọi kết nối. Kết quả còn phụ thuộc vào phiên bản, cấu hình client và cách dữ liệu được xử lý.
4.3. JA4 Fingerprint là gì và cách đọc kết quả
JA4 là phương pháp tạo TLS fingerprint do FoxIO phát triển, thuộc họ JA4+. Phương pháp này sử dụng định dạng có cấu trúc, kết hợp phần thông tin tóm tắt có thể đọc được với những thành phần được biểu diễn bằng giá trị băm.
Một điểm khác biệt đáng chú ý giữa JA4 và JA3 là cách xử lý thứ tự dữ liệu. JA4 sắp xếp một số trường, bao gồm các TLS extensions theo quy tắc của phương pháp, trước khi tạo giá trị băm. Cách chuẩn hóa này giúp giảm ảnh hưởng của việc thay đổi thứ tự đối với những trường được xử lý theo quy tắc đó.
JA4 có thể cung cấp thông tin về loại kết nối, phiên bản TLS, sự hiện diện của SNI, số lượng cipher suites và extensions, cùng giao thức ứng dụng được đề xuất. Tuy nhiên, không phải toàn bộ chuỗi JA4 đều có thể đọc trực tiếp thành thông tin về trình duyệt.
Ví dụ JA4:
t13d1516h2_8daaf6152771_e5627efa2ab1
Chuỗi này gồm ba phần được ngăn cách bằng dấu gạch dưới, theo cấu trúc a_b_c.
| Ký tự | Ý nghĩa |
|---|---|
| t | Kết nối qua TCP (chữ q là QUIC, dùng cho HTTP/3) |
| 13 | TLS 1.3 |
| d | Có gửi tên miền (SNI) |
| 15 | 15 cipher suites được tính theo quy tắc JA4 |
| 16 | 16 TLS extensions được tính theo quy tắc JA4 |
| h2 | Giao thức ứng dụng đầu tiên là HTTP/2 |
Hai phần còn lại là các giá trị băm, không phải chuỗi thông tin có thể giải mã ngược đơn giản để khôi phục toàn bộ cấu hình trình duyệt. Vì vậy, khi đọc JA4, bạn nên phân biệt phần tiền tố có thể diễn giải theo đặc tả với những phần chỉ có thể được sử dụng để đối chiếu.
4.5. So sánh JA3 và JA4
JA3 và JA4 cùng phục vụ việc tạo TLS fingerprint, nhưng có sự khác biệt về cách biểu diễn và chuẩn hóa dữ liệu.
| Tiêu chí | JA3 | JA4 |
|---|---|---|
| Mục đích | Tạo fingerprint từ các trường TLS được chọn | Tạo fingerprint TLS theo định dạng và quy tắc mới hơn |
| Cách biểu diễn | Chuỗi trường được chọn và giá trị băm | Chuỗi có cấu trúc, kết hợp phần tóm tắt và giá trị băm |
| Thứ tự extensions | Có thể ảnh hưởng đến fingerprint | Một số trường được chuẩn hóa theo quy tắc JA4 |
| Khả năng đọc | Phụ thuộc vào chuỗi và dữ liệu được chọn | Phần tiền tố có thể cung cấp thêm thông tin dễ đọc |
| Phạm vi | Chủ yếu là TLS ClientHello | JA4 thuộc một họ phương pháp fingerprint rộng hơn |
JA4 không phải bằng chứng chắc chắn về danh tính hoặc tính hợp pháp của một client. Tương tự JA3, kết quả cần được diễn giải trong bối cảnh của kết nối và có thể kết hợp với những tín hiệu khác.
Ngoài JA4 dành cho TLS, họ JA4+ còn có các biến thể phục vụ những loại dữ liệu khác nhau, chẳng hạn HTTP, TCP, server TLS và các giao thức liên quan. Khi nhắc đến việc một nền tảng bảo mật sử dụng JA4, cần xác minh tài liệu chính thức để xác định đúng biến thể và chức năng được triển khai.
5. HTTP/2 Fingerprinting là gì?
TLS fingerprinting tập trung vào đặc điểm của quá trình thiết lập kết nối TLS. Tuy nhiên, việc nhận diện client không nhất thiết dừng lại ở giai đoạn này. Cách client giao tiếp thông qua HTTP/2 cũng có thể cung cấp những đặc điểm giúp phân biệt các cách triển khai khác nhau.
5.1. HTTP/2 Fingerprinting hoạt động như thế nào và các tín hiệu thường được sử dụng?
HTTP/2 fingerprinting là kỹ thuật phân tích những đặc điểm của client khi giao tiếp bằng giao thức HTTP/2. Khác với TLS fingerprinting tập trung vào quá trình thiết lập kết nối bảo mật, phương pháp này xem xét cách client triển khai và sử dụng HTTP/2.
Một số đặc điểm có thể được phân tích gồm:
- Thứ tự và cách sử dụng các HTTP/2 SETTINGS.
- Cách client gửi các frame trong quá trình kết nối.
- Đặc điểm của luồng dữ liệu và cách quản lý kết nối.
- Một số hành vi giao thức có thể quan sát từ phía máy chủ.
Các đặc điểm cụ thể được sử dụng phụ thuộc vào phương pháp fingerprinting và dữ liệu mà hệ thống có thể thu thập. Không phải website nào cũng có khả năng quan sát hoặc phân tích toàn bộ những tín hiệu này.
5.2. TLS Fingerprint và HTTP/2 Fingerprint phối hợp ra sao?
TLS fingerprint và HTTP/2 fingerprint phản ánh những khía cạnh khác nhau của client. Khi được phân tích cùng nhau, chúng có thể cung cấp thêm thông tin về tính nhất quán giữa cách client thiết lập kết nối bảo mật và cách client giao tiếp ở tầng HTTP/2.
Có thể hình dung qua ba tình huống:
- TLS có đặc điểm giống trình duyệt nhưng HTTP/2 khác biệt: Client có thể sử dụng thành phần TLS tương tự trình duyệt nhưng gửi HTTP/2 bằng một thư viện khác.
- TLS và HTTP/2 không cùng kiểu triển khai: TLS fingerprint có đặc điểm tương tự một loại client, trong khi SETTINGS hoặc thứ tự pseudo-header lại giống cách triển khai của thư viện khác.
- Fingerprint không nhất quán với User Agent: Những tín hiệu TLS, HTTP/2 và User Agent có thể gợi ý các phiên bản hoặc loại client khác nhau.
Các tình huống trên không tự động chứng minh client đang giả mạo danh tính. Chúng chỉ cho thấy những tín hiệu kỹ thuật có thể không hoàn toàn nhất quán và cần được đánh giá trong bối cảnh cụ thể.
Vì vậy, việc xem xét đồng thời TLS fingerprint, HTTP/2 fingerprint và User Agent có thể cung cấp góc nhìn đầy đủ hơn so với chỉ dựa vào một TLS fingerprint riêng lẻ.
6. Website sử dụng TLS Fingerprinting để làm gì?
TLS fingerprinting hỗ trợ website phân loại kết nối và phát hiện một số dấu hiệu bất thường. Kỹ thuật này thường được sử dụng trong hệ thống bảo mật, chống bot và phòng chống gian lận, kết hợp với những dữ liệu khác để đưa ra đánh giá phù hợp.
Phát hiện bot và hoạt động thu thập dữ liệu tự động: Hệ thống có thể đối chiếu TLS fingerprint với những mẫu client đã biết để tìm ra kết nối có đặc điểm khác thường. Tuy nhiên, fingerprint riêng lẻ không đủ để xác định một kết nối là bot.
Phát hiện gian lận và bảo vệ tài khoản: Khi kết hợp TLS fingerprint với IP, browser fingerprint, lịch sử đăng nhập và hành vi truy cập, hệ thống có thể phát hiện một số dấu hiệu đáng ngờ trong quá trình đăng nhập hoặc giao dịch.
Phân tích hoạt động tấn công: Những kết nối có đặc điểm TLS tương đồng có thể được nhóm lại để hỗ trợ phân tích lưu lượng bất thường, hoạt động tự động hoặc các đợt tấn công có liên quan.
Nhận diện client lỗi thời hoặc không phổ biến: TLS fingerprint khác với các mẫu thường gặp có thể giúp hệ thống phát hiện client sử dụng thư viện cũ hoặc cách triển khai giao thức ít phổ biến. Dù vậy, khác biệt này không đồng nghĩa client chắc chắn không an toàn.
7. Vì sao đổi proxy chưa chắc làm thay đổi TLS Fingerprint?
Proxy có thể làm thay đổi địa chỉ IP mà máy chủ đích quan sát được, nhưng điều đó không đồng nghĩa cách client thiết lập kết nối TLS cũng thay đổi. Đây là điểm quan trọng khi phân biệt tín hiệu mạng với dấu vân tay kết nối.
7.1. Proxy ảnh hưởng đến những gì trong kết nối?
Proxy đóng vai trò trung gian chuyển tiếp kết nối giữa client và máy chủ đích. Khi sử dụng proxy, địa chỉ IP mà website nhìn thấy có thể thay đổi, nhưng cách client thiết lập kết nối TLS không nhất thiết thay đổi theo.
Nếu TLS handshake được thực hiện giữa client và máy chủ đích thông qua proxy chuyển tiếp thông thường, các đặc điểm do TLS client tạo ra có thể vẫn được giữ nguyên.
Ngược lại, nếu proxy kết thúc kết nối TLS rồi thiết lập một kết nối TLS mới đến máy chủ đích, website có thể quan sát fingerprint của thành phần trực tiếp thiết lập kết nối với nó. Kết quả phụ thuộc vào kiến trúc proxy và cách kết nối được triển khai.
7.2. Vì sao thay IP nhưng fingerprint vẫn có thể giống nhau?
Hãy xem xét tình huống bạn sử dụng một trình duyệt hoặc script để gửi yêu cầu đến website. Ban đầu, kết nối được thực hiện thông qua proxy A. Sau đó, bạn chuyển sang proxy B để sử dụng địa chỉ IP khác.
Trong trường hợp này:
- Bạn giữ nguyên trình duyệt hoặc script đang gửi yêu cầu.
- Bạn thay proxy A bằng proxy B, khiến địa chỉ IP mà website nhìn thấy thay đổi.
- Client vẫn sử dụng cùng thư viện TLS và cấu hình kết nối như trước.
- Vì những đặc điểm được dùng để tạo TLS fingerprint không thay đổi đáng kể, fingerprint có thể giữ nguyên hoặc rất giống với kết quả ban đầu.
Tình huống trên cho thấy đổi IP và thay đổi đặc điểm TLS là hai việc khác nhau. Proxy có thể thay đổi thông tin mạng mà website quan sát được, trong khi các đặc điểm TLS vẫn phản ánh cùng một client hoặc cách triển khai kết nối tương tự.
Nếu website kết hợp IP, TLS fingerprint, HTTP/2 fingerprint và các tín hiệu khác để đánh giá yêu cầu, việc thay proxy đơn thuần không bảo đảm yêu cầu sẽ được nhận diện là đến từ một client khác. Vì vậy, khi kiểm tra kết quả, bạn nên đối chiếu nhiều tín hiệu và xem xét cách kết nối thực sự được thiết lập.
7.3. Khi nào proxy có thể làm thay đổi TLS Fingerprint?
TLS fingerprint có thể thay đổi khi những đặc điểm được sử dụng để tạo fingerprint thay đổi. Một số trường hợp thường gặp gồm:
- Chuyển sang trình duyệt hoặc thư viện TLS khác.
- Cập nhật phiên bản trình duyệt hoặc thư viện mạng.
- Thay đổi cấu hình TLS, danh sách cipher suites hoặc TLS extensions.
- Sử dụng một thành phần trung gian có thực hiện kết thúc và thiết lập lại kết nối TLS.
Do đó, đổi IP và đổi TLS fingerprint là hai việc khác nhau. Nếu bạn chỉ thay proxy nhưng giữ nguyên client và cấu hình TLS, fingerprint có thể vẫn giống nhau.
Khi kiểm tra kết nối, bạn nên xác định tín hiệu nào thay đổi do proxy, tín hiệu nào đến từ client và tín hiệu nào thuộc lớp giao thức ứng dụng. Điều này giúp tránh nhầm lẫn giữa việc thay đổi địa chỉ IP và thay đổi đặc điểm kỹ thuật của kết nối.
7.4. Những tín hiệu nào thay đổi khi đổi proxy và khi đổi client?
Để phân biệt tác động của proxy với việc thay đổi trình duyệt hoặc HTTP client, bạn có thể tham khảo bảng dưới đây.
| Tín hiệu | Đổi proxy | Đổi trình duyệt hoặc HTTP client |
|---|---|---|
| IP máy chủ đích quan sát được | Thường có thể thay đổi | Không nhất thiết |
| TLS Fingerprint | Không nhất thiết thay đổi | Có thể thay đổi |
| HTTP/2 Fingerprint | Không nhất thiết thay đổi | Có thể thay đổi |
| User Agent | Thường không tự thay đổi | Có thể thay đổi |
| Cookie và dữ liệu lưu trong trình duyệt | Không tự động thay đổi | Phụ thuộc vào cách chuyển dữ liệu và cấu hình |
Các thay đổi trong bảng mang tính khái quát, vì kết quả thực tế còn phụ thuộc vào loại proxy, cách kết nối được thiết lập và cấu hình client. Proxy ảnh hưởng đến thông tin mạng được quan sát, còn cách client thiết lập kết nối góp phần tạo nên dấu vân tay TLS.
8. Những sai lầm khiến TLS Fingerprint không nhất quán với client
TLS fingerprint chỉ phản ánh một phần đặc điểm của kết nối. Khi thông tin trình duyệt khai báo không phù hợp với cách client thực sự hoạt động, các tín hiệu nhận diện có thể khác nhau. Dưới đây là bốn trường hợp bạn nên chú ý.
- Chỉ thay User-Agent nhưng giữ nguyên HTTP client: User-Agent là thông tin được khai báo trong HTTP request, không trực tiếp thay đổi cách thư viện TLS tạo ClientHello.
- Phiên bản User-Agent không khớp với client thực tế: Nếu User-Agent khai báo một phiên bản trình duyệt mới nhưng các đặc điểm TLS lại phản ánh một thư viện khác, hệ thống có thể ghi nhận sự không nhất quán.
- Kết hợp trình duyệt thật với HTTP client riêng: Các thành phần khác nhau có thể sử dụng cách thiết lập TLS và HTTP/2 khác nhau, khiến những tín hiệu quan sát được không cùng phản ánh một triển khai client.
- Thay đổi fingerprint quá thường xuyên: Việc liên tục thay đổi các đặc điểm kỹ thuật có thể khiến kết nối thiếu tính nhất quán theo thời gian và gây khó khăn khi phân tích sự cố.
Không phải mọi khác biệt đều là dấu hiệu vi phạm. Khi đánh giá kết quả, bạn cần xem xét phiên bản phần mềm, cấu hình hợp lệ và cách kết nối được triển khai trước khi đưa ra kết luận.
9. Cách kiểm tra TLS và HTTP/2 Fingerprint
Kiểm tra fingerprint giúp bạn biết công cụ đang ghi nhận những đặc điểm nào của kết nối và xác định nguyên nhân khi kết quả khác với dự kiến. Để việc đối chiếu có ý nghĩa, bạn nên giữ điều kiện thử nghiệm nhất quán và hiểu rõ dữ liệu mà công cụ cung cấp.
9.1. Các bước kiểm tra fingerprint
Bạn có thể thực hiện theo các bước sau:
- Mở profile cần kiểm tra: Sử dụng đúng profile và proxy mà bạn muốn đánh giá.
- Kiểm tra TLS fingerprint: Truy cập một công cụ như BrowserLeaks TLS để xem những thông tin TLS mà công cụ có thể thu thập.
- Kiểm tra thông tin kết nối bổ sung: Có thể dùng tls.peet.ws để xem các đặc điểm TLS và những thông tin liên quan được công cụ cung cấp.
- Kiểm tra HTTP/2 fingerprint: Nếu công cụ hỗ trợ, ghi nhận các thông số HTTP/2 và thông tin về giao thức mà client sử dụng.
- So sánh kết quả: Đối chiếu TLS fingerprint, HTTP/2 fingerprint và User-Agent với một trình duyệt tham chiếu có phiên bản tương ứng. Ghi rõ phiên bản, hệ điều hành và cấu hình kết nối của mỗi lần thử.
- Kiểm tra lại sau khi thay đổi cấu hình: Nếu bạn cập nhật lõi trình duyệt, đổi HTTP client hoặc thay đổi cách kết nối, hãy chạy lại bài kiểm tra để xác định những trường dữ liệu nào thực sự thay đổi.
Không phải trang kiểm tra nào cũng hiển thị toàn bộ trường TLS hoặc HTTP/2 mà hệ thống chống bot có thể quan sát. Vì vậy, bạn cần xem xét phạm vi dữ liệu của từng công cụ trước khi đánh giá.
9.2. Kết quả khác Chrome thông thường có nghĩa là gì?
Nếu fingerprint khác với một phiên bản Chrome tham chiếu, điều đó cho thấy những đặc điểm được đo không hoàn toàn giống nhau. Nguyên nhân có thể đến từ phiên bản Chrome, hệ điều hành, cấu hình TLS, giao thức được thương lượng hoặc môi trường kiểm tra.
Bạn không nên chỉ dựa vào một chuỗi fingerprint để kết luận kết nối là giả mạo hay không an toàn. Hãy đối chiếu thêm thông tin client và điều kiện thử nghiệm trước khi đưa ra nhận định.
10. Hidemyacc liên quan đến TLS Fingerprinting ở mức nào?
Khi quản lý nhiều tài khoản, việc duy trì cấu hình profile nhất quán là một phần của quy trình vận hành. Bạn cần xem xét dữ liệu trình duyệt, thông tin profile và cách kết nối mạng được thiết lập, thay vì chỉ kiểm tra địa chỉ IP.
Antidetect browser Hidemyacc hỗ trợ quản lý các profile trình duyệt riêng biệt để bạn có thể tổ chức dữ liệu và cài đặt theo từng nhu cầu sử dụng. Tuy nhiên, quản lý profile không đồng nghĩa với việc mọi thành phần của TLS fingerprint đều có thể được tùy chỉnh độc lập hoặc bảo đảm giống hệt một trình duyệt khác.
10.1. Vì sao cần duy trì tính nhất quán giữa các tín hiệu?
Trong quá trình quản lý nhiều tài khoản, mỗi profile có thể sử dụng dữ liệu trình duyệt và proxy riêng. TLS fingerprint là một trong những tín hiệu liên quan đến kết nối, bên cạnh IP, User-Agent, browser fingerprint, cookie và hành vi sử dụng.
Nếu một profile khai báo thông tin trình duyệt không phù hợp với client thực tế, hệ thống có thể ghi nhận sự khác biệt giữa các tín hiệu. Tuy nhiên, không thể chỉ dựa vào TLS fingerprint để kết luận một profile an toàn hay không an toàn.
Mục tiêu của việc kiểm tra là hiểu cấu hình đang sử dụng và phát hiện những điểm không nhất quán có thể xác minh được. Bạn không nên giả định rằng một profile có fingerprint phổ biến sẽ luôn được website chấp nhận, bởi mỗi nền tảng có thể áp dụng chính sách và phương pháp đánh giá riêng.
10.2. Quy trình thiết lập và kiểm tra profile
Bạn có thể thực hiện theo các bước sau để thiết lập profile và kiểm tra thông số kết nối:
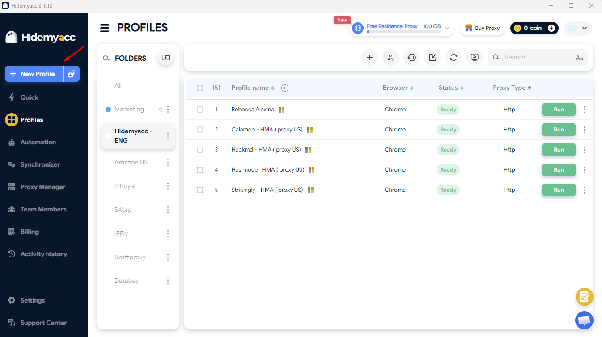
Bước 1: Tạo profile: Mở Hidemyacc, nhấn New Profile và nhập tên profile trong mục Name.
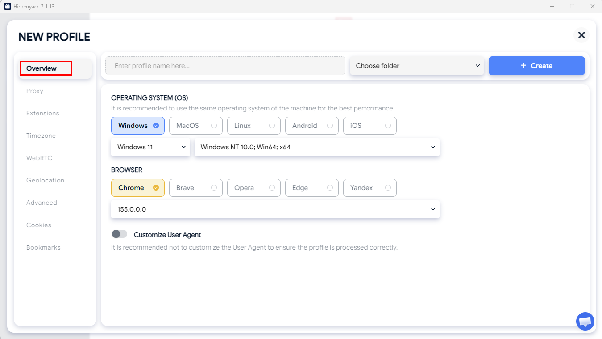
Bước 2: Cấu hình trình duyệt: Trong mục Overview, kiểm tra hệ điều hành và cấu hình trình duyệt.
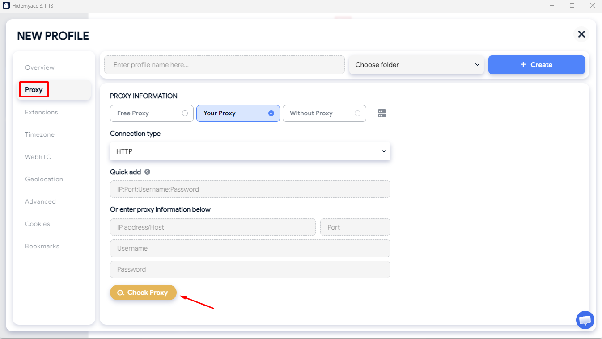
bước 3: Thiết lập proxy: Chuyển sang tab Proxy, chọn loại proxy phù hợp, nhập thông tin kết nối rồi nhấn Check Proxy.
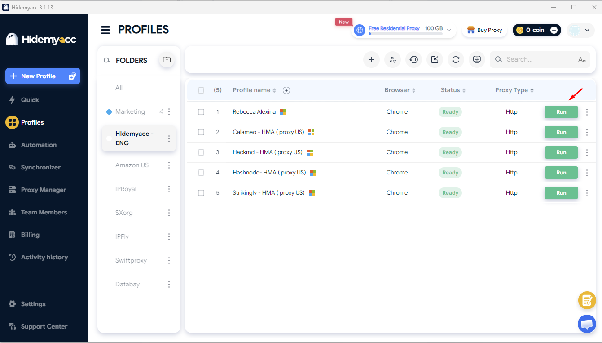
Bước 4: Khởi chạy profile: Nhấn Create để lưu profile. Sau đó, chọn Run tại profile vừa tạo.
Bước 5: Kiểm tra fingerprint: Truy cập BrowserLeaks TLS hoặc tls.peet.ws để xem các thông số TLS và HTTP/2 mà công cụ cung cấp.
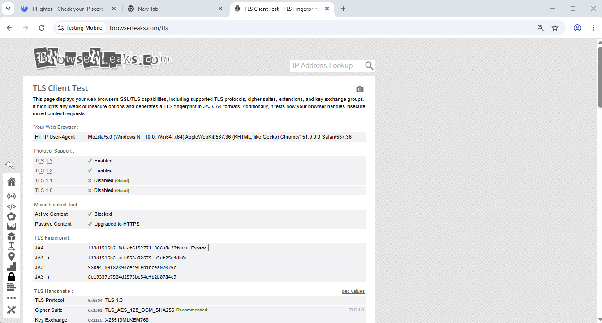
Bước 6: Đối chiếu kết quả: Ghi lại kết quả cùng phiên bản trình duyệt và cấu hình kết nối để so sánh khi cần kiểm tra lại.
Lưu ý: Kết quả kiểm tra phản ánh các thông số kết nối thực tế tại thời điểm thử nghiệm. Không nên kết luận mọi thành phần của TLS fingerprint đều giống nhau chỉ dựa trên User-Agent hoặc một kết quả kiểm tra.
10.3. Những giới hạn cần hiểu rõ
Quản lý profile giúp bạn tổ chức dữ liệu và cài đặt trình duyệt, nhưng không đồng nghĩa với quyền kiểm soát toàn bộ quá trình tạo TLS fingerprint. Kết quả còn phụ thuộc vào lõi trình duyệt, thư viện mạng, phiên bản giao thức và kiến trúc kết nối.
Ngay cả khi TLS fingerprint phù hợp với một nhóm trình duyệt tham chiếu, điều đó cũng không bảo đảm tài khoản sẽ không bị yêu cầu xác minh, giới hạn hoặc khóa. Nền tảng có thể xem xét thêm lịch sử tài khoản, hành vi, phương thức thanh toán và những yêu cầu trong điều khoản sử dụng.
Vì vậy, bạn nên xem TLS fingerprint là một tín hiệu kỹ thuật cần hiểu và kiểm tra, không phải tiêu chí duy nhất để đánh giá chất lượng profile hoặc khả năng được nền tảng chấp nhận.
11. Những điểm cần nhớ khi đánh giá TLS Fingerprinting
Khi đánh giá TLS fingerprinting, bạn cần xem xét nhiều đặc điểm của kết nối thay vì chỉ dựa vào một tín hiệu riêng lẻ. Dưới đây là những điểm quan trọng cần ghi nhớ:
- Ưu tiên tính nhất quán: Đánh giá TLS fingerprint, HTTP/2 fingerprint và User-Agent trong mối quan hệ với nhau.
- Không chỉ dựa vào IP: Thay proxy không đồng nghĩa với thay đổi cách client thiết lập TLS handshake.
- Kiểm tra nhiều tầng: TLS fingerprint và HTTP/2 fingerprint phản ánh những đặc điểm khác nhau của kết nối.
- Kiểm tra lại sau khi thay đổi cấu hình: Cập nhật trình duyệt, thư viện mạng hoặc cấu hình có thể ảnh hưởng đến fingerprint.
- Không xem fingerprint là bằng chứng tuyệt đối: Hệ thống phát hiện bot có thể kết hợp nhiều loại dữ liệu để đánh giá kết nối.
Hiểu rõ những giới hạn này giúp bạn diễn giải kết quả TLS fingerprinting chính xác hơn, tránh đưa ra kết luận chỉ từ một chỉ số và xác định được khi nào cần kiểm tra thêm các đặc điểm khác của kết nối.
12. Kết luận
TLS fingerprinting giúp website phân tích những đặc điểm trong quá trình thiết lập kết nối bảo mật để phân loại client và hỗ trợ phát hiện hoạt động bất thường. Bên cạnh JA3 và JA4, HTTP/2 fingerprinting cung cấp thêm thông tin về cách client giao tiếp ở lớp ứng dụng.
Điều quan trọng là bạn cần phân biệt TLS fingerprint với địa chỉ IP và browser fingerprint. Thay proxy không nhất thiết làm thay đổi TLS fingerprint, bởi kết quả còn phụ thuộc vào client, thư viện TLS và kiến trúc kết nối. Khi kiểm tra, hãy xem xét nhiều tín hiệu cùng lúc và đặt kết quả trong đúng bối cảnh kỹ thuật.
Đọc thêm:
- AudioContext Fingerprint: Hoạt động và cách phòng chống
- Device fingerprint là gì và làm thế nào để thay đổi nó?
- Tìm hiểu về dấu vân tay Canvas và cách bảo vệ danh tính trình duyệt
- Cách kiểm tra và kích hoạt WebGL fingerprint
13. FAQ
1. TLS handshake mất bao lâu?
Thời gian thực tế phụ thuộc vào độ trễ mạng và cách kết nối được thiết lập. Trong quy trình thông thường, TLS 1.3 có thể hoàn tất handshake trong một vòng khứ hồi mạng, còn TLS 1.2 thường cần hai vòng. TLS 1.3 cũng hỗ trợ 0-RTT trong một số trường hợp kết nối lại, nhưng cơ chế này có những giới hạn bảo mật riêng.
2. TLS fingerprint có nhận diện được danh tính của tôi không?
TLS fingerprint thường giúp phân loại nhóm client hoặc đặc điểm kết nối, chứ không trực tiếp tiết lộ danh tính thật của bạn. Website có thể kết hợp nó với IP, cookie, browser fingerprint và dữ liệu tài khoản để đánh giá một phiên truy cập.
3. Dùng VPN hoặc chế độ ẩn danh có thay đổi TLS fingerprint không?
Thông thường, VPN hoặc chế độ ẩn danh không tự làm thay đổi TLS fingerprint do trình duyệt tạo ra. VPN chủ yếu ảnh hưởng đến đường truyền và IP mà website nhìn thấy, còn chế độ ẩn danh chủ yếu thay đổi cách trình duyệt lưu dữ liệu cục bộ. Tác động thực tế vẫn phụ thuộc vào client và kiến trúc kết nối.
4. HTTP/3 có TLS fingerprint không?
Có. HTTP/3 sử dụng QUIC, trong đó quá trình bảo mật dựa trên TLS 1.3 được tích hợp với cơ chế thiết lập kết nối QUIC. Các phương pháp fingerprint có hỗ trợ QUIC có thể nhận diện những đặc điểm của loại kết nối này, nhưng định dạng và cách thu thập dữ liệu có thể khác so với kết nối TLS qua TCP.
5. Làm sao để có chứng chỉ TLS cho website?
Bạn có thể nhận chứng chỉ TLS từ nhà cung cấp chứng chỉ hoặc sử dụng dịch vụ cấp chứng chỉ như Let's Encrypt. Một số dịch vụ hosting và CDN cũng hỗ trợ cấp hoặc quản lý chứng chỉ cho website. Chứng chỉ TLS thuộc phía máy chủ và khác với TLS fingerprint được tạo từ đặc điểm kết nối của client.