Bạn đã thay đổi proxy, thiết lập fingerprint riêng cho từng profile nhưng vẫn gặp checkpoint hoặc bị website hạn chế truy cập? Điều này cho thấy việc quản lý môi trường trình duyệt không đơn giản chỉ là thay đổi một vài thông số. Đằng sau mỗi lượt truy cập, website có thể phân tích nhiều dữ liệu khác nhau để đánh giá người dùng có phải bot hay không. Vậy các kỹ thuật phát hiện bot hoạt động như thế nào, và liệu antidetect browser có thể bị nhận diện? Bài viết sẽ giúp bạn hiểu rõ những cơ chế này cùng các yếu tố ảnh hưởng đến khả năng nhận diện của website.
1. Kỹ thuật phát hiện bot là gì?
Bot detection techniques (kỹ thuật phát hiện bot) là những phương pháp website sử dụng để xác định một lượt truy cập đến từ người dùng thật hay chương trình tự động. Khi bạn truy cập một trang web, hệ thống không chỉ kiểm tra thao tác đang diễn ra mà còn có thể xem xét địa chỉ IP, thông tin trình duyệt, cách bạn tương tác với trang và đặc điểm của kết nối.
Dựa trên những dữ liệu này, website đánh giá mức độ đáng tin cậy của lượt truy cập rồi đưa ra cách xử lý phù hợp. Một số lượt truy cập được cho phép hoạt động bình thường, trong khi những trường hợp có dấu hiệu bất thường có thể phải xác minh thêm, bị giới hạn hoặc bị chặn.
Không phải mọi bot đều gây hại. Trên thực tế, nhiều bot được phát triển để thực hiện các nhiệm vụ hợp pháp như thu thập dữ liệu cho công cụ tìm kiếm hoặc giám sát tình trạng hoạt động của website. Do đó, hệ thống phát hiện bot cần có khả năng phân biệt giữa lưu lượng truy cập tự động hợp lệ và những hoạt động tiềm ẩn rủi ro.
1.1. Bot hợp pháp và bot độc hại khác nhau thế nào?
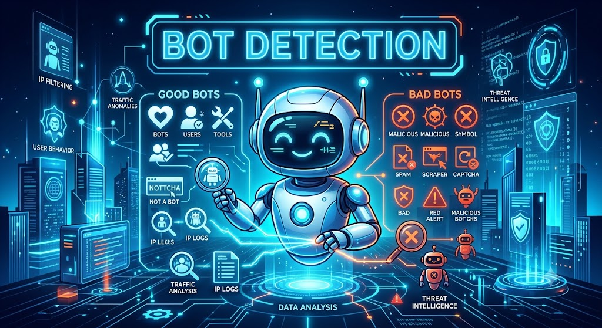
Không phải mọi lượt truy cập tự động đều là mối đe dọa đối với website. Một số bot thực hiện những nhiệm vụ cần thiết như thu thập dữ liệu để lập chỉ mục tìm kiếm, kiểm tra website có hoạt động ổn định hay không hoặc tạo bản xem trước khi người dùng chia sẻ đường dẫn.
Ngược lại, bot độc hại thường được sử dụng để thực hiện những hoạt động không được cho phép, chẳng hạn tạo tài khoản hàng loạt, thu thập dữ liệu trái phép hoặc thử đăng nhập bằng danh sách mật khẩu có sẵn. Có thể phân biệt hai nhóm này qua mục đích và cách website xử lý hoạt động của chúng:
Bảng so sánh:
| Tiêu chí | Bot hợp pháp | Bot độc hại |
|---|---|---|
| Ví dụ | Bot thu thập dữ liệu cho công cụ tìm kiếm, bot giám sát uptime, tạo bản xem trước liên kết, AL crawler | Bot tạo tài khoản giả, scraping trái phép, dò thông tin đăng nhập, gain lận lượt nhấp |
| Mục đích | Thu thập thông tin hoặc thực hiện tác vụ tự động hợp lệ | Lạm dụng dịch vụ, khai thác dữ liệu hoặc thực hiện hành vi gian lận |
| Cách website xử lý | Cho phép hoặc giới hạn theo quy tắc | Theo dõi, yêu cầu xác minh hoặc chặn tùy theo mức độ rủi ro |
Không phải mọi hoạt động thu thập dữ liệu tự động đều được website cho phép. Chẳng hạn, crawler cần tuân thủ chính sách truy cập và các giới hạn do chủ website thiết lập. Vì vậy, hệ thống chống bot cần đánh giá liệu hoạt động tự động có tuân thủ các quy định này hay không, thay vì chỉ dựa vào việc đó là bot để quyết định cho phép hay chặn truy cập.
1.2. Vì sao website cần phát hiện bot?
Bot độc hại có thể tạo ra lượng truy cập lớn trong thời gian ngắn, gây ảnh hưởng đến cả hệ thống lẫn người dùng thật. Nếu không được kiểm soát, những hoạt động này có thể làm tăng tải máy chủ, gây gián đoạn dịch vụ hoặc khiến website phải xử lý nhiều yêu cầu không có giá trị.
Một số mục đích chính của việc phát hiện bot gồm:
- Ngăn chặn gian lận và tấn công tự động: Hạn chế việc tạo tài khoản hàng loạt, thử nhiều mật khẩu, gian lận lượt nhấp và các hành vi lạm dụng khác.
- Bảo vệ tài khoản và dữ liệu: Giảm nguy cơ truy cập trái phép, thu thập dữ liệu không được phép hoặc thực hiện các cuộc tấn công chiếm quyền tài khoản.
- Kiểm soát tài nguyên máy chủ: Hạn chế lượng request tự động bất thường có thể làm tăng tải hệ thống, ảnh hưởng đến tốc độ phản hồi và khả năng phục vụ người dùng.
- Bảo vệ trải nghiệm người dùng: Giảm spam, tài khoản giả và những hoạt động tự động gây ảnh hưởng đến chất lượng dịch vụ.
Ví dụ, một website thương mại điện tử nhận hàng nghìn lần đăng nhập thất bại trong thời gian ngắn từ cùng một nhóm IP. Đây có thể là dấu hiệu của hoạt động credential stuffing. Hệ thống có thể tăng cường xác minh hoặc giới hạn request để bảo vệ tài khoản người dùng.
Theo báo cáo Imperva Bad Bot Report 2026 của Thales, lưu lượng tự động chiếm khoảng 53% tổng lưu lượng web năm 2025, tăng từ 51% năm 2024. Đây là số liệu của một hãng bảo mật, nhưng cho thấy việc phân biệt bot hợp pháp và bot độc hại ngày càng quan trọng.
2. Website phát hiện bot và antidetect browser bằng những kỹ thuật nào?
Website thường kiểm tra bốn lớp tín hiệu chính: địa chỉ IP, dấu vân tay trình duyệt, hành vi thao tác và dấu vân tay TLS. Mỗi lớp cung cấp một loại thông tin khác nhau về lượt truy cập. Vì vậy, thay đổi địa chỉ IP không đồng nghĩa với việc các đặc điểm trình duyệt, hành vi và kết nối cũng thay đổi theo.
Các hệ thống chống bot có thể sử dụng một hoặc nhiều phương pháp tùy vào nền tảng và mức độ bảo vệ. Dưới đây là bốn nhóm tín hiệu quan trọng thường được sử dụng để đánh giá hoạt động truy cập.
2.1. Phát hiện bot qua địa chỉ IP
Địa chỉ IP là một trong những tín hiệu mạng đầu tiên website có thể sử dụng để đánh giá nguồn truy cập. Thông qua IP, hệ thống có thể xác định thông tin địa lý tương đối, nhà cung cấp mạng và một số đặc điểm của kết nối. Đây cũng là cơ sở để đánh giá liệu nguồn truy cập có liên quan đến hoạt động đáng ngờ trước đó hay không.
Một số yếu tố website có thể kiểm tra gồm:
- Loại IP: IP có thể thuộc mạng trung tâm dữ liệu (datacenter), mạng dân cư (residential) hoặc dịch vụ VPN. Mỗi loại có đặc điểm và mục đích sử dụng khác nhau.
- Danh tiếng và lịch sử IP: Hệ thống có thể đối chiếu IP với dữ liệu về các nguồn truy cập từng bị báo cáo, danh sách chặn hoặc hoạt động bất thường.
- Tần suất truy cập: Nhiều tài khoản gửi request từ cùng một IP trong thời gian ngắn có thể khiến hệ thống chú ý.
- Vị trí địa lý: Vị trí IP có thể được so sánh với các thông tin khác của phiên truy cập hoặc lịch sử hoạt động tài khoản.
Ví dụ, nhiều tài khoản liên tục đăng nhập trong một khoảng thời gian ngắn từ cùng một IP datacenter có thể khiến website tăng mức độ giám sát. Tuy nhiên, điều này không có nghĩa mọi IP datacenter đều bị chặn. Tương tự, residential IP cũng không mặc nhiên đáng tin cậy nếu có lịch sử truy cập xấu hoặc bị nhiều dịch vụ đánh dấu.
Đọc thêm:
- IP tĩnh là gì? Ưu nhược điểm và cách cài đặt trên Router, Windows
- Mobile Proxy - Khám phá tính năng, lợi ích và cách sử dụng
- Proxy xoay là gì? Top 7 Proxy xoay tốt nhất hiện nay
- Proxy dân cư - Cách thức hoạt động và lý do bạn nên sử dụng nó
- Proxy datacenter là gì? Cách hoạt động và ứng dụng
2.2. Phát hiện bot qua dấu vân tay trình duyệt (Browser Fingerprint)
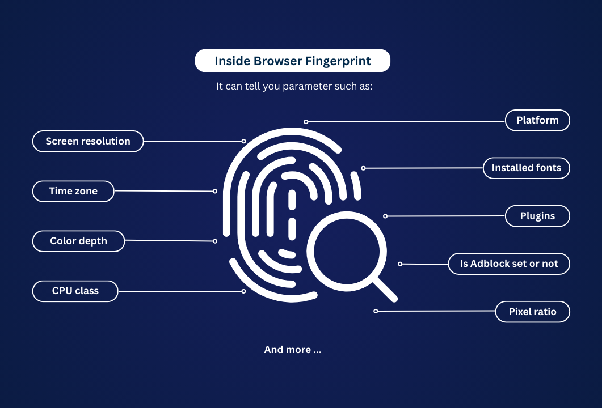
Browser fingerprint là tập hợp các đặc điểm của trình duyệt và thiết bị mà website có thể thu thập để nhận diện môi trường truy cập. Khác với địa chỉ IP, fingerprint cung cấp thông tin về cách trình duyệt được thiết lập và hoạt động trên thiết bị.
Một số thuộc tính thường được sử dụng để tạo browser fingerprint gồm:
- User Agent và hệ điều hành: Cung cấp thông tin về trình duyệt, phiên bản và hệ điều hành được khai báo.
- Độ phân giải màn hình: Cho biết kích thước màn hình hoặc vùng hiển thị mà trình duyệt sử dụng.
- Canvas và WebGL: Có thể tạo ra những kết quả khác nhau tùy theo trình duyệt, thiết bị và môi trường đồ họa.
- WebRTC: Cung cấp thông tin liên quan đến khả năng giao tiếp thời gian thực và một số đặc điểm mạng của trình duyệt.
- Fonts: Danh sách phông chữ khả dụng có thể góp phần phân biệt các môi trường thiết bị.
- Ngôn ngữ và múi giờ: Thể hiện thiết lập ngôn ngữ, khu vực và thời gian của trình duyệt.
Hệ thống chống bot không nhất thiết đánh giá từng thuộc tính riêng lẻ. Thay vào đó, chúng có thể so sánh các thông số để tìm ra điểm không nhất quán, fingerprint trùng lặp hoặc giá trị bất thường.
Ví dụ, trình duyệt khai báo sử dụng macOS nhưng một số thuộc tính môi trường hoặc tập hợp font lại không tương ứng với cấu hình đó. Sự khác biệt này có thể trở thành tín hiệu cần kiểm tra thêm, dù chưa đủ để kết luận lượt truy cập là bot.
2.3. Phát hiện bot qua hành vi người dùng
Ngoài thông tin mạng và trình duyệt, website có thể phân tích cách người dùng tương tác với trang. Phương pháp này tập trung vào tần suất request, thời lượng phiên và trình tự thao tác để tìm ra những mẫu hoạt động bất thường.
Các tín hiệu hành vi có thể bao gồm:
- Số lượng và tần suất yêu cầu: Phân tích số lượng yêu cầu được gửi trong một khoảng thời gian và tần suất gửi yêu cầu. Bot có thể tạo ra lượng yêu cầu lớn hoặc gửi liên tục với tần suất bất thường.
- Thời lượng phiên truy cập: Theo dõi thời gian của một phiên truy cập, từ lúc bắt đầu đến khi kết thúc, cũng như khoảng thời gian người dùng ở lại website. Phiên truy cập quá ngắn hoặc kéo dài bất thường có thể là dấu hiệu cần kiểm tra.
- Chuyển động chuột và thao tác nhấp: Phân tích hướng di chuyển của chuột, vị trí nhấp và cách người dùng tương tác với các thành phần trên trang.
- Hành vi cuộn trang: Theo dõi cách người dùng cuộn trang, tốc độ cuộn và những khu vực họ dừng lại hoặc tương tác.
- Tốc độ nhập liệu: Phân tích tốc độ gõ phím và khoảng thời gian giữa các lần nhấn phím.
- Trình tự thao tác: Kiểm tra thứ tự thực hiện các hành động trên website, chẳng hạn như đăng nhập, truy cập trang, tìm kiếm và gửi biểu mẫu.
Chẳng hạn, nhiều profile cùng thực hiện một chuỗi thao tác, gửi request theo những khoảng thời gian gần như giống nhau và hoàn tất quy trình trong thời gian rất ngắn. Những mẫu hành vi lặp lại này có thể là dấu hiệu cho thấy hoạt động tự động hóa và cần được kiểm tra thêm.
Tuy nhiên, một hành vi đơn lẻ không đủ để xác định người truy cập là bot. Người dùng thật cũng có thể gửi nhiều request hoặc thực hiện thao tác nhanh trong một số trường hợp. Do đó, hệ thống cần kết hợp nhiều tín hiệu và xem xét toàn bộ ngữ cảnh của phiên truy cập trước khi đưa ra quyết định.
2.4. Phát hiện bot qua dấu vân tay TLS (TLS Fingerprint)
TLS fingerprinting là kỹ thuật nhận diện dựa trên những đặc điểm xuất hiện trong quá trình trình duyệt thiết lập kết nối mã hóa với website. Thông qua TLS handshake, hệ thống có thể thu thập thông tin như phiên bản giao thức, cipher suites và các extension được gửi trong quá trình kết nối.
Website có thể đối chiếu những đặc điểm này với thông tin trình duyệt mà lượt truy cập cung cấp. Chẳng hạn, một yêu cầu có User Agent khai báo là Chrome nhưng đặc điểm TLS lại giống một thư viện lập trình tự động có thể tạo ra sự không nhất quán đáng chú ý.
Một số phương pháp thường được nhắc đến trong lĩnh vực này là JA3 và JA4. Đây là các phương pháp tạo dấu vân tay từ thông tin kết nối TLS, giúp hệ thống phân nhóm và so sánh các kiểu kết nối.
TLS fingerprint không thể tự xác định một lượt truy cập có phải do bot thực hiện hay không. Khi được đối chiếu với IP, browser fingerprint và hành vi truy cập, tín hiệu này giúp website có thêm cơ sở để đánh giá mức độ rủi ro.
2.5. Các cơ chế hỗ trợ: CAPTCHA, honeypot, JavaScript và signature detection
Bên cạnh bốn lớp tín hiệu chính, website còn có thể sử dụng một số cơ chế hỗ trợ để phát hiện hoặc xác minh hoạt động tự động.
- CAPTCHA: Được sử dụng như một bước xác minh bổ sung khi hệ thống đánh giá lượt truy cập có dấu hiệu rủi ro. Người dùng có thể được yêu cầu chọn hình ảnh theo hướng dẫn, nhập ký tự hoặc thực hiện một thao tác xác minh khác để chứng minh mình không phải bot trước khi tiếp tục.
- Honeypot: Sử dụng các trường biểu mẫu hoặc phần tử ẩn mà người dùng thật thường không nhìn thấy và không tương tác. Nếu một request tự động gửi dữ liệu vào những trường này, hệ thống có thể xem đó là dấu hiệu của bot.
- JavaScript checks: Sử dụng JavaScript để thu thập thông tin về môi trường trình duyệt, trạng thái thực thi mã và một số đặc điểm tương tác. Những dữ liệu này giúp hệ thống nhận biết môi trường có dấu hiệu tự động hóa, nhưng không đủ để kết luận một lượt truy cập là bot.
- Signature detection: Đối chiếu request và các đặc điểm truy cập với những mẫu đã biết của bot hoặc công cụ tự động hóa. Khi phát hiện sự trùng khớp với các mẫu này, hệ thống có thể đánh dấu lượt truy cập để kiểm tra thêm.
Các cơ chế này có thể được kết hợp với những phương pháp phân tích khác. Chẳng hạn, website có thể sử dụng JavaScript để thu thập thêm dữ liệu trình duyệt, sau đó đối chiếu kết quả với các tín hiệu IP và hành vi.
3. Website kết hợp các kỹ thuật phát hiện bot như thế nào?
Một tín hiệu riêng lẻ thường chưa đủ để xác định một lượt truy cập có phải bot hay không. Địa chỉ IP đáng ngờ, fingerprint bất thường hoặc request rate cao đều cần được xem xét trong ngữ cảnh cụ thể. Vì vậy, hệ thống chống bot có thể kết hợp nhiều lớp dữ liệu để đánh giá mức độ rủi ro thay vì chỉ dựa vào một yếu tố.
3.1. Tổng hợp tín hiệu từ nhiều lớp
Mỗi lớp phát hiện cung cấp một góc nhìn khác nhau về lượt truy cập. IP phản ánh nguồn mạng, browser fingerprint mô tả môi trường trình duyệt, behavior thể hiện cách người dùng tương tác và TLS fingerprint cung cấp thông tin về đặc điểm kết nối.
| Lớp kiểm tra | Website xem xét điều gì? | Thời điểm kiểm tra | Dấu hiệu có thể bị đánh giá rủi ro |
|---|---|---|---|
| IP | Nguồn mạng, vị trí, danh tiếng IP | Khi kết nối hoặc trong quá trình truy cập | IP có lịch sử xấu, nhiều tài khoản dùng chung nguồn truy cập bất thường |
| Fingerprint | UA, OS, Canvas, WebGL, WebRTC, fonts | Khi trình duyệt tải trang hoặc chạy script kiểm tra | Thuộc tính mâu thuẫn, fingerprint trùng lặp hoặc bất thường |
| Behavior | Request, click, scroll, tốc độ nhập liệu | Trong quá trình tương tác | Thao tác lặp lại, tốc độ bất thường, hành vi giống script |
| TLS | Cipher suites, extensions, protocol version và thứ tự handshake | Khi thiết lập kết nối | TLS fingerprint không phù hợp với đặc điểm trình duyệt khai báo |
Hệ thống chống bot cũng có thể theo dõi chuỗi request và hành vi xuyên suốt một phiên hoặc nhiều phiên truy cập. Một request riêng lẻ có thể không có dấu hiệu đáng ngờ, nhưng chuỗi request liên tiếp lại cho thấy hoạt động tự động hóa.
Chẳng hạn, các hành động được lặp lại theo cùng trình tự, tần suất hoặc khoảng thời gian có thể trở thành tín hiệu rủi ro. Việc phân tích nhiều phiên còn giúp website nhận diện những hoạt động như đăng nhập hàng loạt, tạo tài khoản liên tục hoặc truy cập nhiều trang theo một quy trình lặp lại.
Sau khi thu thập dữ liệu, hệ thống có thể sử dụng machine learning và risk scoring để phân tích mối liên hệ giữa các tín hiệu. Machine learning hỗ trợ nhận diện những mẫu hoạt động bất thường, trong khi risk scoring tổng hợp dữ liệu để đánh giá mức độ rủi ro của lượt truy cập. Đây là cơ chế phân tích và đánh giá, không phải một lớp phát hiện bot độc lập thứ năm.
3.2. Những điểm không nhất quán có thể khiến profile bị nghi ngờ
Một profile có thể cung cấp những thông tin riêng lẻ trông bình thường nhưng lại xuất hiện điểm không nhất quán khi website đối chiếu nhiều lớp dữ liệu. Một số tình huống thường được sử dụng để minh họa vấn đề này gồm:
| Tình huống | Điểm không nhất quán |
|---|---|
| IP đặt tại Mỹ nhưng múi giờ trình duyệt là Việt Nam | Vị trí mạng không phù hợp với một thuộc tính môi trường |
| User Agent khai báo Chrome nhưng TLS fingerprint giống thư viện lập trình | Thông tin trình duyệt và đặc điểm kết nối không tương ứng |
| Nhiều profile khác nhau nhưng có hành vi thao tác giống hệt nhau | Các profile có môi trường riêng nhưng mẫu hành vi lặp lại |
Các dấu hiệu này chưa đủ để khẳng định profile đang được vận hành bởi bot. Chẳng hạn, người dùng có thể truy cập Internet qua VPN khi đang ở một quốc gia khác, dẫn đến sự khác biệt giữa vị trí IP và múi giờ. Vì vậy, hệ thống cần đối chiếu thêm các tín hiệu liên quan trước khi đưa ra quyết định.
Điểm quan trọng nằm ở tính nhất quán giữa các lớp dữ liệu. Việc thay đổi một yếu tố như IP hoặc User Agent không có nghĩa là những thông tin còn lại cũng được cập nhật tương ứng.
4. Website có thể nhận diện antidetect browser không?
Có thể, nhưng khả năng nhận diện đến đâu còn phụ thuộc vào những tín hiệu mà website thu thập được. Antidetect browser giúp người dùng tùy chỉnh thông số trình duyệt và tạo môi trường riêng cho từng profile, nhưng không đồng nghĩa mọi hoạt động từ những profile này đều nằm ngoài khả năng kiểm tra của website. Khi truy cập, mỗi profile vẫn tạo ra nhiều tín hiệu khác nhau, từ địa chỉ IP, browser fingerprint đến hành vi sử dụng và đặc điểm kết nối TLS.
Mức độ một profile có thể bị nhận diện phụ thuộc vào cách thiết lập môi trường, chất lượng kết nối và hoạt động thực tế trên website. Vì vậy, sử dụng antidetect browser không đồng nghĩa tài khoản sẽ luôn được nền tảng chấp nhận. Để hiểu rõ hơn giới hạn của công cụ này, bạn cần xem xét những yếu tố website có thể tiếp tục kiểm tra.
Tìm hiểu thêm: Antidetect browser là gì? Tại sao mạnh hơn VPN & proxy
4.1. Vì sao antidetect browser vẫn có thể bị website nhận diện?
Antidetect browser hỗ trợ quản lý fingerprint và tạo môi trường trình duyệt riêng cho từng profile, nhưng không thể kiểm soát toàn bộ dữ liệu mà website thu thập trong quá trình truy cập. Vì vậy, một profile được thiết lập riêng vẫn có thể xuất hiện những dấu hiệu khiến hệ thống chống bot tiếp tục kiểm tra.
Một số yếu tố nằm ngoài khả năng kiểm soát trực tiếp của công cụ gồm:
- Danh tiếng IP: Proxy được gán riêng cho profile vẫn có thể có lịch sử truy cập bất thường hoặc bị các dịch vụ đánh dấu.
- Đặc điểm kết nối TLS: Thay đổi fingerprint trình duyệt không đồng nghĩa với việc các đặc điểm của kết nối TLS cũng thay đổi tương ứng.
- Hành vi truy cập: Công cụ không tự động khiến các thao tác trên website trở nên giống hành vi của người dùng thật. Tần suất request cao hoặc những mẫu hành động lặp lại vẫn có thể bị chú ý.
Ngược lại, hệ thống chống bot cũng có giới hạn. Bot hiện đại có thể mô phỏng hành vi người dùng, còn người dùng thật gửi nhiều request trong thời gian ngắn vẫn có thể bị yêu cầu xác minh nhầm (false positive). Website cũng không nhất thiết kiểm tra đủ cả bốn lớp trong mọi trường hợp. Vì vậy, không thể nói mọi antidetect browser bị phát hiện theo cùng một cách. Kết quả phụ thuộc vào cấu hình profile, chất lượng kết nối, hành vi truy cập và cơ chế của từng nền tảng.
4.2. Antidetect browser hỗ trợ quản lý các yếu tố nhận diện như thế nào?
Antidetect browser có thể hỗ trợ quản lý một phần môi trường truy cập, nhưng không tự xử lý mọi yếu tố ảnh hưởng đến khả năng nhận diện. Vì vậy, bên cạnh những gì công cụ cung cấp, người dùng vẫn cần chủ động kiểm tra và quản lý một số yếu tố khác.
| Lớp tín hiệu | Antidetect browser xử lý được gì? | Người dùng cần làm thêm gì? |
|---|---|---|
| IP | Hỗ trợ thiết lập proxy riêng cho từng profile, giúp phân chia địa chỉ IP theo tài khoản hoặc mục đích sử dụng. | Lựa chọn proxy có chất lượng phù hợp, kiểm tra vị trí IP cũng như độ ổn định của kết nối. |
| TLS | Đặc điểm TLS có thể được quyết định một phần bởi trình duyệt và môi trường kết nối mà công cụ sử dụng. | Kiểm tra sự tương thích giữa trình duyệt, môi trường profile và đặc điểm kết nối. Không nên mặc định rằng thay đổi fingerprint sẽ đồng thời thay đổi TLS fingerprint. |
| Fingerprint | Cho phép tạo và quản lý các profile với thông số trình duyệt riêng như User Agent, hệ điều hành, độ phân giải, ngôn ngữ và múi giờ. | Đảm bảo các thông số trong cùng một profile phù hợp với nhau, đồng thời tránh sử dụng nhiều profile có fingerprint trùng lặp không cần thiết. |
| Hành vi | Hỗ trợ quản lý profile và tổ chức quy trình làm việc. Một số công cụ còn cung cấp tính năng tự động hóa thao tác. | Chủ động kiểm soát tần suất, trình tự và cách thực hiện thao tác. Việc sử dụng công cụ tự động hóa không đồng nghĩa hành vi truy cập sẽ giống người dùng thật. |
Từ những tiêu chí trên, có thể thấy một antidetect browser phù hợp không chỉ cần hỗ trợ tùy chỉnh thông số trình duyệt mà còn phải đáp ứng nhu cầu quản lý profile trong quá trình sử dụng. Vậy một công cụ cụ thể có thể hỗ trợ những công việc này như thế nào?
Đọc thêm: Top 10 antidetect browser giúp quản lý nhiều tài khoản
4.3. Quản lý profile nhất quán với antidetect browser Hidemyacc
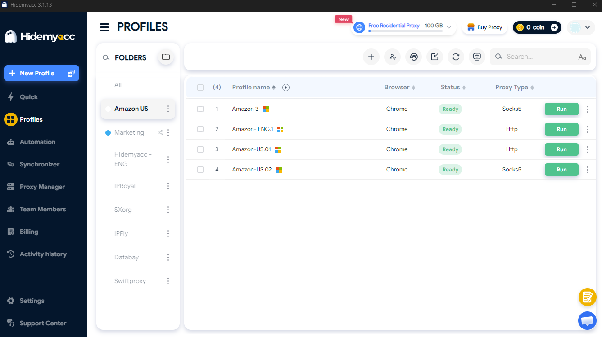
Antidetect browser Hidemyacc hỗ trợ tạo và quản lý các profile trình duyệt riêng biệt, giúp người dùng duy trì môi trường truy cập độc lập cho từng tài khoản. Thay vì sử dụng chung một cấu hình trình duyệt, bạn có thể thiết lập fingerprint riêng cho mỗi profile, bao gồm các thông số như User Agent và những thuộc tính nhận diện trình duyệt khác. Điều này giúp quản lý thông tin môi trường của từng tài khoản tập trung hơn.
Bên cạnh cấu hình fingerprint, Hidemyacc tích hợp Proxy Manager để người dùng lưu trữ, quản lý và gán proxy cho từng profile. Nhờ đó, bạn có thể theo dõi cấu hình proxy tương ứng với từng môi trường trình duyệt mà không phải quản lý riêng lẻ bên ngoài công cụ.
Khi số lượng profile tăng lên, các tính năng tạo thư mục, phân quyền thành viên và chia sẻ profile cũng giúp việc quản lý thuận tiện hơn. Bạn có thể sắp xếp profile theo tài khoản, khách hàng hoặc chiến dịch, đồng thời chia sẻ những profile cần thiết cho thành viên trong nhóm mà không phải cung cấp mật khẩu tài khoản chính.
Những tính năng này giúp người dùng quản lý tập trung cấu hình fingerprint, proxy và dữ liệu profile. Tuy nhiên, Hidemyacc không kiểm soát toàn bộ tín hiệu mà website sử dụng để nhận diện bot, chẳng hạn danh tiếng IP, đặc điểm TLS hoặc hành vi truy cập. Vì vậy, công cụ hỗ trợ quản lý môi trường trình duyệt chứ không bảo đảm tài khoản sẽ không bị phát hiện. Người dùng vẫn cần lựa chọn proxy phù hợp, duy trì cấu hình profile nhất quán và chú ý đến cách vận hành tài khoản.
5. Những sai lầm thường gặp khiến website nhận diện bot và cách khắc phục
Ngay cả khi sử dụng proxy và antidetect browser, người dùng vẫn có thể để lộ những tín hiệu khiến website nghi ngờ hoạt động tự động. Nguyên nhân có thể xuất phát từ việc chưa hiểu đầy đủ các yếu tố được hệ thống chống bot kiểm tra hoặc chưa chú ý đến sự nhất quán giữa các thông tin của môi trường truy cập.
5.1. Chỉ đổi proxy nhưng bỏ qua fingerprint
Sử dụng IP riêng cho từng profile không có nghĩa các môi trường trình duyệt đã hoàn toàn độc lập. Nếu nhiều profile vẫn có những thuộc tính fingerprint trùng lặp, website có thể ghi nhận điểm tương đồng giữa các lượt truy cập.
Để kiểm tra, bạn có thể sử dụng Pixelscan, CreepJS hoặc BrowserLeaks. Các công cụ này hiển thị một số thuộc tính như User Agent, hệ điều hành, Canvas và WebGL, giúp bạn nhận biết những điểm cần xem xét thêm. Tuy nhiên, kết quả kiểm tra không đại diện cho toàn bộ cơ chế đánh giá của website.
5.2. Tạo fingerprint ngẫu nhiên thiếu nhất quán
Việc thay đổi fingerprint không đúng cách cũng có thể khiến môi trường trình duyệt xuất hiện những thuộc tính thiếu hợp lý. Nguyên nhân là người dùng thường tập trung điều chỉnh từng thông số riêng lẻ mà không xem xét mối liên hệ giữa chúng.
Khi thiết lập profile, bạn nên ưu tiên các cấu hình được công cụ hỗ trợ thay vì tùy ý thay đổi từng thông số. Nếu cần chỉnh sửa thủ công, hãy tìm hiểu ảnh hưởng của từng thuộc tính và kiểm tra lại cấu hình sau khi hoàn tất.
5.3. Không kiểm tra chất lượng và lịch sử IP
Không phải địa chỉ IP nào cũng có mức độ tin cậy như nhau. Website có thể đánh giá nguồn IP dựa trên danh tiếng, lịch sử truy cập và đặc điểm mạng. Vì vậy, chỉ lựa chọn proxy theo loại IP hoặc vị trí địa lý mà bỏ qua chất lượng thực tế có thể khiến người dùng gặp rủi ro.
Ví dụ, một IP có thể thuộc nhóm residential nhưng đã từng được sử dụng cho nhiều hoạt động bất thường hoặc bị một số dịch vụ đánh dấu. Việc sử dụng loại IP này không đồng nghĩa với việc lượt truy cập sẽ được đánh giá là đáng tin cậy.
Trước khi sử dụng proxy, bạn nên chú ý đến ba yếu tố:
- Danh tiếng IP: Kiểm tra xem địa chỉ IP có bị các dịch vụ đánh dấu là nguồn truy cập đáng ngờ hay không.
- Vị trí địa lý: Đối chiếu vị trí IP với thông tin môi trường truy cập.
- Nguồn cung cấp: Ưu tiên proxy có nguồn gốc và thông tin dịch vụ rõ ràng.
5.4. Không kiểm soát hoạt động automation giữa các profile
Nhiều profile cùng chạy một quy trình tự động có thể tạo ra lượng request lớn hoặc mẫu truy cập lặp lại. Ví dụ, nhiều profile đồng thời gửi request đến cùng một dịch vụ hoặc liên tục thực hiện một tác vụ trong thời gian ngắn.
Để hạn chế tình trạng này, bạn cần kiểm soát tần suất và số lượng request, đồng thời tuân thủ giới hạn truy cập của nền tảng. Với những tác vụ có hỗ trợ tích hợp, nên ưu tiên API chính thức hoặc phương thức được nền tảng cho phép.
5.5. Không kiểm tra lại sau khi cập nhật trình duyệt hoặc đổi proxy
Cập nhật browser engine, thay đổi phiên bản trình duyệt hoặc đổi proxy có thể làm thay đổi một số thuộc tính fingerprint và thông tin kết nối. Nếu tiếp tục sử dụng kết quả kiểm tra cũ, bạn có thể bỏ sót những thay đổi trong môi trường truy cập.
Vì vậy, hãy kiểm tra lại các thông tin quan trọng sau khi điều chỉnh cấu hình:
- Fingerprint sau khi cập nhật trình duyệt.
- Địa chỉ IP và vị trí địa lý sau khi đổi proxy.
- Phiên bản trình duyệt và thông số profile để tiện đối chiếu.
Những sai sót trên cho thấy việc thiết lập một profile riêng hoặc thay đổi địa chỉ IP chưa đủ để loại bỏ các dấu hiệu bất thường. Website có thể kết hợp dữ liệu từ IP, browser fingerprint, hành vi truy cập và kết nối TLS để đánh giá mức độ rủi ro của mỗi lượt truy cập. Vì vậy, người dùng cần hiểu vai trò của từng lớp tín hiệu và kiểm tra môi trường trình duyệt một cách tổng thể, thay vì chỉ tập trung vào một thông số riêng lẻ.
6. Kết luận
Bot detection techniques không dựa vào một dấu hiệu riêng lẻ mà có thể kết hợp nhiều lớp dữ liệu, từ địa chỉ IP, browser fingerprint, hành vi truy cập đến đặc điểm kết nối TLS. Vì vậy, chỉ thay đổi IP hoặc thông số trình duyệt chưa đủ để loại bỏ mọi dấu hiệu bất thường trong quá trình truy cập website.
Đối với người thường xuyên quản lý nhiều tài khoản, antidetect browser là công cụ hỗ trợ thiết lập và duy trì các môi trường trình duyệt riêng biệt. Với Hidemyacc, bạn có thể quản lý fingerprint, gán proxy và tổ chức profile trên cùng một nền tảng. Khi hiểu rõ những tín hiệu website sử dụng để nhận diện bot, bạn sẽ biết cần kiểm tra những yếu tố nào và sử dụng công cụ phù hợp hơn với nhu cầu của mình.
7. FAQ
1. Website phát hiện bot bằng cách nào?
Website có thể phát hiện bot bằng cách phân tích nhiều tín hiệu, bao gồm địa chỉ IP, browser fingerprint, hành vi truy cập và TLS fingerprint. Các hệ thống chống bot có thể kết hợp những dữ liệu này để đánh giá mức độ rủi ro của một lượt truy cập, sau đó cho phép truy cập, yêu cầu xác minh hoặc chặn request đáng ngờ.
2. Antidetect browser có bị phát hiện không?
Có. Antidetect browser không bảo đảm tài khoản hoặc profile không bị website nhận diện. Công cụ có thể hỗ trợ quản lý fingerprint và proxy, nhưng website vẫn có thể đánh giá thêm TLS fingerprint, hành vi truy cập và các tín hiệu khác. Khả năng bị nhận diện còn phụ thuộc vào cách cấu hình profile và cơ chế chống bot của từng nền tảng.
3. Làm thế nào để kiểm tra một người truy cập có phải bot không?
Bạn cần kết hợp nhiều dấu hiệu thay vì chỉ dựa vào một yếu tố. Có thể kiểm tra nguồn IP, browser fingerprint, tần suất request, trình tự thao tác và đặc điểm kết nối. Ví dụ, một lượt truy cập có tốc độ gửi request bất thường, hành vi lặp lại và fingerprint không nhất quán có thể cần được kiểm tra thêm. Tuy nhiên, không có một dấu hiệu riêng lẻ nào đủ để kết luận chắc chắn đó là bot.
4. Làm thế nào để giảm khả năng bị nhận diện nhầm là bot?
Bạn nên duy trì thông tin profile nhất quán, sử dụng kết nối phù hợp với nhu cầu và kiểm tra lại môi trường trình duyệt sau khi thay đổi cấu hình. Đồng thời, cần tránh những quy trình tự động tạo ra lượng request hoặc mẫu thao tác bất thường. Nếu gặp yêu cầu xác minh hoặc hạn chế truy cập, hãy kiểm tra thông báo và làm theo quy trình hỗ trợ chính thức của nền tảng. Không có cấu hình nào bảo đảm bạn sẽ không bị đánh dấu nhầm.
5. Có thể kiểm tra fingerprint của profile bằng công cụ nào?
Bạn có thể sử dụng Pixelscan, CreepJS hoặc BrowserLeaks để kiểm tra một số thuộc tính trình duyệt và dấu hiệu fingerprint. Mỗi công cụ có cách kiểm tra và phạm vi dữ liệu khác nhau. Kết quả giúp bạn hiểu thêm về môi trường trình duyệt đang sử dụng, nhưng không thể bảo đảm dự đoán chính xác cách mọi nền tảng đánh giá profile.