Las cookies son pequeños fragmentos de información que los servidores web almacenan en su navegador para rastrear a los usuarios en Internet. Son el mecanismo mediante el cual la red lo recuerda, evitando la molestia de tener que iniciar sesión en cada sitio web cada dos minutos. Representan un componente fundamental en el funcionamiento de las páginas web; sin embargo, suelen ser un blanco frecuente debido a que almacenan datos personales de los visitantes.
1. ¿Cómo utilizan los sitios web sus cookies?
1.1. Cómo funcionan las cookies
Analicemos cómo operan las cookies en la práctica.
Imagine un sitio web que requiere inicio de sesión para visualizar su contenido. Al ingresar, el navegador envía su nombre de usuario y contraseña al servidor para su autenticación.
Si la información es correcta, el servidor entrega el contenido solicitado. No obstante, existe un detalle técnico importante: el protocolo HTTP utilizado para navegar en Internet no tiene estado (stateless). Esto significa que, al realizar una solicitud posterior a ese mismo servidor, este olvidará su identidad y le pedirá autenticarse nuevamente.

1.2. ¿A quiénes afectan las cookies?
Como se puede apreciar, las cookies son herramientas prácticas que facilitan considerablemente la navegación. En términos operativos, benefician prácticamente a todos los usuarios.
Son indispensables para quienes buscan información, redactores de blogs y editores digitales, ya que permiten la indexación de contenidos y aseguran la atribución de tráfico hacia sitios afiliados.
Las cookies de plataformas publicitarias resultan vitales para compradores y tiendas de comercio electrónico, pues reducen la fricción en las transacciones digitales. Al recordar los datos personales, los pagos se procesan de forma más ágil y segura en comparación con métodos tradicionales.
Asimismo, son esenciales para usuarios de dispositivos móviles y desarrolladores de aplicaciones al facilitar la transición y sincronización entre diferentes pantallas.
1.3. Ventajas de las cookies
Ahorro de tiempo
¿Imagina el tiempo que tomaría navegar en plataformas como Facebook si fuera necesario ingresar credenciales con cada clic?
Gracias a las cookies, el usuario inicia sesión una sola vez y el servidor valida sus accesos. Si los datos son correctos, el servidor no solo responde entregando el contenido, sino que transmite una cookie al navegador.
Dicha cookie se almacena localmente y se envía al servidor con cada consulta que realice a ese dominio. Contiene un identificador exclusivo que permite al servidor reconocerlo y mantener la sesión abierta.
Persistencia de sesión y preferencias
Su utilidad no se limita al acceso. Además de conservar la sesión activa, registran configuraciones personalizadas. Por ejemplo, al modificar la cantidad de resultados por página en un motor de búsqueda, la plataforma guarda esta preferencia en una cookie para evitar sobrecargar sus bases de datos centrales.
1.4. Limitaciones de las cookies
Restricciones de capacidad
El uso de cookies presenta ciertas restricciones técnicas. La mayoría de navegadores limita el almacenamiento a unas 300 cookies por dominio, con un tamaño máximo que no supera los 4096 bytes por archivo.
La restricción más significativa radica en que una cookie emitida por un sitio web no puede ser leída directamente por otro dominio diferente. Este principio de seguridad plantea una interrogante clave: ¿cómo consiguen las corporaciones rastrearnos a lo largo de toda la red utilizando cookies?
2. Cookies propias y cookies de terceros
Aunque todo usuario interactúa con cookies, no todas cumplen las mismas funciones. A continuación, se detallan las dos categorías principales utilizadas para personalizar la experiencia digital.
2.1. Cookies propias (First-party cookies)
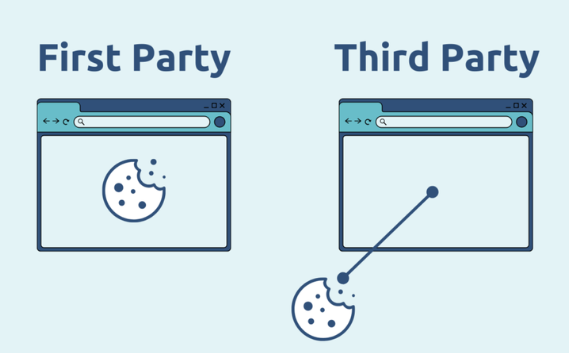
Las cookies propias son creadas directamente por el sitio web o la aplicación móvil que se está consultando. Solo pueden ser leídas dentro de ese dominio o servicio específico.
Estas cookies permiten analizar estadísticas de visitas, recordar idiomas preferidos y ejecutar funciones esenciales para ofrecer una navegación óptima. Son admitidas por los principales navegadores y resultan seguras para los usuarios.
A menudo se las denomina cookies de sesión o temporales porque se activan al iniciar la navegación y caducan en cuanto el usuario abandona la página web.
Por ejemplo, al visitar un sitio, este almacena el idioma, la ubicación, el estado de inicio de sesión y los filtros aplicados. Constituyen un recurso indispensable para una experiencia de navegación rápida y continua.
2.2. Cookies de terceros (Third-party cookies)
Las cookies de terceros son empleadas por redes publicitarias cuyos anunciantes pagan por exhibir anuncios de productos y servicios, procurando no destinar presupuesto a audiencias sin intención real de compra.
Por ello, monitorizan las categorías de páginas que visita el usuario y aplican modelos estadísticos para determinar si encaja dentro del público objetivo de una campaña.
Defensores de la privacidad, reguladores y usuarios suelen catalogar a las cookies de terceros como la contraparte invasiva de las cookies propias.
Estas cookies pueden ser insertadas por cualquier dominio externo y compartir información con múltiples entidades, como ocurre con un píxel publicitario de Facebook integrado en un sitio web independiente. Facebook puede correlacionar esos hábitos y compartirlos de forma seudonimizada con otros anunciantes de su red. Una vez implantada la cookie de terceros, el propietario de la página y el visitante pierden el control sobre el destino final de esos datos, los cuales pueden comercializarse, utilizarse para seguimiento cruzado o derivar en riesgos de seguridad.
Las cookies zombi representan una variante persistente generada por terceros que se instala de forma fija en el equipo, incluso si el usuario ha rechazado su uso. Tienen la capacidad de regenerarse tras ser eliminadas. Inicialmente utilizaban contenedores de almacenamiento de Adobe Flash, por lo que a menudo se las conocía como cookies Flash, siendo sumamente difíciles de erradicar.
Al igual que otras cookies de rastreo, las cookies zombi son aprovechadas por empresas analíticas para reconstruir historiales de navegación individuales o por plataformas para restringir el acceso a usuarios vetados en múltiples dominios.
>>> Cookie Bot: Automatice la recopilación de historial de cookies para su navegador
3. Diferencias entre cookies propias y cookies de terceros
Para facilitar la comprensión técnica entre ambas categorías, Hidemyacc presenta la siguiente tabla comparativa detallada:
| Característica | Cookies propias (First-party) | Cookies de terceros (Third-party) |
| Origen | Generadas directamente por el dominio web visitado. | Generadas por un dominio externo al que se consulta (por ejemplo, una red publicitaria). |
| Finalidad | Mejorar la experiencia de navegación en el sitio, recordando credenciales, carritos o preferencias. | Rastrear el comportamiento en múltiples sitios para publicidad segmentada, analítica y perfiles de usuario. |
| Datos recopilados | Información vinculada estrictamente a la interacción directa con ese portal específico. | Datos de mayor alcance, incluyendo el historial de navegación en dominios no relacionados. |
| Almacenamiento | Guardadas en su equipo y vinculadas de forma exclusiva al dominio anfitrión. | Guardadas en su equipo pero asociadas a un dominio externo ajeno. |
| Control del usuario | Gestión sencilla y directa a través de las opciones del navegador web. | Control y bloqueo más complejo debido a la intervención de múltiples dominios externos. |
| Privacidad | Se consideran no invasivas, ya que su alcance se restringe al sitio que se navega. | Generan serias preocupaciones de privacidad por su capacidad de rastreo entre múltiples páginas. |
| Ejemplos | Mantener abierta la sesión en redes sociales o conservar productos en el carrito de compras. | Banners de retargeting que muestran anuncios basados en búsquedas previas a lo largo de la web. |
4. ¿Cómo gestionan los navegadores las cookies propias y de terceros?
4.1. Cookies propias
Las cookies propias proceden del servidor que el usuario visita de manera directa. La gran mayoría de navegadores las acepta por defecto, pues resultan indispensables para mantener la funcionalidad básica y las configuraciones de la página.
Por ejemplo, al acceder a sitios como techcrunch.com o getshogun.com, cada portal crea y almacena una cookie local en el dispositivo.
4.2. Cookies de terceros
Con frecuencia, los portales integran scripts de seguimiento y cookies de entidades externas para recopilar información de navegación. Estos parámetros comprenden hábitos de interacción, ubicación aproximada y tipo de dispositivo utilizado.
Dichos rastreadores analizan qué contenidos se consultan o en qué anuncios se hace clic. De este modo, configuran cookies de terceros que luego activan publicidad personalizada cuando el usuario visita otras páginas de la red.
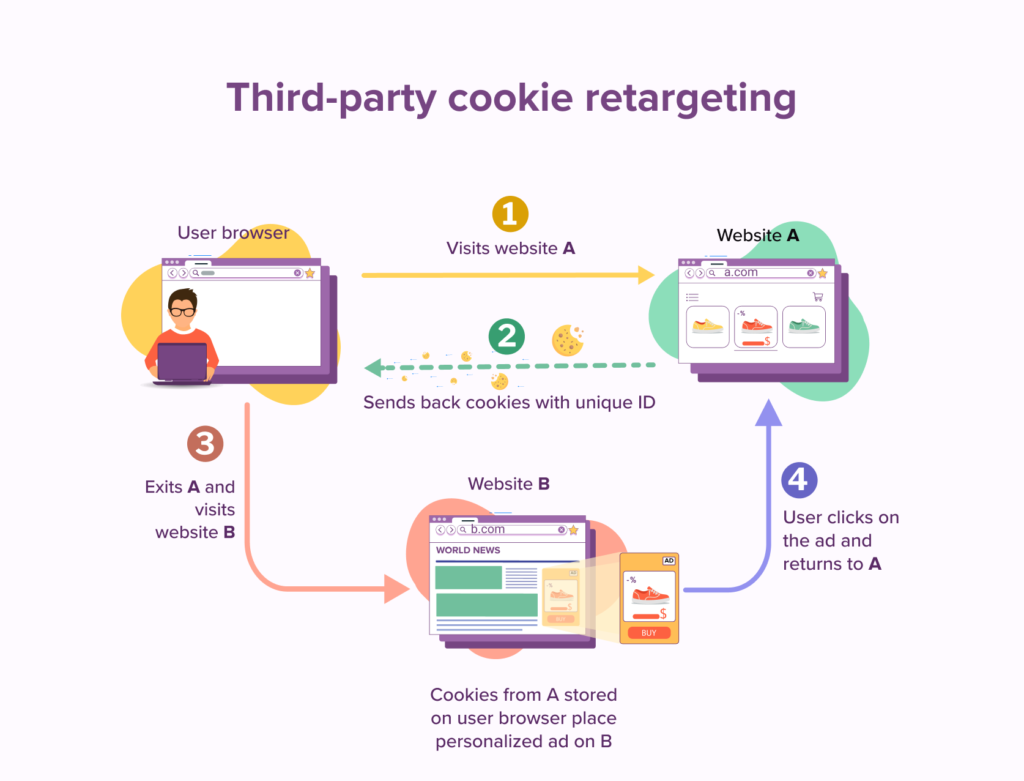
En el caso de Facebook, utiliza cookies propias cuando: almacena un identificador en su ordenador para mantener abierta la sesión. (Estas cookies operan exclusivamente bajo el dominio de Facebook, lo que significa que ningún portal externo puede leerlas).
Por el contrario, Facebook utiliza cookies de terceros cuando: un bloguero integra el botón "Me gusta" en su sitio. Para cargar dicho botón, el navegador descarga código desde los servidores de Facebook y envía las cookies almacenadas previamente por dicha red social. De este modo, Facebook identifica al usuario y registra que ha visitado ese blog en particular.
En síntesis, Facebook emplea cookies propias para el funcionamiento de su propia plataforma y recurre a cookies de terceros para monitorizar a los usuarios en portales externos que integran sus funciones o complementos sociales.
>>> Descubra más:
- Píxeles de seguimiento frente a cookies: Clarificación de diferencias
- Seguimiento por píxel: Conceptos fundamentales para principiantes
5. Cómo evitar que las cookies de terceros rastreen su actividad
5.1. Métodos comunes para frenar cookies de terceros
Cualquier usuario puede bloquear o limitar la acción de las cookies de terceros mediante las siguientes prácticas:
- Navegar en modo privado o incógnito.
- Utilizar navegadores como Firefox o Safari, que restringen cookies de terceros de forma predeterminada.
- Configurar los permisos de cookies y rastreo en las opciones avanzadas del navegador.
- Acceder a través de la red Tor.
- Instalar extensiones de privacidad o bloqueadores de rastreadores como Ghostery o Privacy Badger.
5.2. Bloqueo de cookies de seguimiento con Hidemyacc
Los usuarios particulares pueden proteger su privacidad mediante extensiones básicas. No obstante, para profesionales dedicados al marketing de afiliación (MMO), e-commerce o gestión de comunidades en redes sociales, es necesario administrar múltiples cuentas de manera simultánea sin sufrir suspensiones por vinculación.
Con Hidemyacc, es posible controlar las huellas digitales del hardware y gestionar perfiles de navegación de forma totalmente anónima. Cada perfil se ejecuta en un entorno virtual aislado con parámetros de sistema independientes. De este modo, cada cuenta almacena sus propias cookies separadas, con opción de sincronización en la nube según sus preferencias. Esta estructura permite operar en marketing digital y marketplaces sin activar las alertas de vinculación de plataformas como Google, Facebook, Amazon, Etsy o eBay.
El software Hidemyacc oculta los parámetros reales de su ordenador y genera configuraciones de hardware limpias y únicas para cada perfil, facilitando el uso de múltiples cuentas sin ser detectado. ¡Descargue Hidemyacc y comience hoy mismo su prueba gratuita de 7 días!
DESCARGAR
Si tiene dudas, comentarios o requiere asistencia técnica, no dude en contactar a nuestro equipo de soporte mediante Telegram, Skype o Facebook Messenger.
Consulte contenidos relacionados aquí: